



Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

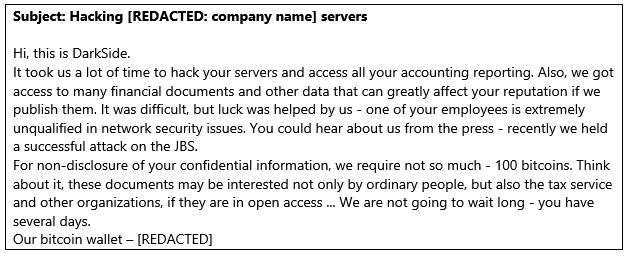
Какие-то озорники пытаются выдавать себя за печально известную киберпреступную группировку DarkSide и вымогают у компаний 100 биткоинов. По словам специалистов Trend Micro, под прицелом мошенников оказались организации пищевой промышленности и энергетического сектора.

Забавно, что кампания злоумышленников пока не приносит никаких результатов, потому что указанный криптовалютный кошелёк, куда должны направляться деньги, на данный момент не получал никаких переводов.

Преступники каждый день связываются с несколькими новыми жертвами. Для этого вымогатели либо направляют соответствующее электронное письмо на официальный ящик компании, либо вставляют этот же текст в поле контактов на официальном сайте.


Злоумышленники пишут, что взломали серверы организации и получили доступ к конфиденциальным данным, однако никаких доказательств заявленного не приводят. Судя по всему, мошенники рассчитывают, что имя группировки DarkSide сыграет свою роль, а жертва просто испугается.

Тем не менее злоумышленники действуют не очень убедительно, поскольку ни одна из компаний не отправила выкуп на указанный кошелёк. Специалисты Trend Micro отметили, что в сравнении с настоящей DarkSide эти мошенники действуют непрофессионально.

«Участники группировки DarkSide всегда представляют доказательства своих успешных атак, чтобы у жертвы не осталось никаких сомнений в том, что её данные попали в руки злоумышленников», — подчёркивает Седрик Пернет из Trend Micro.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru