



Тысячи iOS- и Android-приложений умышленно игнорируют SSL-защиту

Тысячи iOS- и Android-приложений умышленно игнорируют SSL-защиту

Тысячи iOS- и Android-приложений умышленно игнорируют SSL-защиту

Проведенное в Symantec исследование показало, что около 7% приложений для iOS и 3,4% для Android отключают SSL-защиту соединений при обмене с некоторыми бэкенд-серверами. Использование нешифрованных каналов ставит под угрозу сохранность передаваемых данных, среди которых может оказаться конфиденциальная информация.

Специалисты подразделения Symantec компании Broadcom изучили сотни тысяч приложений из каталогов App Store и Google Play за 2017 – 2020 годы и обнаружили, что некоторые разработчики сознательно закладывают в свой продукт возможность отключения  проверки SSL-сертификатов, а также спецзащиты Apple и Google, диктующей использование HTTPS-соединений.

Примечательно, что процент iOS-программ, демонстрирующих такое поведение, растет. В 2020 году, по данным Symantec, в App Store числилось около 600 тыс. приложений; из них более 45 тыс. (7,6%) аналитики сочли потенциально опасными.

Почти все эти нарушители безопасности (94%) отключают защитную функциональность App Transport Security (ATS), доступную в iOS с версии 9.0 (от 2015 года), на всех сетевых соединениях. Об этой угрозе также предупреждал полтора года назад другой ИБ-исследователь — компания Wandera.

Соотношение Android-приложений, создающих аналогичные риски для пользователей, напротив, снизилось с 5% в 2017 году до 2,85% в 2020-м. В настоящее время в Google Play только 2,4% процента программ можно упрекнуть в пренебрежении SSL-защитой соединений.

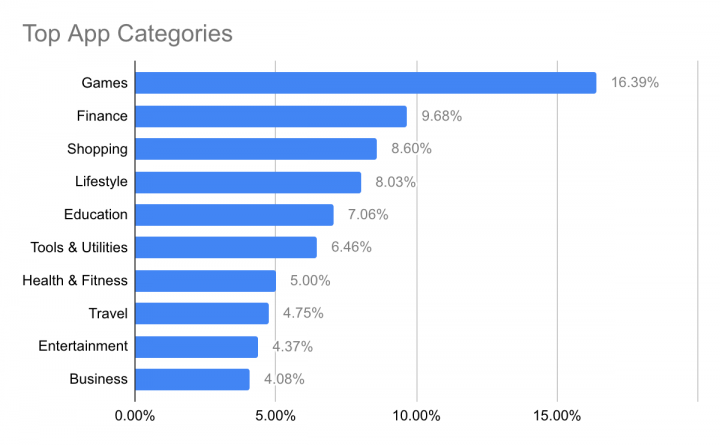
Список потенциально опасных приложений в разделении по областям использования возглавили программы для геймеров, которые обычно передают большое количество медиаконтента из открытых источников. К удивлению экспертов, второе место в этом рейтинге заняли программы для проведения финансовых транзакций, хотя они оперируют гораздо более чувствительной информацией — удостоверениями личности и данными банковских карт. В одном из случаев iOS-приложение крупного финансового сервиса передавало логины и пароли пользователей в открытом виде; после сигнала разработчик исправил этот недочет, выпустив обновление.


К сожалению, пользователям мобильных приложений трудно выявить подобные нарушения безопасности — из-за песочниц и других ограничений, которые Apple и Google ввели для устройств, использующих их ОС. Снизить риск перехвата данных, по мнению Symantec, поможет использование защищенных точек доступа и хорошо зарекомендовавших себя VPN.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru