



Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений Google Chrome, доступных в официальном магазине Chrome Web Store, мешают популярным сайтам использовать HTTP-заголовки для безопасности. В результате аддоны открывают возможность для целого спектра веб-атак на посетителей интернет-ресурсов.

Речь идёт о так называемых HTTP Security Headers, которые мы рассматривали на примере движка WordPress. Такие заголовки действительно важны для обеспечения безопасности пользователей.

Если углубиться в принцип работы, Security Headers представляют собой HTTP-запрос, который сервер отправляет клиентскому приложению (например, браузеру). Известно, что с помощью HTTP-заголовком владелец веб-сайта может в определённом смысле «инструктировать» браузер пользователя, как себя вести с конкретным контентом.

HTTP-заголовки для безопасности годами создавались для активации и настройки различных защитных функций в браузере или другом приложении-клиенте. Наиболее популярные из таких заголовков сегодня используются для проверки HTTPS-соденинения, защиты от XSS-атак или скрытого в iframe кода, который может выкрасть пользовательские данные.

Тем не менее HTTP-заголовки не гарантируют надёжной защиты, поскольку в конечном итоге всё зависит от браузера пользователя. Именно между интернет-обозревателем и веб-сайтом вклиниваются нежелательные расширения, которые могут препятствовать некоторым HTTP-заголовкам, введённым для безопасности.

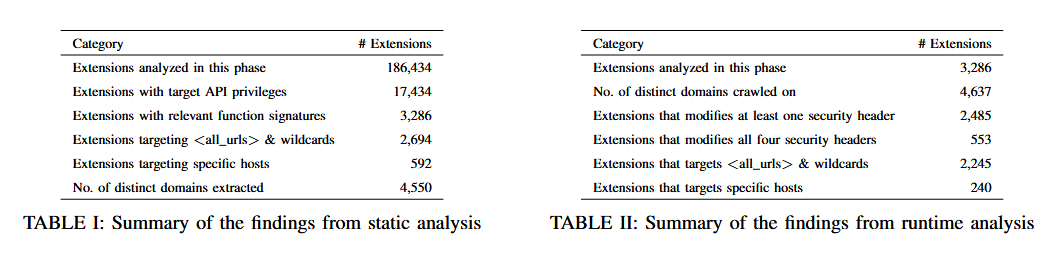
Как объяснили (PDF) исследователи из CISPA Helmholtz Center for Information Security на конференции NDSS 2021, в официальном магазине Chrome Web Store можно найти тысячи аддонов, которые в том или ином виде вмешиваются в работу HTTP-заголовков.

В общей сложности специалисты изучили 186 434 расширений, найдя при этом 2485 аддонов, меняющих как минимум один HTTP-заголовок.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru