



Обновление Windows 10 мешает пользователям войти в Microsoft Teams

Обновление Windows 10 мешает пользователям войти в Microsoft Teams

Обновление Windows 10 мешает пользователям войти в Microsoft Teams

Очередное накопительное обновление от Micirosoft принесло ряд проблем пользователям Windows. На это раз апдейт блокирует вход в сервисы Microsoft Teams, Microsoft Outlook и Microsoft OneDrive. Баг можно наблюдать в версии Windows 10 1909.

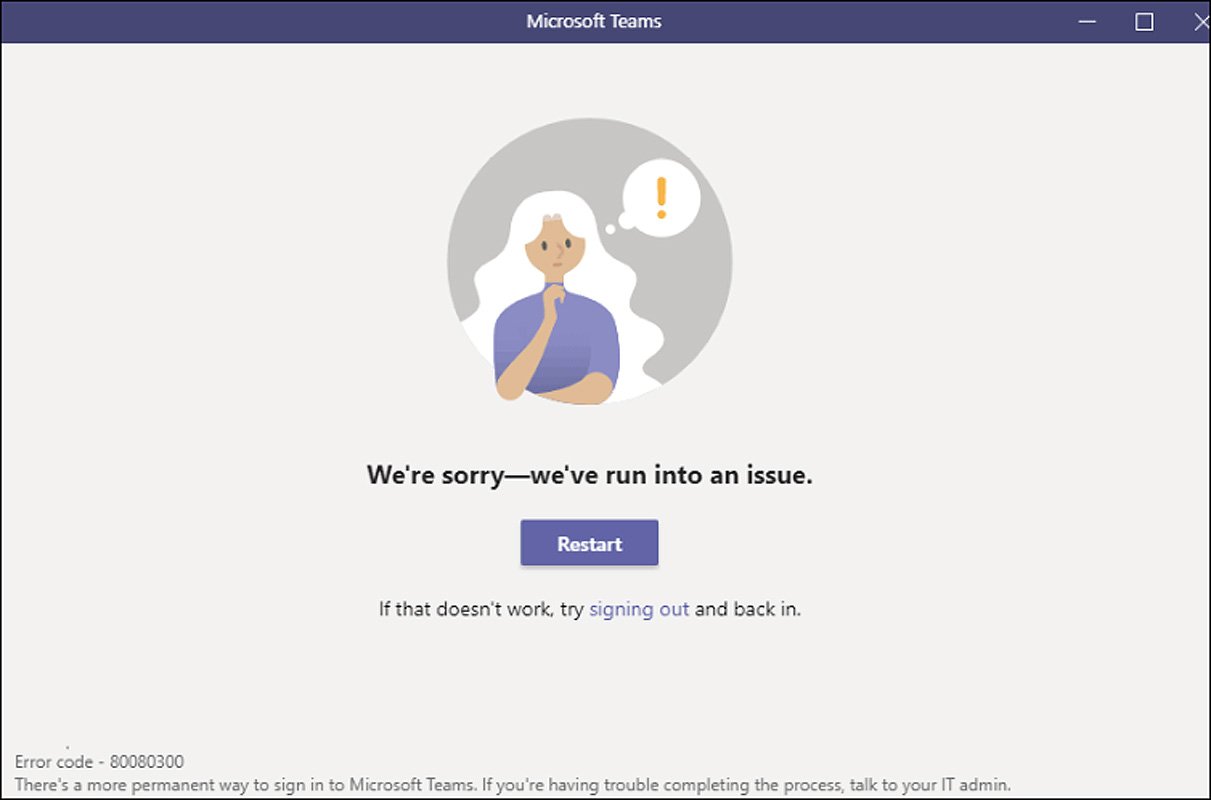
При попытке залогиниться люди видели сообщение «У нас возникла проблема. Идёт переподключение…». После этого пользователь должен был перезапустить программу. На этом же экране можно было наблюдать код ошибки — 80080300:


Оказалось, что проблема кроется в обновлении под идентификатором KB5003169, которое разработчики выпустили с майским набором патчей. По словам Microsoft, пользователям нужно просто перезагрузить компьютер, чтобы избавиться от проблемы.

Если же перезагрузка не помогает, техногигант рекомендует использовать веб-версии приложений Microsoft Teams, OneDrive for Business и Outlook. При этом Microsoft обещает изучить проблему более тщательно.

Также в корпорации отметили, что баг затронул небольшой процент пользователей Windows 10 1909.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru