



Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует новую функцию в бета-версиях Firefox, благодаря которой браузер будет выделять каждый сайт в отдельный процесс с точки зрения операционной системы. В сущности, это знаменитая «изоляция сайтов» (Site Isolation), которую разработчики Chrome реализовали более трёх лет назад.

На сегодняшний день Firefox при запуске открывает привилегированный родительский процесс, восемь процессов для веб-контента, около двух дополнительных процессов для контента, четыре процесса для расширений, операций GPU и сетевой активности.

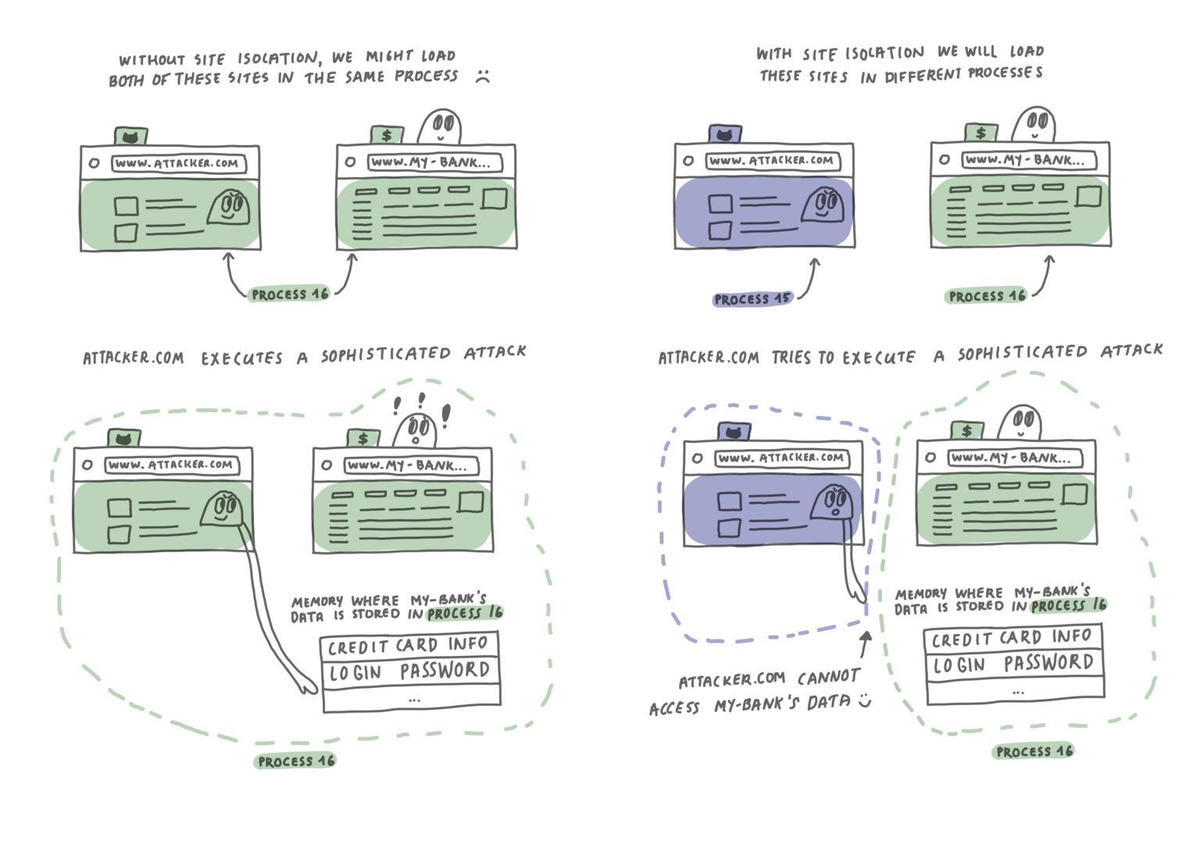
Другими словами, у интернет-обозревателя есть определённое число процессов, что не очень хорошо с точки зрения безопасности пользователя. В этом случае вредоносный сайт может проникнуть в процесс, уже занятый до этого легитимным ресурсом, в результате чего они будут делить память на двоих.

С помощью атак вроде Spectre (по сторонним каналам) администраторы вредоносного сайта могут получить доступ к данным другого ресурса, занимающего тот же процесс. Само собой, такой принцип открывает для возможной компрометации и пароли, и другие важные пользовательские данные.

Если же разработчики браузера применяют так называемую изоляцию сайтов, каждый сайт получит по персональному процессу и даже встроенные элементы стороннего ресурса будут выделены в отдельный процесс. Такой принцип помогает защитить память от несанкционированного доступа вредоносных веб-ресурсов.

«Потенциальный вектор атаки позволяет вредоносному сайту встроить фрейм на легитимный ресурс, что приведёт к утечке конфиденциальной информации. С изоляцией сайтов Firefox будет эффективно препятствовать подобным кибератакам», — пишут в блоге разработчики Mozilla.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru