



Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Неизвестная киберпреступная группировка использует новый руткит в атаках на системы Windows. Эксперты назвали вредоносную кампанию TunnelSnake и предполагают, что она активна как минимум с 2018 года.

Специалисты «Лаборатории Касперского» уже успели придумать новому руткиту имя — Moriya. Вредонос также выступает в качестве бэкдора, позволяющего операторам шпионить за жертвами, избегая детектирования антивирусными программами.

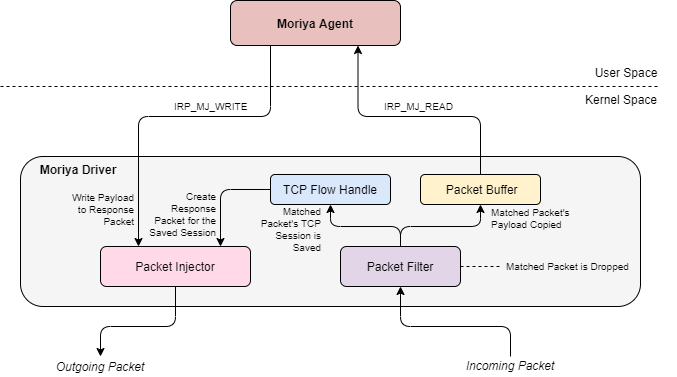
С помощью Moriya киберпреступники могут перехватывать и анализировать входящий трафик, для чего вредонос получает доступ к адресному пространству ядра Windows. Помимо этого,  руткит позволяет отправлять заражённому хосту команды.

Бэкдор получает инструкции в виде специально сформированных пакетов, спрятанных внутри трафика жертвы. Это значит, что зловреду не нужен стандартный командный сервер (C2), поскольку злоумышленники сделали ставку на обход детектирования.

«Нам всё чаще попадаются кампании вроде TunnelSnake, в которых, как правило, киберпреступники прилагают все усилия, чтобы скрыть вредоносную активность. В определённом смысле им это удаётся — обнаружить такие операции действительно сложно», — объясняют эксперты «Лаборатории Касперского».


Специалисты Kaspersky не называют группировку, стоящую за кампанией TunnelSnake, однако есть основания полагать, что в деле замешаны преступники, говорящие на китайском языке.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru