



Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Неизвестная киберпреступная группировка использует новый руткит в атаках на системы Windows. Эксперты назвали вредоносную кампанию TunnelSnake и предполагают, что она активна как минимум с 2018 года.

Специалисты «Лаборатории Касперского» уже успели придумать новому руткиту имя — Moriya. Вредонос также выступает в качестве бэкдора, позволяющего операторам шпионить за жертвами, избегая детектирования антивирусными программами.

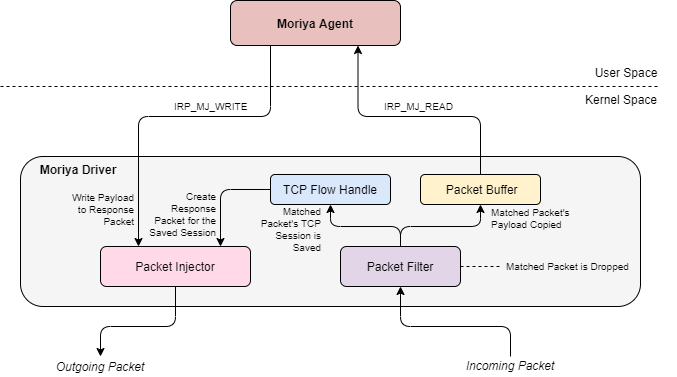
С помощью Moriya киберпреступники могут перехватывать и анализировать входящий трафик, для чего вредонос получает доступ к адресному пространству ядра Windows. Помимо этого,  руткит позволяет отправлять заражённому хосту команды.

Бэкдор получает инструкции в виде специально сформированных пакетов, спрятанных внутри трафика жертвы. Это значит, что зловреду не нужен стандартный командный сервер (C2), поскольку злоумышленники сделали ставку на обход детектирования.

«Нам всё чаще попадаются кампании вроде TunnelSnake, в которых, как правило, киберпреступники прилагают все усилия, чтобы скрыть вредоносную активность. В определённом смысле им это удаётся — обнаружить такие операции действительно сложно», — объясняют эксперты «Лаборатории Касперского».


Специалисты Kaspersky не называют группировку, стоящую за кампанией TunnelSnake, однако есть основания полагать, что в деле замешаны преступники, говорящие на китайском языке.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru