



Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Киберпреступная группировка, стоящая за распространением программы-вымогателя REvil, странным образом удалила со страниц своего сайта внутренние чертежи Apple, но при этом пригрозила слить информацию о новых моделях iPad и логотипах корпорации из Купертино.

Напомним, что операторам REvil удалось добраться до конфиденциальных данных Apple после взлома тайваньской компании Quanta Computer, занимающейся сборкой устройств Apple Watch, MacBook Pro, MacBook Air на основе чертежей.

Проникнув в сеть Quanta, злоумышленники вытащили зарисовки дизайна и чертежи новых проектов, запросив у Apple $50 миллионов за неразглашение важной информации. Понятное дело, что никто не собирался платить вымогателям, поэтому спустя некоторое время преступники начали публиковать чертежи на своём сайте.

Операторы REvil известны специалистам в области кибербезопасности как достаточно беспринципные злоумышленники. Поэтому многих исследователей крайне удивило, что преступники удалили со страниц своего сайта внутреннюю информацию Apple.

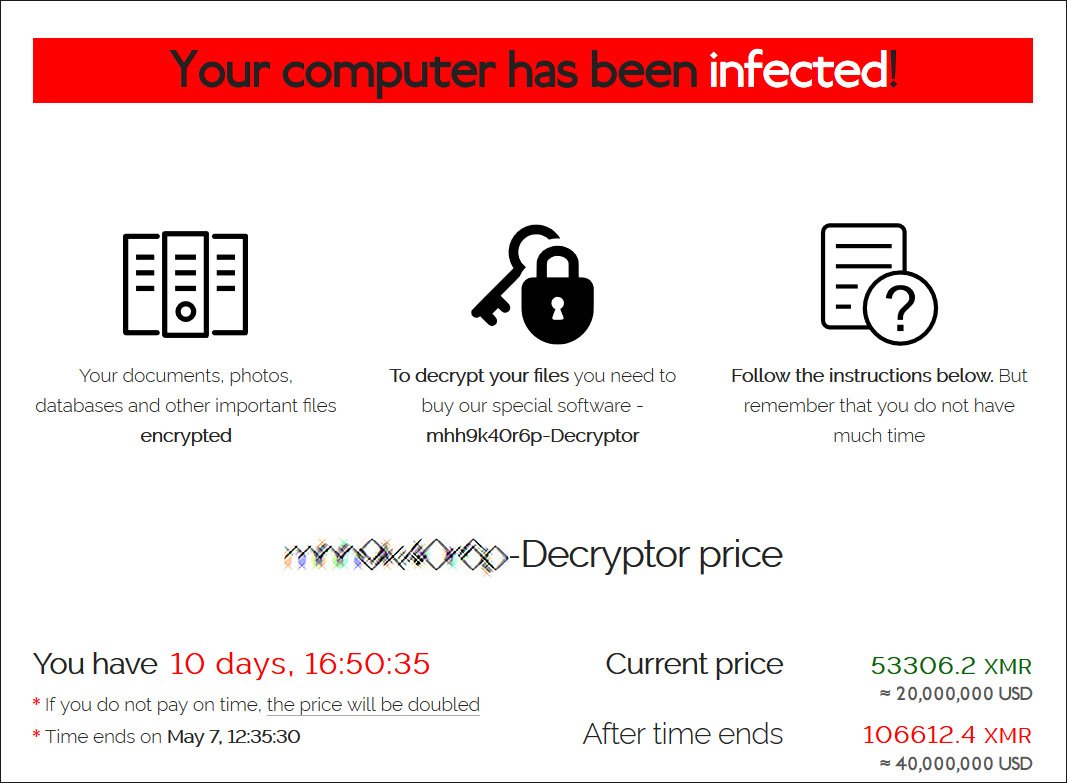
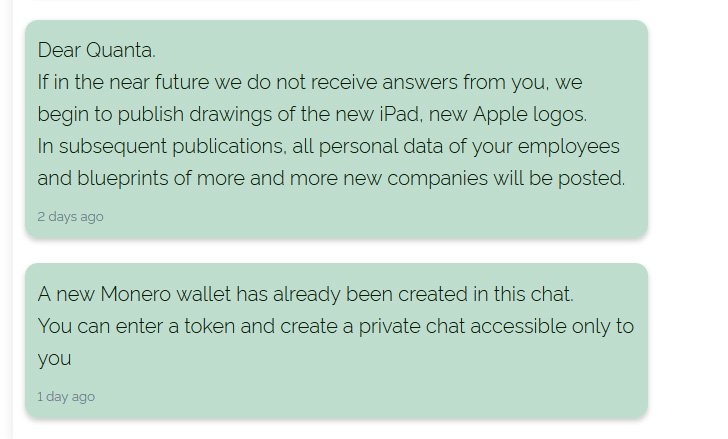
Тем не менее на то была своя причина: вымогатели хотят продолжить торговаться с Quanta, для чего даже создали специальный чат. Пока переговоры привели к уменьшению суммы выкупа — с $50 млн до $20 млн, который необходимо выплатить до 7 мая.


Если же представители Quanta в какой-то момент откажутся от перевода денег, вымогатели обещают слить «информацию о новом iPad и новых логотипах Apple».

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru