



Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Киберпреступная группировка, стоящая за распространением программы-вымогателя REvil, странным образом удалила со страниц своего сайта внутренние чертежи Apple, но при этом пригрозила слить информацию о новых моделях iPad и логотипах корпорации из Купертино.

Напомним, что операторам REvil удалось добраться до конфиденциальных данных Apple после взлома тайваньской компании Quanta Computer, занимающейся сборкой устройств Apple Watch, MacBook Pro, MacBook Air на основе чертежей.

Проникнув в сеть Quanta, злоумышленники вытащили зарисовки дизайна и чертежи новых проектов, запросив у Apple $50 миллионов за неразглашение важной информации. Понятное дело, что никто не собирался платить вымогателям, поэтому спустя некоторое время преступники начали публиковать чертежи на своём сайте.

Операторы REvil известны специалистам в области кибербезопасности как достаточно беспринципные злоумышленники. Поэтому многих исследователей крайне удивило, что преступники удалили со страниц своего сайта внутреннюю информацию Apple.

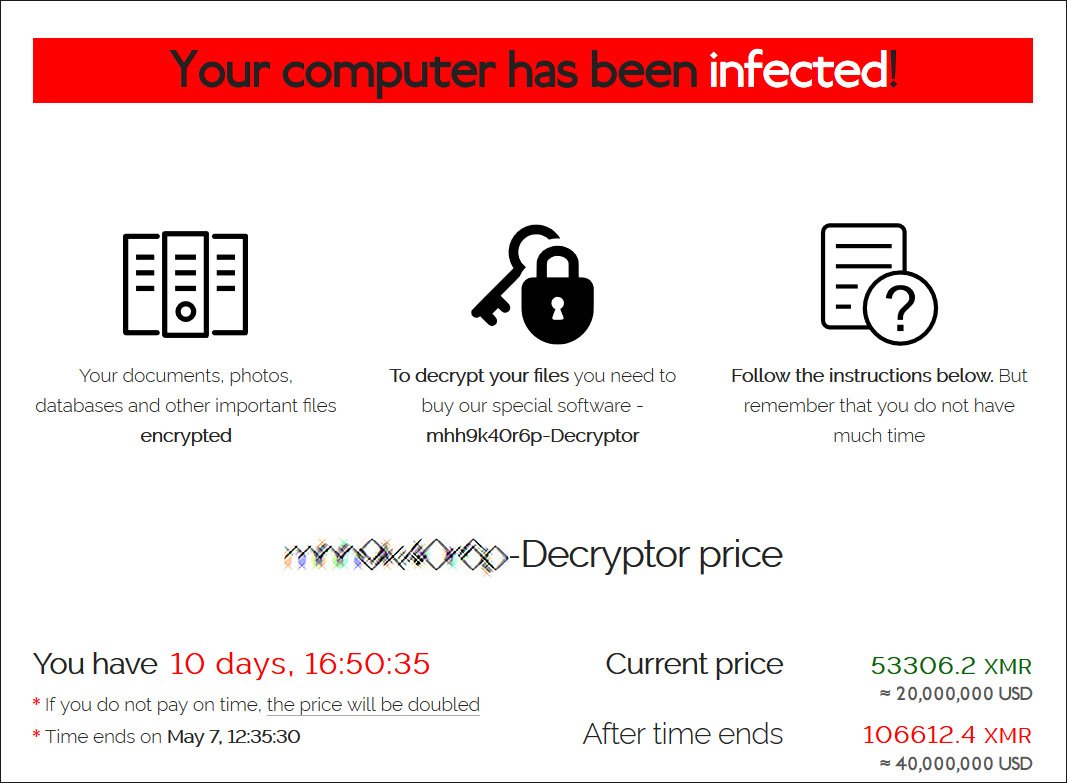
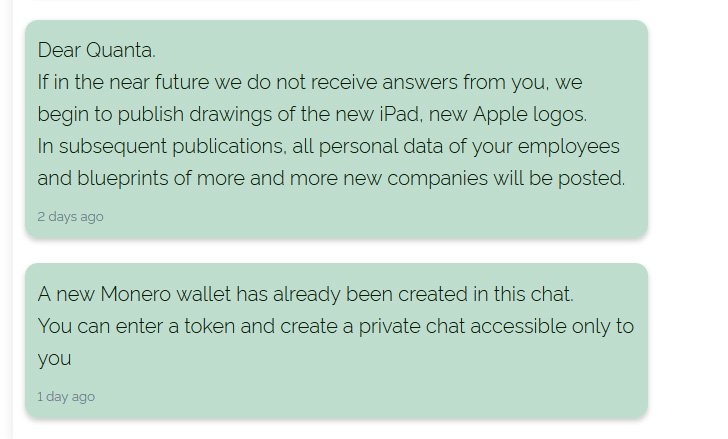
Тем не менее на то была своя причина: вымогатели хотят продолжить торговаться с Quanta, для чего даже создали специальный чат. Пока переговоры привели к уменьшению суммы выкупа — с $50 млн до $20 млн, который необходимо выплатить до 7 мая.


Если же представители Quanta в какой-то момент откажутся от перевода денег, вымогатели обещают слить «информацию о новом iPad и новых логотипах Apple».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru