



Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы программы-вымогателя REvil зашли настолько далеко, что начали шантажировать Apple. В частности, киберпреступники угрожают опубликовать конфиденциальную информацию в дарквебе, если корпорация из Купертино не заплатит выкуп.

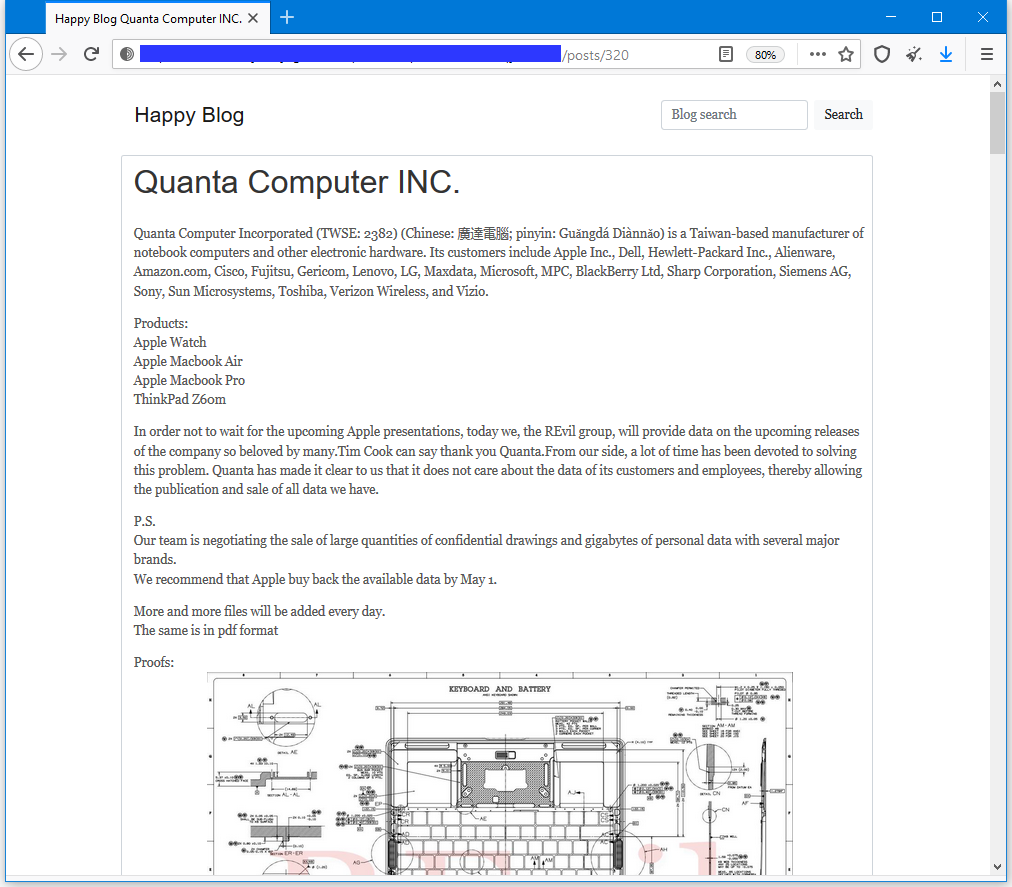
По словам операторов REvil, им удалось завладеть информацией о разработках Apple после взлома тайваньской компании Quanta Computer. Связь с «яблочной» корпорацией заключается в том, что Quanta Computer собирает для купертиновцев устройства на основе схем и предварительного дизайна.

Стоящая за REvil кибербанда опубликовала на одном из ресурсов дарквеба сообщение с угрозами в адрес Apple. Поскольку Quanta Computer в итоге отказалась платить злоумышленникам, последние решили переключиться на основных клиентов тайваньской компании.

Преступники опубликовали 21 скриншот, на котором изображены схемы MacBook, и пообещали ежедневно выкладывать внутренние данные, пока Quanta Computer или Apple не заплатят им затребованную сумму.


Стоит отметить, что услугами Quanta Computer пользуются известные всем техногиганты: HP, Dell, Microsoft, Toshiba, LG, Lenovo и др. Возможно, злоумышленники смогли добраться до внутренней информации и этих корпораций.

Источники, знакомые с ходом переговоров, сообщили, что операторы программы-вымогателя требуют от жертв $50 миллионов. Напомним, что эту же сумму пытались вытрясти из Acer буквально в прошлом месяце.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru