



Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

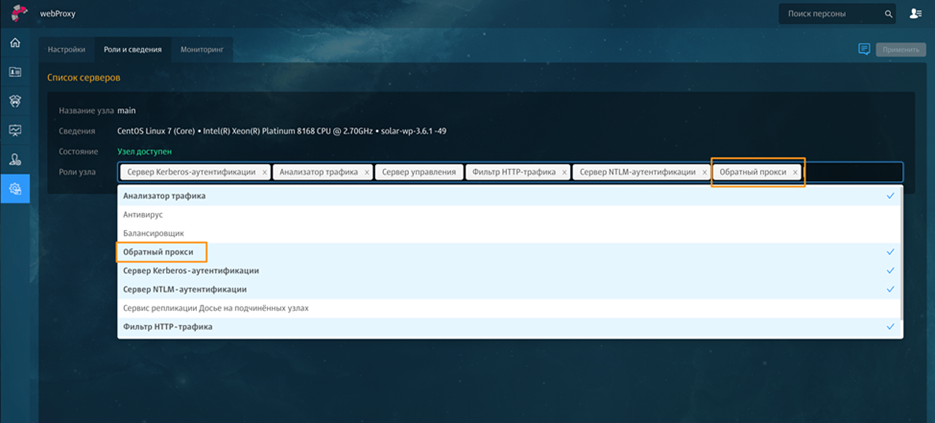
Компания «Ростелеком-Солар» выпустила новую версию шлюза веб-безопасности Solar webProxy 3.6. Обновление обрело функциональность обратного прокси-сервера (Reverse Proxy), позволяющую проверять исходящий трафик компании и блокировать файлы с конфиденциальной информацией при попытке их выгрузки в интернет. Кроме того, система была дополнена новым категоризатором веб-ресурсов разработки «Ростелеком-Солар».

Новая функциональность Reverse Proxy призвана наряду с возможностями DLP-систем обеспечить дополнительную защиту компаний от утечек конфиденциальных документов и файлов в сеть интернет. Solar webProxy 3.6 осуществляет проверку исходящего трафика по ключевым словам и атрибутам файлов. При этом политика контентной фильтрации для прямого и обратного режима является общей и не требует дополнительных настроек.

«Довольно распространенным сценарием является ситуация, когда пользователь, находясь в периметре компании, составляет и сохраняет в корпоративной почте черновик письма с конфиденциальной информацией. А затем из дома подключается к почте через веб-браузер, скачивает этот черновик на домашний компьютер и использует по своему усмотрению. Подобный сценарий не контролируется стандартными возможностями DLP-систем. Чтобы решить эту задачу, мы реализовали в новой версии Solar webProxy 3.6 механизм, позволяющий контролировать скачиваемые удаленно данные и при необходимости передавать эту информацию в DLP-систему на анализ», – отметил инженер-аналитик Solar webProxy Петр Куценко.


С целью обретения независимости от внешних источников данных разработчики создали для новой версии собственный категоризатор веб-ресурсов «Ростелеком-Солар». Благодаря этому, заказчики шлюза веб-безопасности смогут пользоваться оперативно пополняемыми и обновляемыми базами категоризации интернет-сайтов.

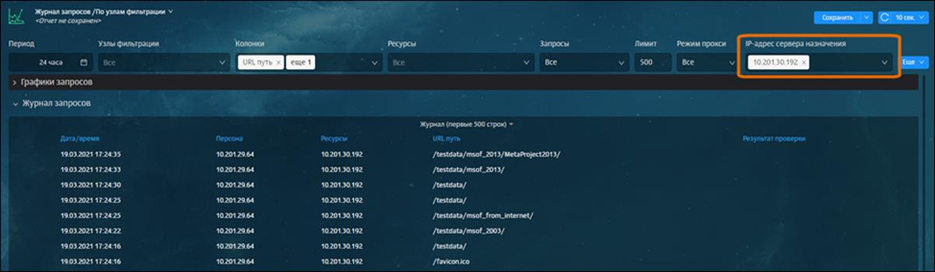
Кроме того, в направлении улучшения пользовательского опыта работы с системой был сделан ряд доработок в интерфейсе Solar webProxy. В частности, во всех журналах запросов в разделе статистики появилась возможность фильтрации по режиму работы прокси-сервера – прямому или обратному. Весь трафик, проходящий в обратном режиме, получил соответствующую маркировку, которая отображается как в журналах запросов в разделе статистики, так и на рабочем столе системы. Кроме того, журнал запросов по узлам фильтрации пополнился новым фильтром, который позволяет строить отчеты по IP-адресу сервера назначений.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru