



Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Распространители зловредов взяли не вооружение конструктор вредоносных документов EtterSilent. Созданные с его помощью файлы-ловушки раздаются в виде вложений в спам и пока плохо детектируются антивирусами из коллекции VirusTotal.

Новый инструмент для проведения email-атак продвигается на хакерских форумах как минимум с середины прошлого года. Согласно рекламе, его использование помогает эффективно обходить Windows Defender, Windows AMSI (Antimalware Scan Interface) и защитные фильтры популярных email-сервисов, включая Gmail.

Проведенное в Intel 471 исследование показало, что EtterSilent позволяет создавать поддельные документы Microsoft Office двух видов — с эксплойтом либо вредоносным макросом. Из эксплойтов в арсенале билдера числятся CVE-2017-8570, CVE-2017-11882 и CVE-2018-0802, использование которых бессмысленно на Windows с новейшей версией Office.

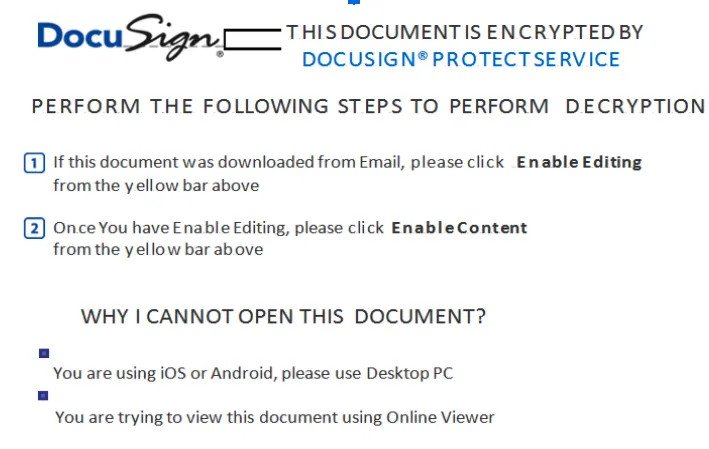
Как правило, авторы email-атак отдают предпочтение варианту с вредоносным макросом, так как он совместим с любой версией Microsoft Office, поддерживаемой EtterSilent (с 2007 по 2019). Потенциальную жертву нужно лишь убедить активировать соответствующую функцию.

Такие документы пока распространяются от имени DocuSign или DigiCert. Примечательно, что в данном случае используется XML-макрос Excel 4.0, а не VBA, как в большинстве других аналогов.


На настоящий момент признаки использования EtterSilent замечены в email-рассылках, нацеленных на распространение Trickbot, BazarLoader, а также банковских троянов IcedID/BokBot, QakBot/QBot и Ursnif, он же Rovnix, Gozi и Papras.

Билдеры вредоносных документов Microsoft Office, облегчающие задачу злоумышленникам, создавались и ранее — достаточно вспомнить Rubella трехлетней давности. Использование таких инструментов оправдывает себя до тех пор, пока не накопится база сигнатур созданных с их помощью фальшивок. Так, неделю назад результаты применения EtterSilent, со слов BleepingComputer, различали лишь несколько антивирусных сканеров из набора VirusTotal, а теперь их детектирует треть, а то и половина.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru