



Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

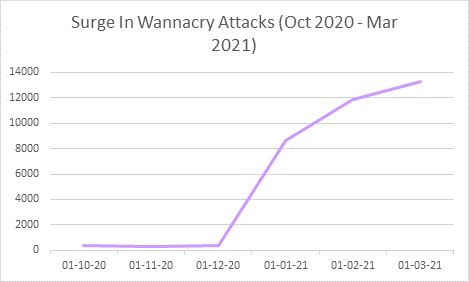
По данным Check Point Software Technologies, за последние полгода количество организаций, пострадавших от атак вымогательских программ, увеличилось на 57%. Наибольшую активность проявляют операторы шифровальщиков, управляемых вручную — таких как Maze и Ryuk. Однако больше всего экспертов встревожил возврат WannaCry: с октября прошлого года число жертв печально известного зловреда возросло в 40 раз.

Вымогатель WannaCry впервые появился на интернет-арене четыре года назад и сразу начал стремительно разбегаться по всему миру. Используемый им эксплойт EternalBlue обеспечил вредоносу беспрепятственный вход в сети Windows, не успевшие вовремя залатать брешь в SMB-протоколе. К сожалению, несмотря на меры, принятые для купирования эпидемии, самоходный шифровальщик все еще дремлет на многих компьютерах и время от времени активизируется, пытаясь расширить свои владения.

Новый всплеск атак WannaCry в Check Point зафиксировали в декабре прошлого года. В период с января по март число организаций, в сетях которых была замечена соответствующая вредоносная активность, возросло в полтора раза. По данным экспертов, зловред по-прежнему применяет EternalBlue, и успешные заражения говорят о том, что патч четырехлетней давности до сих пор отсутствует на некоторых машинах.


В целом в этом году число попыток атаки со стороны шифровальщиков, согласно Check Point, ежемесячно увеличивается на 9%. За неполных три месяца исследователи насчитали 3868 затронутых организаций.

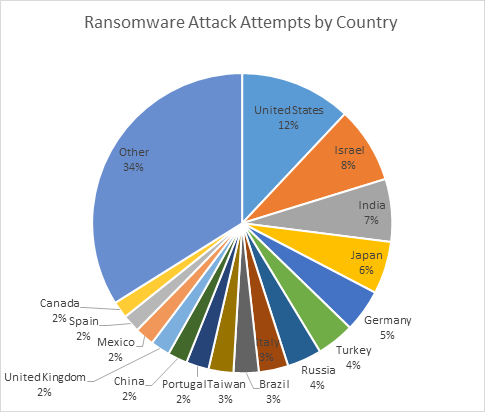
Наибольшее количество атак зафиксировано на территории США, Израиля, Индии и Японии.


В разделении по вертикалям от атак вымогателей больше прочих страдают госсектор и оборонка (совокупно 18% инцидентов), а также промышленные предприятия (11%).

В качестве мер защиты от подобных атак эксперты рекомендуют следующее:

  • обязательное резервное копирование;
  • регулярное обновление наличного софта;
  • использование автоматизированных систем обнаружения угроз;
  • использование специализированных средств защиты от шифровальщиков;
  • введение многофакторной аутентификации;
  • предельное ограничение доступа к данным, сегментирование сети;
  • сканирование и мониторинг email и файловой активности — лучше автоматизированными средствами;
  • повышение качества тренингов персонала;
  • решительный отказ от уплаты выкупа в случае заражения — нет гарантии, что зашифрованные данные удастся таким образом вернуть.
Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru