



Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

18 месяцев прошло после первоначальной эпидемии WannaCry, а шифровальщик все еще умудряется проникать в тысячи, если не сотни тысяч систем и заражать компьютеры во многих странах. Об этом сообщают исследователи Kryptos Logic, которые проанализировали активность вымогателя в конце этого года.

По словам Джейми Хэнкинса, главы безопасников Kryptos Logic, вывод о продолжающихся заражениях можно сделать на основе новых соединений уникальных IP-адресов с киллсвитчем (kill switch — домен, выступающий в качестве триггера для самоуничтожения WannaCry).

Несмотря на то, что хостером киллсвитча на данный момент выступает Cloudflare, Хэнкинс заявил, что у его компании есть статистика этого домена.

«Похоже, сейчас самое время посмотреть на активность WannaCry под конец года. В этой ветке я буду публиковать различную инфографику. Большое спасибо команде Cloudflare за помощь с информацией по киллсвитчу», — пишет ИБ-руководитель в Twitter.

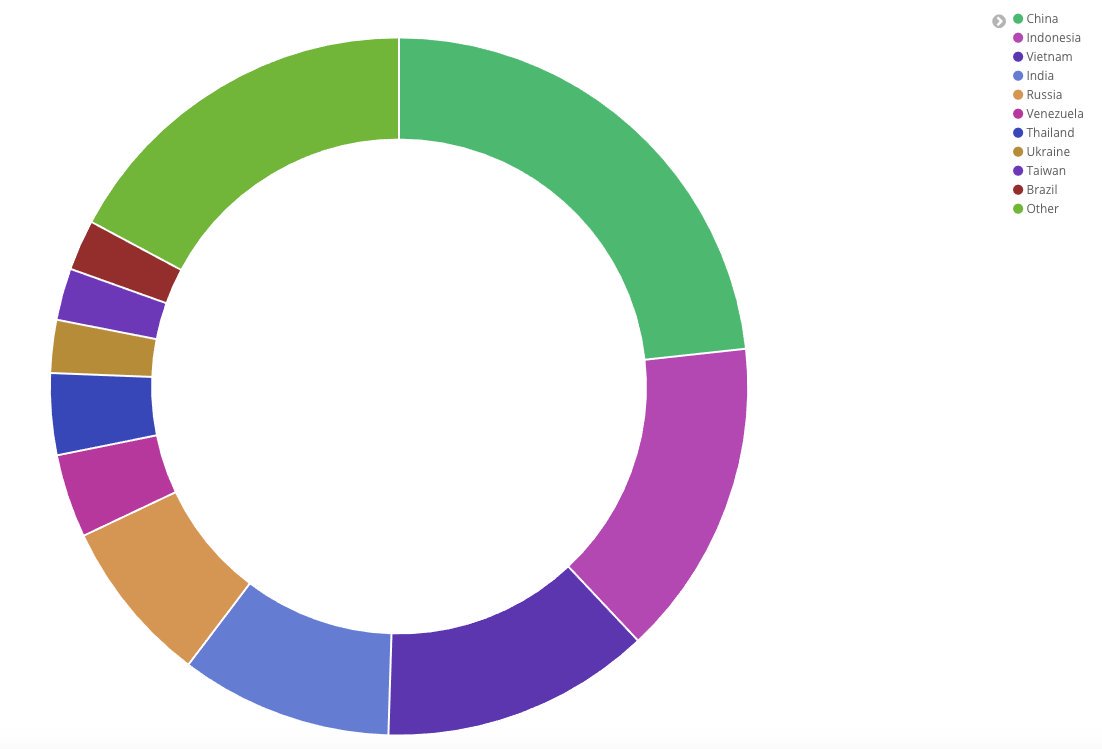
По словам Хэнкинса, киллсвитч-домен WannaCry получает более 17 миллионов соединений за одну неделю. Эти соединения исходят от 630 уникальных IP-адресов, которые располагаются в 194 разных странах.

Далее исследователь приводит график заражений по странам, где видно, что лидирующее место занимает Китай:

Также внимания заслуживает другая инфографика, отражающая количество запросов и их динамику за недельные периоды:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru