



Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

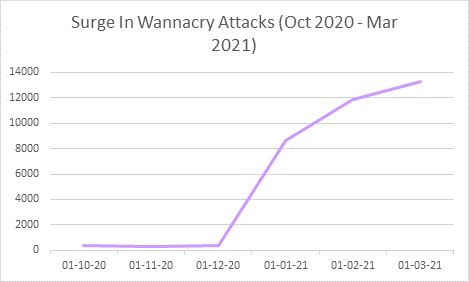
По данным Check Point Software Technologies, за последние полгода количество организаций, пострадавших от атак вымогательских программ, увеличилось на 57%. Наибольшую активность проявляют операторы шифровальщиков, управляемых вручную — таких как Maze и Ryuk. Однако больше всего экспертов встревожил возврат WannaCry: с октября прошлого года число жертв печально известного зловреда возросло в 40 раз.

Вымогатель WannaCry впервые появился на интернет-арене четыре года назад и сразу начал стремительно разбегаться по всему миру. Используемый им эксплойт EternalBlue обеспечил вредоносу беспрепятственный вход в сети Windows, не успевшие вовремя залатать брешь в SMB-протоколе. К сожалению, несмотря на меры, принятые для купирования эпидемии, самоходный шифровальщик все еще дремлет на многих компьютерах и время от времени активизируется, пытаясь расширить свои владения.

Новый всплеск атак WannaCry в Check Point зафиксировали в декабре прошлого года. В период с января по март число организаций, в сетях которых была замечена соответствующая вредоносная активность, возросло в полтора раза. По данным экспертов, зловред по-прежнему применяет EternalBlue, и успешные заражения говорят о том, что патч четырехлетней давности до сих пор отсутствует на некоторых машинах.


В целом в этом году число попыток атаки со стороны шифровальщиков, согласно Check Point, ежемесячно увеличивается на 9%. За неполных три месяца исследователи насчитали 3868 затронутых организаций.

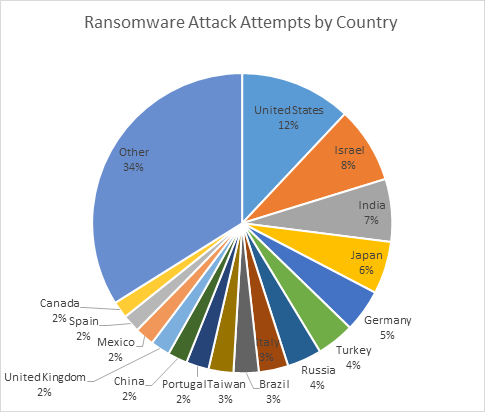
Наибольшее количество атак зафиксировано на территории США, Израиля, Индии и Японии.


В разделении по вертикалям от атак вымогателей больше прочих страдают госсектор и оборонка (совокупно 18% инцидентов), а также промышленные предприятия (11%).

В качестве мер защиты от подобных атак эксперты рекомендуют следующее:

  • обязательное резервное копирование;
  • регулярное обновление наличного софта;
  • использование автоматизированных систем обнаружения угроз;
  • использование специализированных средств защиты от шифровальщиков;
  • введение многофакторной аутентификации;
  • предельное ограничение доступа к данным, сегментирование сети;
  • сканирование и мониторинг email и файловой активности — лучше автоматизированными средствами;
  • повышение качества тренингов персонала;
  • решительный отказ от уплаты выкупа в случае заражения — нет гарантии, что зашифрованные данные удастся таким образом вернуть.
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru