



Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

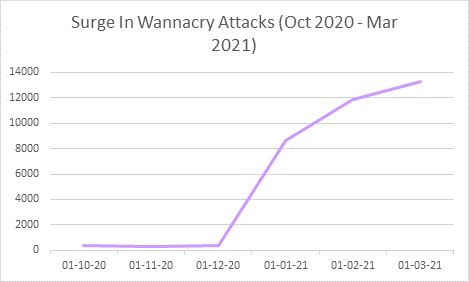
По данным Check Point Software Technologies, за последние полгода количество организаций, пострадавших от атак вымогательских программ, увеличилось на 57%. Наибольшую активность проявляют операторы шифровальщиков, управляемых вручную — таких как Maze и Ryuk. Однако больше всего экспертов встревожил возврат WannaCry: с октября прошлого года число жертв печально известного зловреда возросло в 40 раз.

Вымогатель WannaCry впервые появился на интернет-арене четыре года назад и сразу начал стремительно разбегаться по всему миру. Используемый им эксплойт EternalBlue обеспечил вредоносу беспрепятственный вход в сети Windows, не успевшие вовремя залатать брешь в SMB-протоколе. К сожалению, несмотря на меры, принятые для купирования эпидемии, самоходный шифровальщик все еще дремлет на многих компьютерах и время от времени активизируется, пытаясь расширить свои владения.

Новый всплеск атак WannaCry в Check Point зафиксировали в декабре прошлого года. В период с января по март число организаций, в сетях которых была замечена соответствующая вредоносная активность, возросло в полтора раза. По данным экспертов, зловред по-прежнему применяет EternalBlue, и успешные заражения говорят о том, что патч четырехлетней давности до сих пор отсутствует на некоторых машинах.


В целом в этом году число попыток атаки со стороны шифровальщиков, согласно Check Point, ежемесячно увеличивается на 9%. За неполных три месяца исследователи насчитали 3868 затронутых организаций.

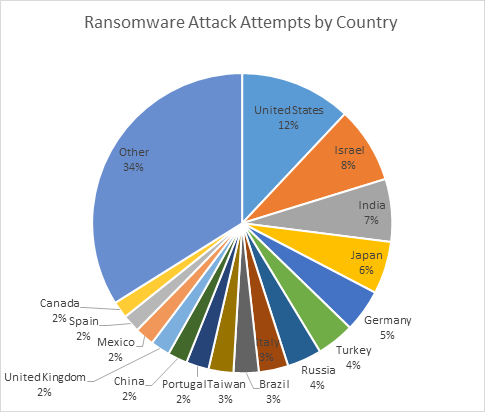
Наибольшее количество атак зафиксировано на территории США, Израиля, Индии и Японии.


В разделении по вертикалям от атак вымогателей больше прочих страдают госсектор и оборонка (совокупно 18% инцидентов), а также промышленные предприятия (11%).

В качестве мер защиты от подобных атак эксперты рекомендуют следующее:

  • обязательное резервное копирование;
  • регулярное обновление наличного софта;
  • использование автоматизированных систем обнаружения угроз;
  • использование специализированных средств защиты от шифровальщиков;
  • введение многофакторной аутентификации;
  • предельное ограничение доступа к данным, сегментирование сети;
  • сканирование и мониторинг email и файловой активности — лучше автоматизированными средствами;
  • повышение качества тренингов персонала;
  • решительный отказ от уплаты выкупа в случае заражения — нет гарантии, что зашифрованные данные удастся таким образом вернуть.
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru