



Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

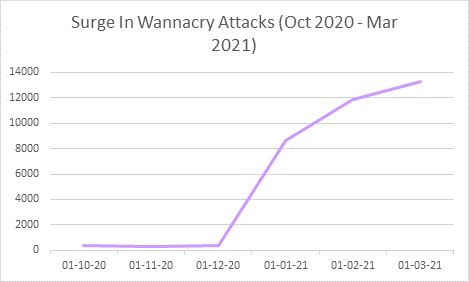
По данным Check Point Software Technologies, за последние полгода количество организаций, пострадавших от атак вымогательских программ, увеличилось на 57%. Наибольшую активность проявляют операторы шифровальщиков, управляемых вручную — таких как Maze и Ryuk. Однако больше всего экспертов встревожил возврат WannaCry: с октября прошлого года число жертв печально известного зловреда возросло в 40 раз.

Вымогатель WannaCry впервые появился на интернет-арене четыре года назад и сразу начал стремительно разбегаться по всему миру. Используемый им эксплойт EternalBlue обеспечил вредоносу беспрепятственный вход в сети Windows, не успевшие вовремя залатать брешь в SMB-протоколе. К сожалению, несмотря на меры, принятые для купирования эпидемии, самоходный шифровальщик все еще дремлет на многих компьютерах и время от времени активизируется, пытаясь расширить свои владения.

Новый всплеск атак WannaCry в Check Point зафиксировали в декабре прошлого года. В период с января по март число организаций, в сетях которых была замечена соответствующая вредоносная активность, возросло в полтора раза. По данным экспертов, зловред по-прежнему применяет EternalBlue, и успешные заражения говорят о том, что патч четырехлетней давности до сих пор отсутствует на некоторых машинах.


В целом в этом году число попыток атаки со стороны шифровальщиков, согласно Check Point, ежемесячно увеличивается на 9%. За неполных три месяца исследователи насчитали 3868 затронутых организаций.

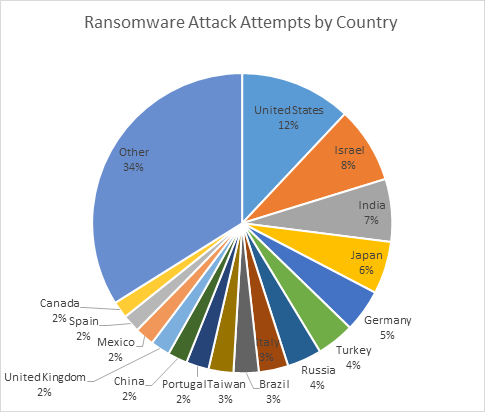
Наибольшее количество атак зафиксировано на территории США, Израиля, Индии и Японии.


В разделении по вертикалям от атак вымогателей больше прочих страдают госсектор и оборонка (совокупно 18% инцидентов), а также промышленные предприятия (11%).

В качестве мер защиты от подобных атак эксперты рекомендуют следующее:

  • обязательное резервное копирование;
  • регулярное обновление наличного софта;
  • использование автоматизированных систем обнаружения угроз;
  • использование специализированных средств защиты от шифровальщиков;
  • введение многофакторной аутентификации;
  • предельное ограничение доступа к данным, сегментирование сети;
  • сканирование и мониторинг email и файловой активности — лучше автоматизированными средствами;
  • повышение качества тренингов персонала;
  • решительный отказ от уплаты выкупа в случае заражения — нет гарантии, что зашифрованные данные удастся таким образом вернуть.
Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru