



Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

Атаки шифровальщиков участились, на повестку дня вернулся WannaCry

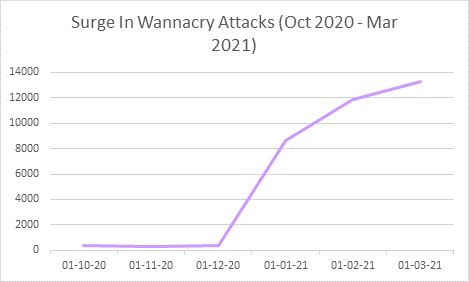
По данным Check Point Software Technologies, за последние полгода количество организаций, пострадавших от атак вымогательских программ, увеличилось на 57%. Наибольшую активность проявляют операторы шифровальщиков, управляемых вручную — таких как Maze и Ryuk. Однако больше всего экспертов встревожил возврат WannaCry: с октября прошлого года число жертв печально известного зловреда возросло в 40 раз.

Вымогатель WannaCry впервые появился на интернет-арене четыре года назад и сразу начал стремительно разбегаться по всему миру. Используемый им эксплойт EternalBlue обеспечил вредоносу беспрепятственный вход в сети Windows, не успевшие вовремя залатать брешь в SMB-протоколе. К сожалению, несмотря на меры, принятые для купирования эпидемии, самоходный шифровальщик все еще дремлет на многих компьютерах и время от времени активизируется, пытаясь расширить свои владения.

Новый всплеск атак WannaCry в Check Point зафиксировали в декабре прошлого года. В период с января по март число организаций, в сетях которых была замечена соответствующая вредоносная активность, возросло в полтора раза. По данным экспертов, зловред по-прежнему применяет EternalBlue, и успешные заражения говорят о том, что патч четырехлетней давности до сих пор отсутствует на некоторых машинах.


В целом в этом году число попыток атаки со стороны шифровальщиков, согласно Check Point, ежемесячно увеличивается на 9%. За неполных три месяца исследователи насчитали 3868 затронутых организаций.

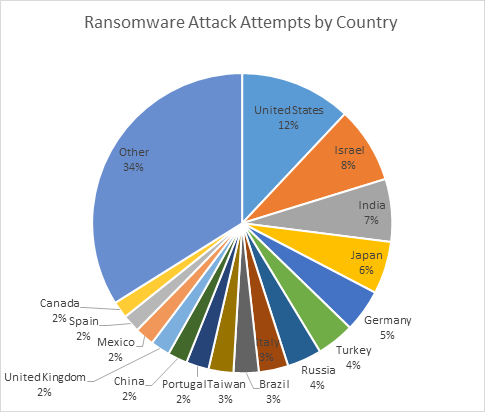
Наибольшее количество атак зафиксировано на территории США, Израиля, Индии и Японии.


В разделении по вертикалям от атак вымогателей больше прочих страдают госсектор и оборонка (совокупно 18% инцидентов), а также промышленные предприятия (11%).

В качестве мер защиты от подобных атак эксперты рекомендуют следующее:

  • обязательное резервное копирование;
  • регулярное обновление наличного софта;
  • использование автоматизированных систем обнаружения угроз;
  • использование специализированных средств защиты от шифровальщиков;
  • введение многофакторной аутентификации;
  • предельное ограничение доступа к данным, сегментирование сети;
  • сканирование и мониторинг email и файловой активности — лучше автоматизированными средствами;
  • повышение качества тренингов персонала;
  • решительный отказ от уплаты выкупа в случае заражения — нет гарантии, что зашифрованные данные удастся таким образом вернуть.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru