


WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал активировать зарезервированные имена пользователей. Функция добралась до владельцев первых аккаунтов, однако массовый запуск пока не состоялся, доступ получила лишь очень небольшая группа счастливчиков.

Систему резервирования WhatsApp запустил ранее. Она позволяет заранее занять уникальное имя, чтобы в будущем новые собеседники могли находить пользователя без номера телефона.

Выбрать вариант можно в разделе «Настройки» → «Аккаунт» → «Имя пользователя».

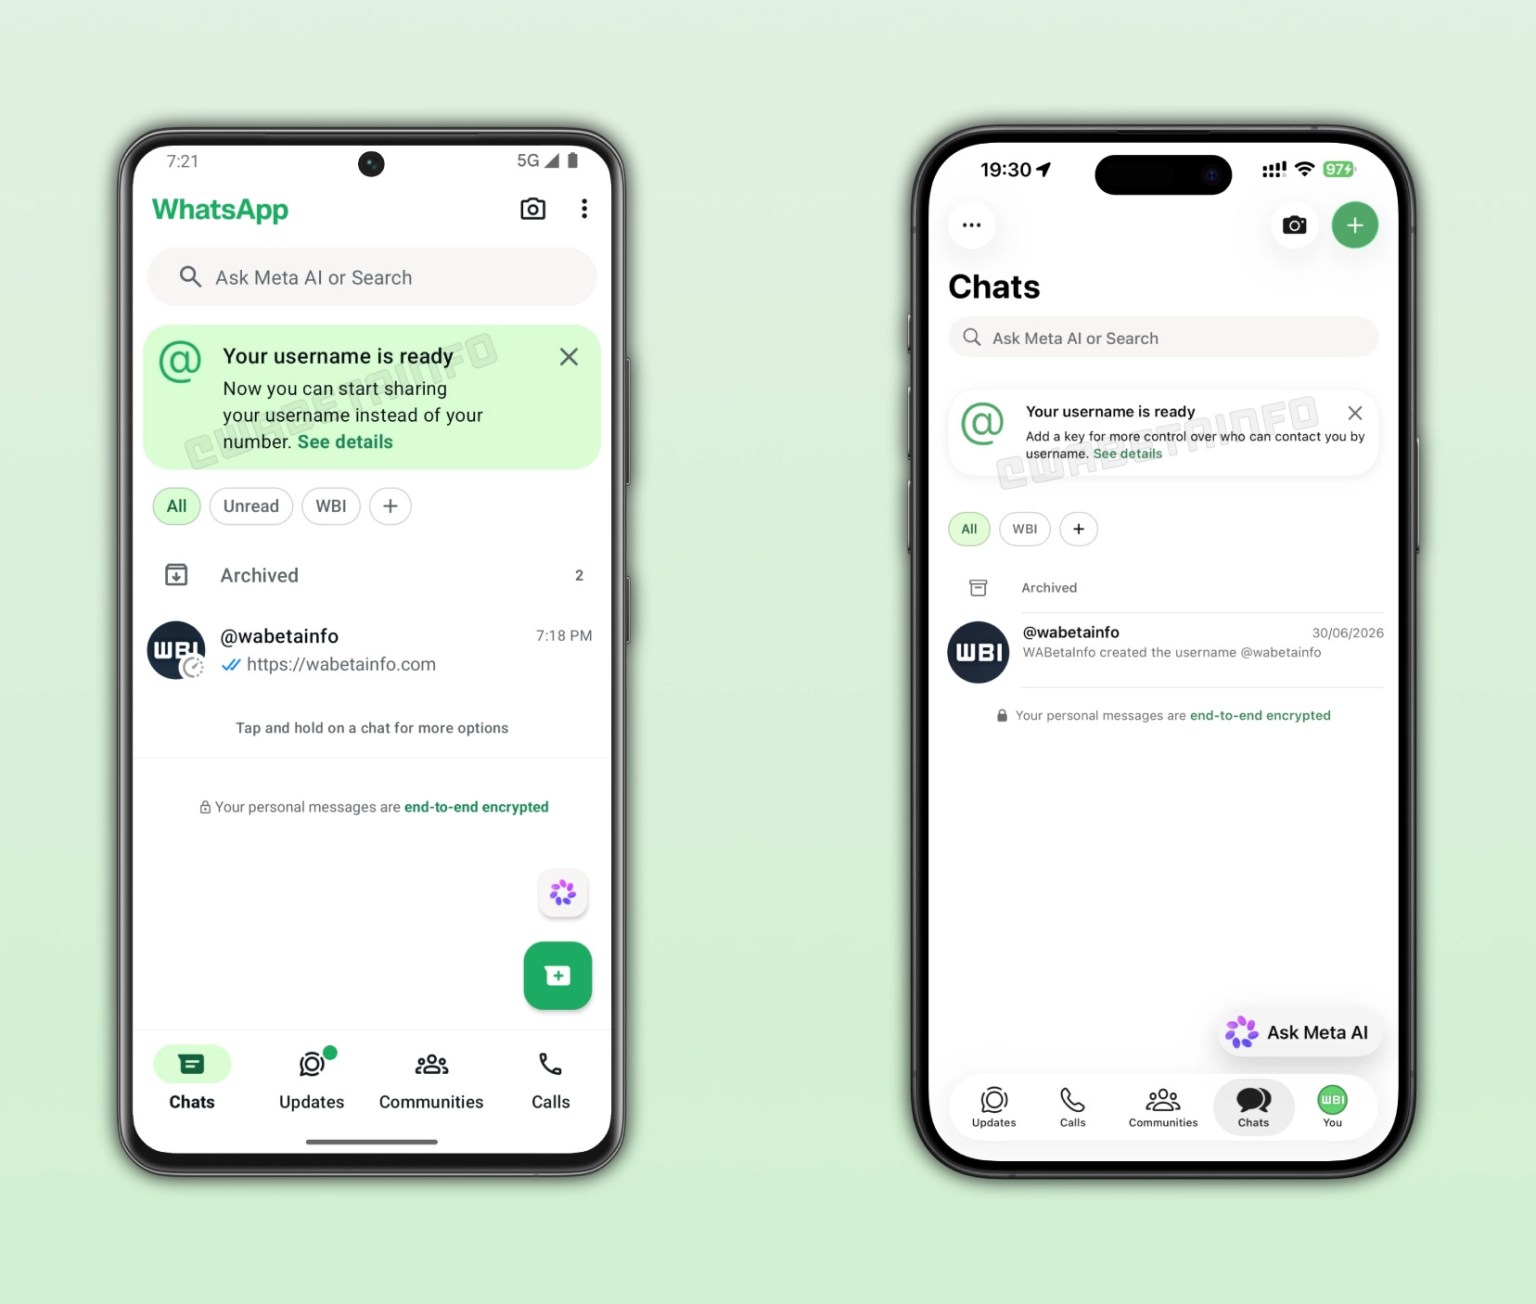
Теперь некоторые участники тестирования увидели над списком чатов баннер с сообщением, что их имя активно. Его уже можно сообщать новым контактам вместо номера. По данным WABetaInfo, функция появляется как в бета-версии мессенджера, так и в стабильном приложении.


Одновременно пользователь может решить, достаточно ли для связи знать только его имя. Для дополнительной защиты разрешается установить четырёхзначный ПИН-код, который придётся вводить незнакомцам. Так что написать условному superboss будет мало; сначала докажи, что тебя действительно ждут.

Если выбранное имя совпадает с уже существующим аккаунтом в Facebook или Instagram (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), WhatsApp может потребовать подтвердить владение соответствующей страницей. Meta рассчитывает таким образом усложнить жизнь любителям занять имя известного человека или бренда и затем использовать его для мошенничества.

Проверить доступ можно по баннеру над чатами или в настройках профиля. Если имя уже активно, приложение сообщит об этом. Остальным покажут уведомление, что функция появится позднее.

Когда WhatsApp откроет имена пользователей для всех, пока неизвестно.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru