



Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

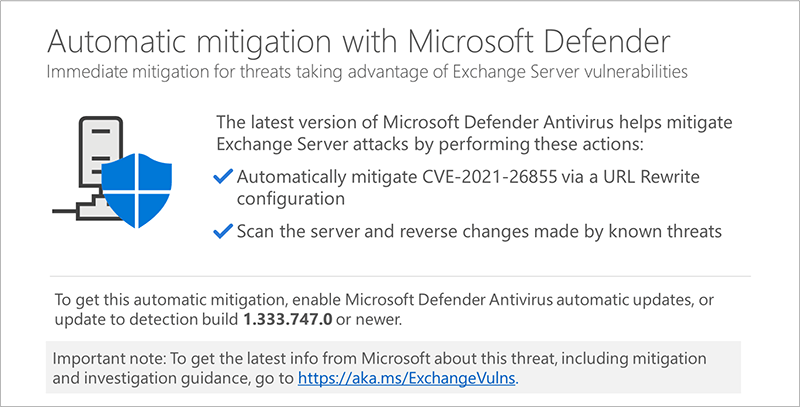
Встроенный антивирус Microsoft Defender и System Center Endpoint Protection теперь защищают пользователей от кибератак, эксплуатирующих связку уязвимостей ProxyLogon, затрагивающую серверы Microsoft Exchange.

О нововведениях, призванных обезопасить людей и организации от опасных действий киберпреступников, сообщила сама Microsoft. По словам разработчиков, в Microsoft Defender и System Center Endpoint Protection реализовали автоматическую защиту от эксплойтов для ProxyLogon:

«Сегодня мы приняли решение усилить защиту наших клиентов, которые до сих пор не установили необходимые патчи, а значит, остаются уязвимыми для атак с использованием ProxyLogon», — пишет Microsoft.

«Благодаря нововведениям Microsoft Defender и System Center Endpoint Protection будут автоматически нивелировать опасность CVE-2021-26855 на каждом из серверов Exchange».


По данным корпорации из Редмонда, как минимум одна киберпреступная группа (HAFNIUM), поддерживаемая китайским правительством, использует связку уязвимостей ProxyLogon в атаках на серверы Exchange.

Напомним, что бреши в Exchange Server использовались также в атаках и на российские компании. А буквально на днях мы приводили свежую статистику: число уязвимых Microsoft Exchange сократилось до 80 000.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru