



Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Специалисты в области безопасности рассказали о новой кампании киберпреступников, пытающихся протроянить разработчиков приложений для операционных систем от Apple. В качестве вектора злоумышленники используют Xcode, интегрированную среду разработки (IDE).

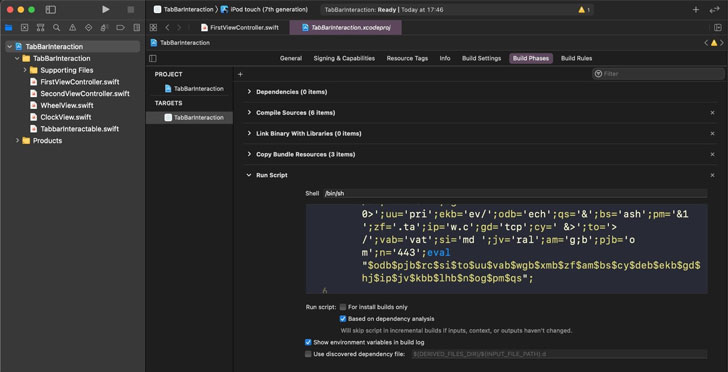
Xcode-проект, который атакующие задействовали в этой кампании, получил имя «XcodeSpy». С его помощью на компьютер девелоперов устанавливался бэкдор. В сущности, XcodeSpy представлял собой вредоносную копию вполне легитимного проекта с открытым исходным кодом — TabBarInteraction.

TabBarInteraction распространяется совершенно свободно, его может скачать любой желающий с площадки GitHub. Этот проект предназначен для анимирования элементов на панели вкладок в iOS при взаимодействии с пользователем.

«XcodeSpy — злонамеренный Xcode-проект, устанавливающий специально подготовленный вариант известного бэкдора EggShell на компьютер разработчика под управлением операционной системы macOS. Злоумышленники также заранее продумали механизм закрепления в атакованной системе», — объяснили специалисты компании SentinelOne.


К слову, эти атаки подозрительно похожи на недавние операции киберпреступников, пытавшихся украсть PoC-коды у ИБ-экспертов с помощью соцсетей. Тогда атакующие использовали файл для проекта Visual Studio, который тоже устанавливал кастомный бэкдор.

XcodeSpy содержит обфусцированный Run Script, отличающий его от безобидной версии проекта. Этот скрипт может связываться с командным сервером (C2) и получать от него специально подготовленную версию бэкдора EggShell.

Попав в систему девелопера, EggShell будет записывать аудио с помощью встроенного микрофона, видео — с помощью камеры, а также перехватывать данные, вводимые через клавиатуру.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru