



В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

Один из участников киберпреступного сообщества выявил баг в системе шифрования знаменитой программы-вымогателя LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов.

Как объяснил пользователь Twitter под ником «3xp0rt», баг выявили киберпреступники, использующие вредонос LockBit по модели «вымогатель как услуга» (RaaS).

Напомним, что создатели шифровальщика с января 2020 года сдают в аренду свою разработку другим кибергруппировкам. С помощью LockBit многие злоумышленники шифруют важные файлы различных организаций, а потом требуют от последних заплатить выкуп.

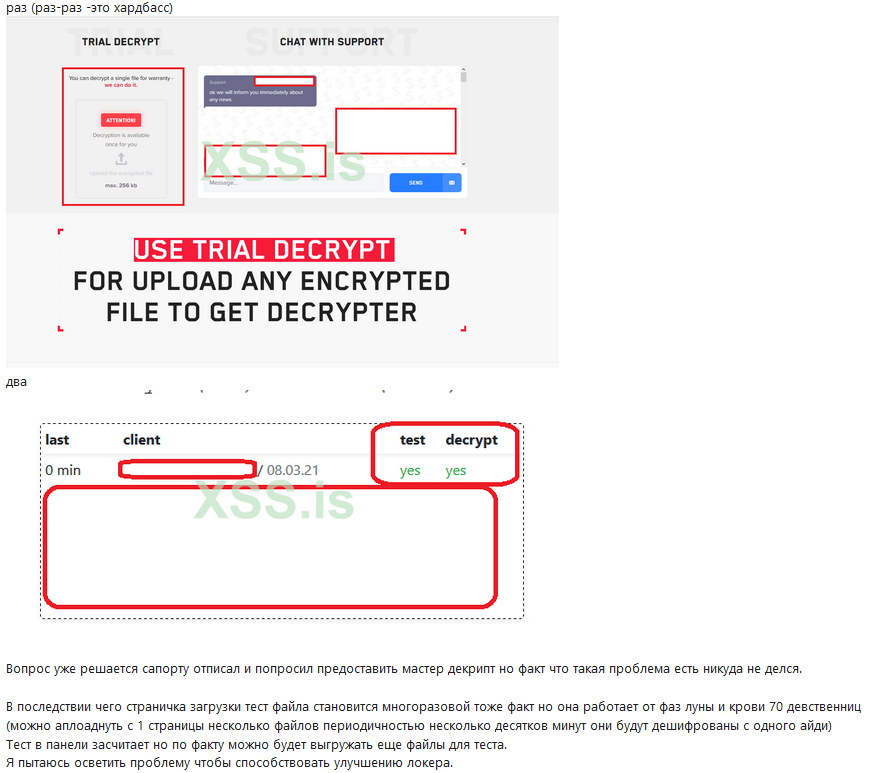
При этом жертва должна посетить определённый ресурс в дарквебе, на котором происходит обсуждение суммы выкупа. Там же можно частично расшифровать файлы, чтобы убедиться в наличии рабочего ключа у злоумышленников.

Оказалось, что в процедуре демонстрационной расшифровки файлов жертвы есть баг, позволяющий вернуть к прежнему состоянию все пострадавшие данные. Подробнее про ошибку рассказал русскоязычный киберпреступник Bassterlord.


Исходя из предыдущего опыта, разработчики LockBit должны устранить баг в течение нескольких дней. На это указывает и вывод в офлайн сайта киберпреступников, что как раз может свидетельствовать о работе над патчем.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru