



В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

Один из участников киберпреступного сообщества выявил баг в системе шифрования знаменитой программы-вымогателя LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов.

Как объяснил пользователь Twitter под ником «3xp0rt», баг выявили киберпреступники, использующие вредонос LockBit по модели «вымогатель как услуга» (RaaS).

Напомним, что создатели шифровальщика с января 2020 года сдают в аренду свою разработку другим кибергруппировкам. С помощью LockBit многие злоумышленники шифруют важные файлы различных организаций, а потом требуют от последних заплатить выкуп.

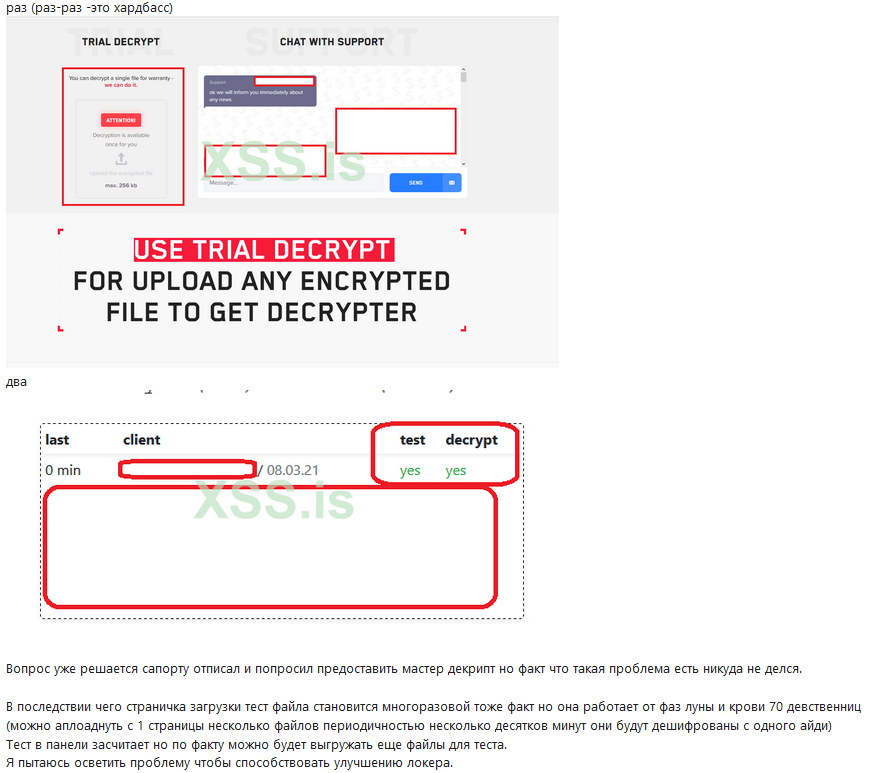
При этом жертва должна посетить определённый ресурс в дарквебе, на котором происходит обсуждение суммы выкупа. Там же можно частично расшифровать файлы, чтобы убедиться в наличии рабочего ключа у злоумышленников.

Оказалось, что в процедуре демонстрационной расшифровки файлов жертвы есть баг, позволяющий вернуть к прежнему состоянию все пострадавшие данные. Подробнее про ошибку рассказал русскоязычный киберпреступник Bassterlord.


Исходя из предыдущего опыта, разработчики LockBit должны устранить баг в течение нескольких дней. На это указывает и вывод в офлайн сайта киберпреступников, что как раз может свидетельствовать о работе над патчем.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru