


Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

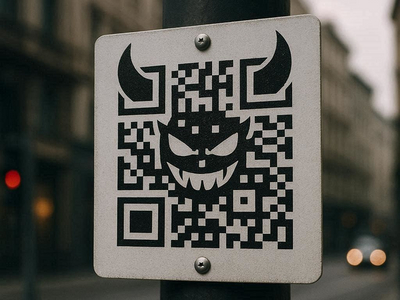
Лето принесло не только сезон прогулок и отдыха на свежем воздухе, но и новую схему мошенничества. Аферисты начали расклеивать в парках, скверах и возле летних веранд поддельные QR-коды, обещающие бесплатный Wi-Fi.

О новой уловке предупредили специалисты платформы «Мошеловка» Народного фронта.

Человек замечает на скамейке, урне, столике кафе или информационном стенде наклейку с QR-кодом и предложением быстро подключиться к бесплатному интернету. На первый взгляд всё выглядит как обычный городской сервис. Но после сканирования начинается совсем другая история.

Вместо страницы подключения к Wi-Fi пользователь попадает на фишинговый сайт. Дальше злоумышленники могут действовать по-разному: предложить ввести данные банковской карты для подтверждения личности, аутентифицироваться через аккаунт или загрузить на устройство вредоносный файл.

По словам экспертов, рост подобных схем напрямую связан с началом теплого сезона. Парки, набережные и летние веранды становятся местами массового скопления людей, а значит, идеальной площадкой для охоты на доверчивых пользователей.

В «Мошеловке» рекомендуют с осторожностью относиться к любым QR-кодам, найденным на улице, особенно если наклейка выглядит кустарно или наклеена поверх официальной информации.

Даже если код уже отсканирован, специалисты советуют внимательно проверять адрес сайта, на который происходит переход. Если домен выглядит подозрительно или требует ввести личные данные без понятной причины, лучше сразу закрыть страницу.

Для подключения к городским сетям Wi-Fi, покупки билетов или получения муниципальных услуг эксперты рекомендуют использовать только официальные приложения и проверенные сайты.

Иначе попытка сэкономить мобильный трафик может закончиться куда более серьезными потерями — от доступа к банковскому счету до полного заражения устройства.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru