


Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

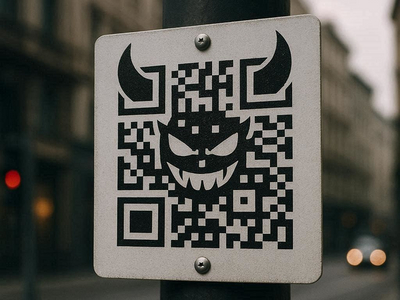
Лето принесло не только сезон прогулок и отдыха на свежем воздухе, но и новую схему мошенничества. Аферисты начали расклеивать в парках, скверах и возле летних веранд поддельные QR-коды, обещающие бесплатный Wi-Fi.

О новой уловке предупредили специалисты платформы «Мошеловка» Народного фронта.

Человек замечает на скамейке, урне, столике кафе или информационном стенде наклейку с QR-кодом и предложением быстро подключиться к бесплатному интернету. На первый взгляд всё выглядит как обычный городской сервис. Но после сканирования начинается совсем другая история.

Вместо страницы подключения к Wi-Fi пользователь попадает на фишинговый сайт. Дальше злоумышленники могут действовать по-разному: предложить ввести данные банковской карты для подтверждения личности, аутентифицироваться через аккаунт или загрузить на устройство вредоносный файл.

По словам экспертов, рост подобных схем напрямую связан с началом теплого сезона. Парки, набережные и летние веранды становятся местами массового скопления людей, а значит, идеальной площадкой для охоты на доверчивых пользователей.

В «Мошеловке» рекомендуют с осторожностью относиться к любым QR-кодам, найденным на улице, особенно если наклейка выглядит кустарно или наклеена поверх официальной информации.

Даже если код уже отсканирован, специалисты советуют внимательно проверять адрес сайта, на который происходит переход. Если домен выглядит подозрительно или требует ввести личные данные без понятной причины, лучше сразу закрыть страницу.

Для подключения к городским сетям Wi-Fi, покупки билетов или получения муниципальных услуг эксперты рекомендуют использовать только официальные приложения и проверенные сайты.

Иначе попытка сэкономить мобильный трафик может закончиться куда более серьезными потерями — от доступа к банковскому счету до полного заражения устройства.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru