



Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

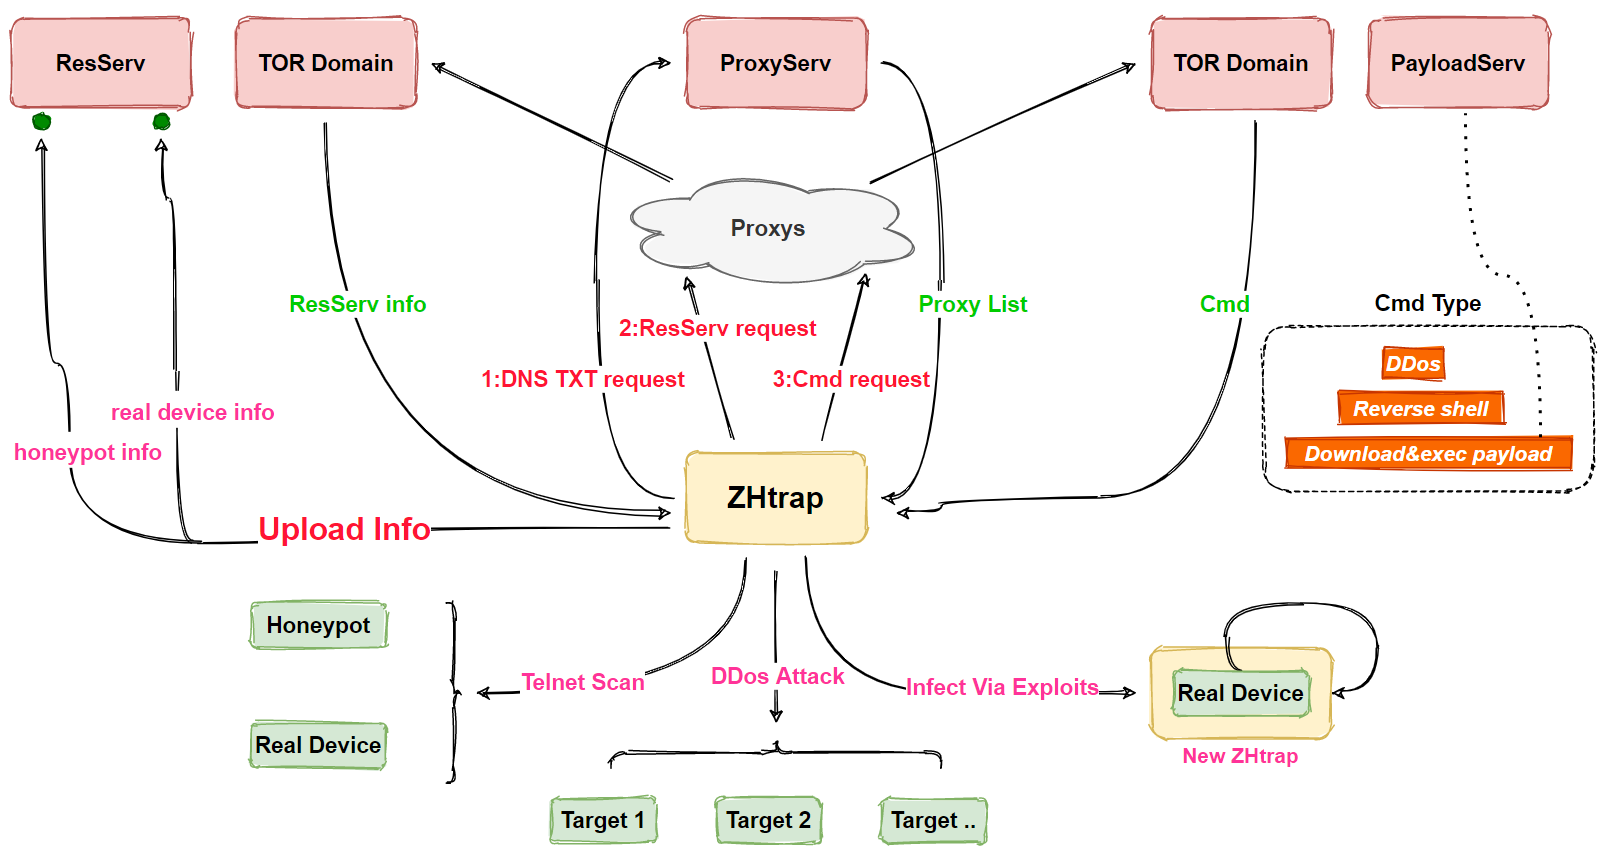
Обнаружен ботнет, умеющий превращать зараженные IP-камеры и роутеры в ловушки для поиска новых объектов, пригодных для дальнейшего распространения инфекции. Лежащий в его основе зловред, которого в Qihoo 360 нарекли ZHtrap, загружается на устройства с помощью эксплойта или путем подбора пароля для доступа к службе Telnet.

Проведенный в Qihoo 360 анализ показал, что новоявленный бот заимствует часть кода Mirai и способен атаковать устройства на микропроцессорах с различной архитектурой — x86, ARM, MIPS и проч. Он также умеет избавляться от конкурентов, принудительно завершая процессы, не включенные в его белый список.

Командная инфраструктура ботнета размещена в анонимной сети Tor. Доступ к C2-серверу осуществляется через сеть прокси, которые ZHtrap отыскивает, обращаясь к записям в DNS — почти так же, как это делает недавно обнаруженный IoT-бот Matryosh.


Основными задачами зловреда являются проведение DDoS-атак и поиск новых уязвимых устройств, которые он отыскивает, генерируя произвольные IP-адреса или используя информацию, собранную с помощью ловушки (ханипота). Он также может выполнять функции бэкдора, позволяя операторам загружать и запускать дополнительные вредоносные модули.

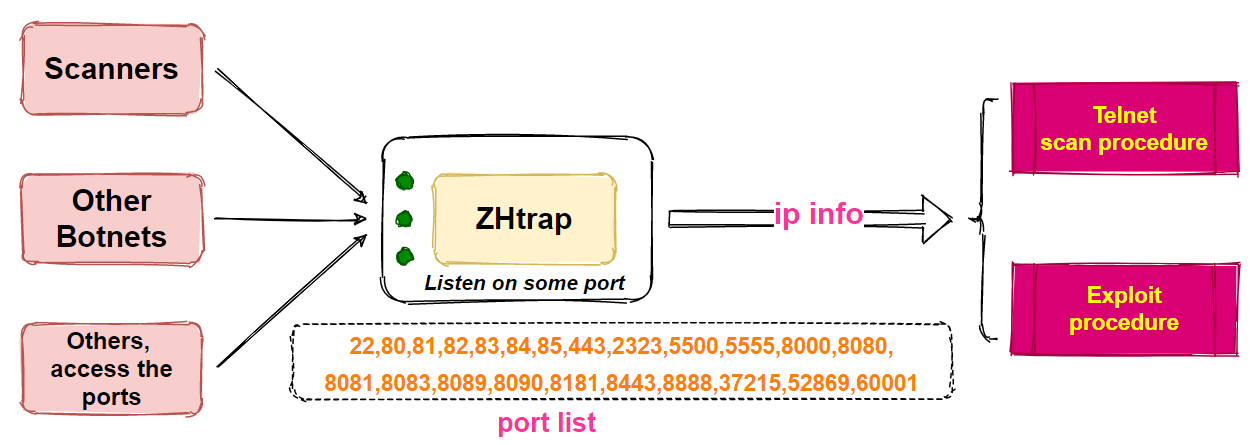
Для создания ханипота в сканер вредоноса встраивается модуль, обеспечивающий прослушку на 23 заданных портах и сбор IP-адресов устройств, пытающихся к ним подключиться. Список этих потенциально уязвимых или скомпрометированных устройств ZHtrap берет на вооружение, пытаясь провести атаку через Telnet (если порт открыт) или применяя эксплойт.


Подбирая пароль к Telnet, зловред оперирует вшитым списком популярных паролей. Из уязвимостей он использует давно известные возможности удаленного внедрения команд в SDK Realtek (CVE-2014-8361), цифровых видеорегистраторах производства MVPower, роутерах DGN1000 и DGN2000 от Netgear, а также RCE-баг, выявленный в 2016 году в IP-камерах 70 вендоров.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru