



Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Обнаружен ботнет, умеющий превращать зараженные IP-камеры и роутеры в ловушки для поиска новых объектов, пригодных для дальнейшего распространения инфекции. Лежащий в его основе зловред, которого в Qihoo 360 нарекли ZHtrap, загружается на устройства с помощью эксплойта или путем подбора пароля для доступа к службе Telnet.

Проведенный в Qihoo 360 анализ показал, что новоявленный бот заимствует часть кода Mirai и способен атаковать устройства на микропроцессорах с различной архитектурой — x86, ARM, MIPS и проч. Он также умеет избавляться от конкурентов, принудительно завершая процессы, не включенные в его белый список.

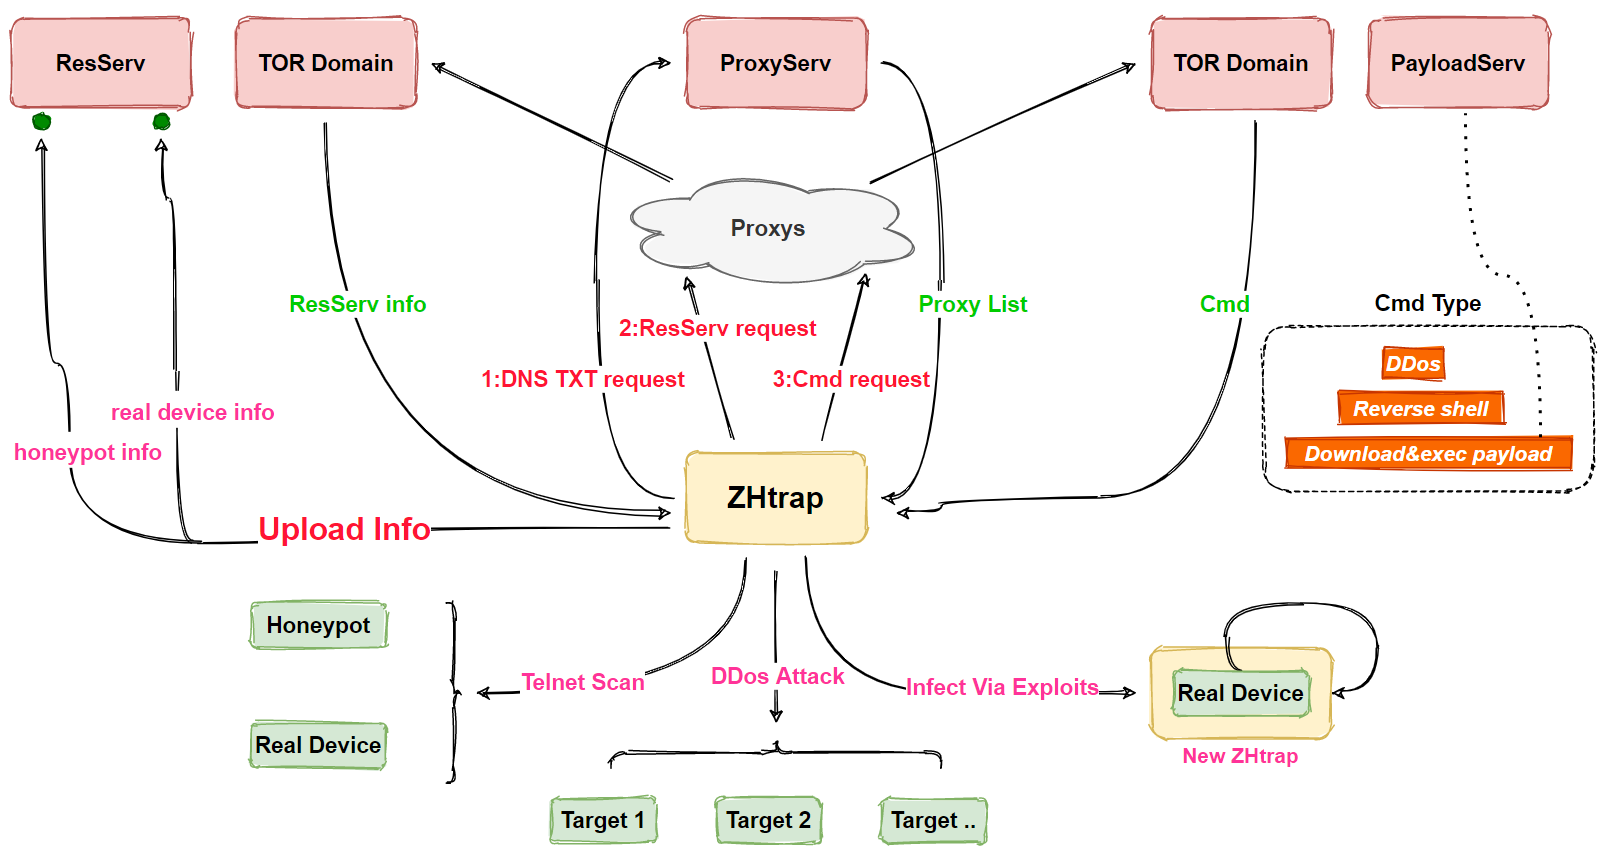
Командная инфраструктура ботнета размещена в анонимной сети Tor. Доступ к C2-серверу осуществляется через сеть прокси, которые ZHtrap отыскивает, обращаясь к записям в DNS — почти так же, как это делает недавно обнаруженный IoT-бот Matryosh.


Основными задачами зловреда являются проведение DDoS-атак и поиск новых уязвимых устройств, которые он отыскивает, генерируя произвольные IP-адреса или используя информацию, собранную с помощью ловушки (ханипота). Он также может выполнять функции бэкдора, позволяя операторам загружать и запускать дополнительные вредоносные модули.

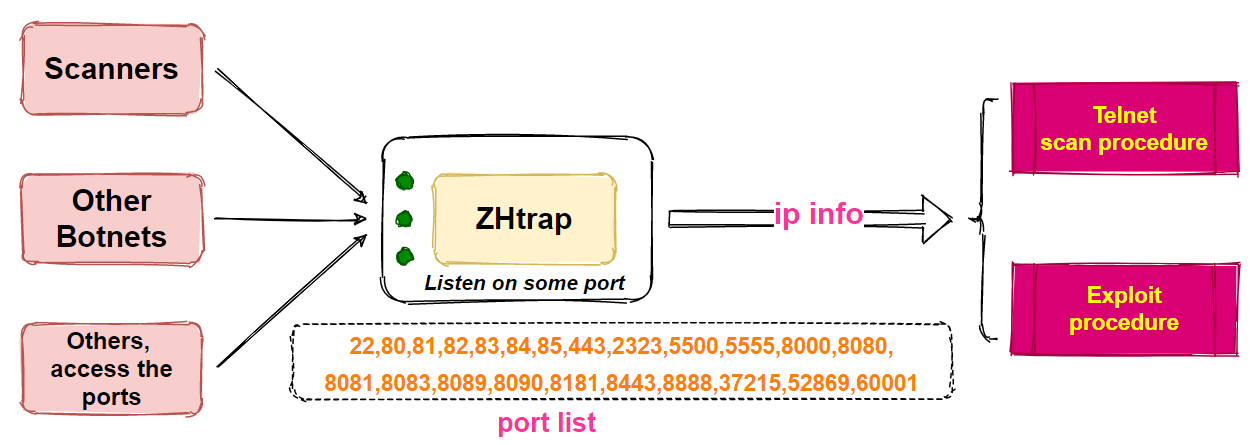
Для создания ханипота в сканер вредоноса встраивается модуль, обеспечивающий прослушку на 23 заданных портах и сбор IP-адресов устройств, пытающихся к ним подключиться. Список этих потенциально уязвимых или скомпрометированных устройств ZHtrap берет на вооружение, пытаясь провести атаку через Telnet (если порт открыт) или применяя эксплойт.


Подбирая пароль к Telnet, зловред оперирует вшитым списком популярных паролей. Из уязвимостей он использует давно известные возможности удаленного внедрения команд в SDK Realtek (CVE-2014-8361), цифровых видеорегистраторах производства MVPower, роутерах DGN1000 и DGN2000 от Netgear, а также RCE-баг, выявленный в 2016 году в IP-камерах 70 вендоров.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru