



Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

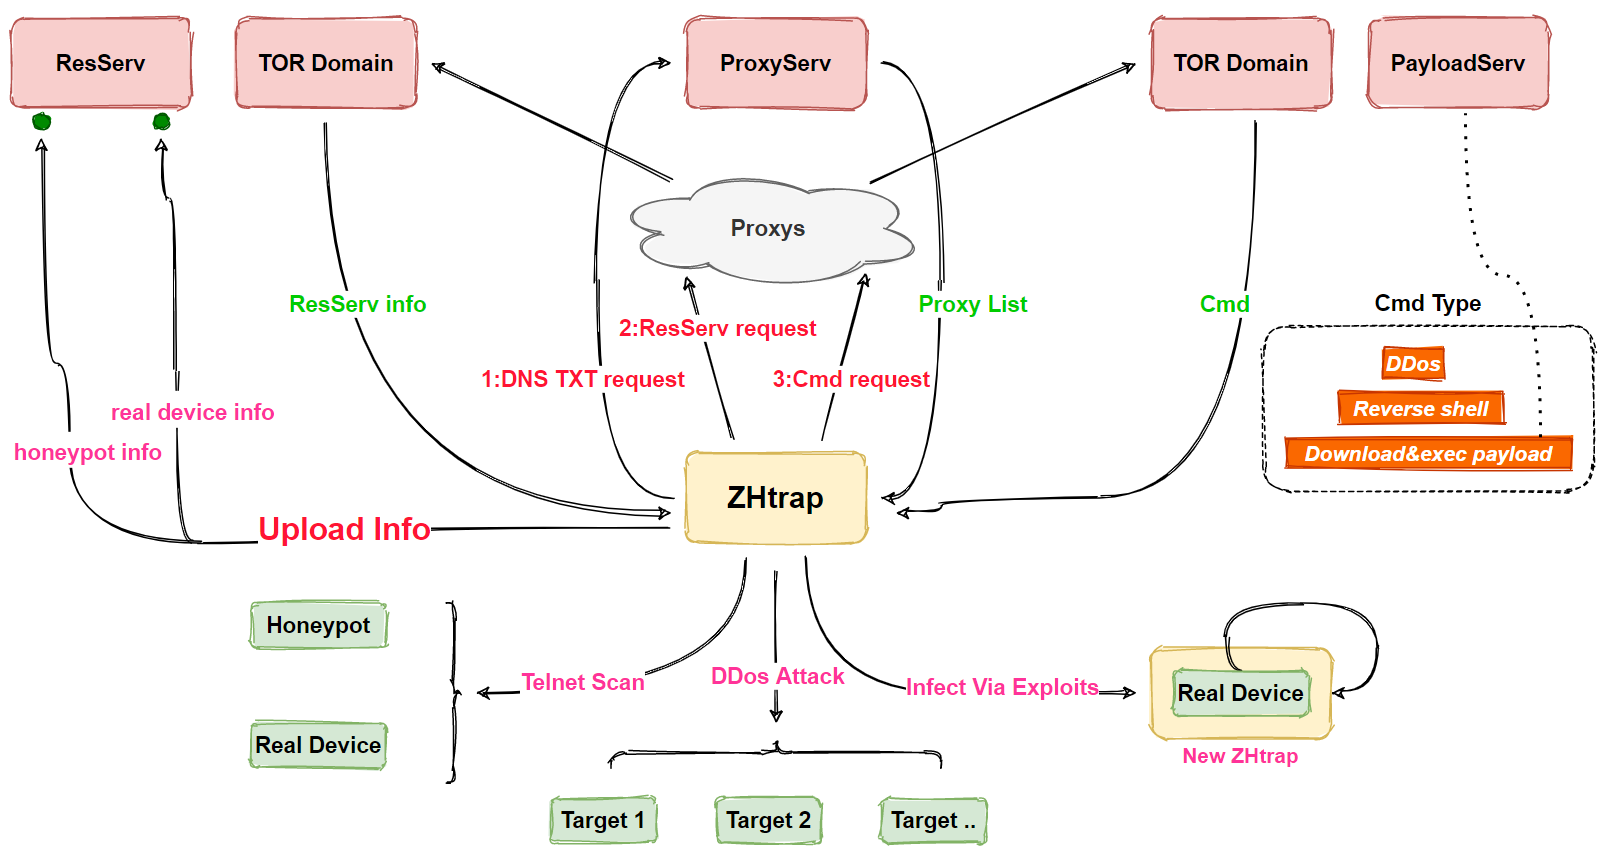
Обнаружен ботнет, умеющий превращать зараженные IP-камеры и роутеры в ловушки для поиска новых объектов, пригодных для дальнейшего распространения инфекции. Лежащий в его основе зловред, которого в Qihoo 360 нарекли ZHtrap, загружается на устройства с помощью эксплойта или путем подбора пароля для доступа к службе Telnet.

Проведенный в Qihoo 360 анализ показал, что новоявленный бот заимствует часть кода Mirai и способен атаковать устройства на микропроцессорах с различной архитектурой — x86, ARM, MIPS и проч. Он также умеет избавляться от конкурентов, принудительно завершая процессы, не включенные в его белый список.

Командная инфраструктура ботнета размещена в анонимной сети Tor. Доступ к C2-серверу осуществляется через сеть прокси, которые ZHtrap отыскивает, обращаясь к записям в DNS — почти так же, как это делает недавно обнаруженный IoT-бот Matryosh.


Основными задачами зловреда являются проведение DDoS-атак и поиск новых уязвимых устройств, которые он отыскивает, генерируя произвольные IP-адреса или используя информацию, собранную с помощью ловушки (ханипота). Он также может выполнять функции бэкдора, позволяя операторам загружать и запускать дополнительные вредоносные модули.

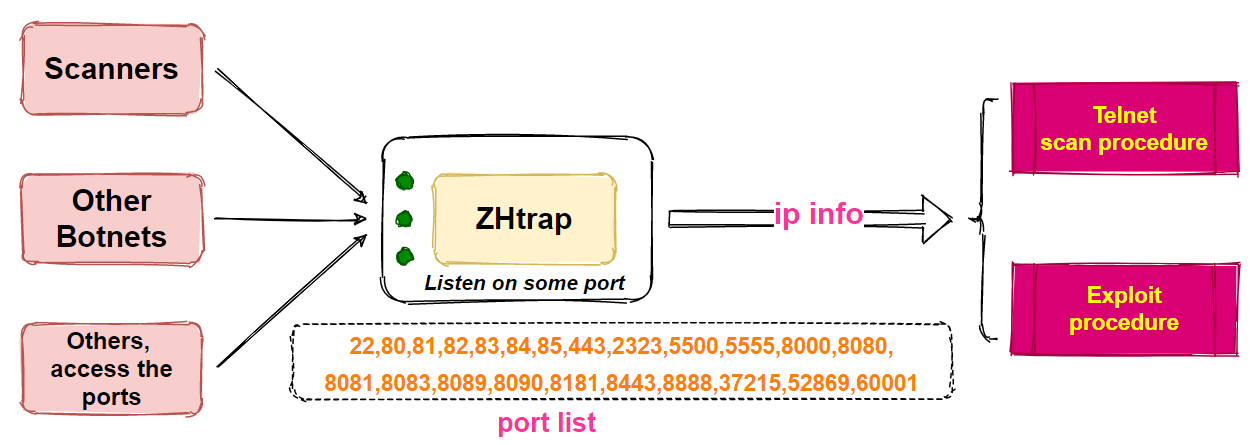
Для создания ханипота в сканер вредоноса встраивается модуль, обеспечивающий прослушку на 23 заданных портах и сбор IP-адресов устройств, пытающихся к ним подключиться. Список этих потенциально уязвимых или скомпрометированных устройств ZHtrap берет на вооружение, пытаясь провести атаку через Telnet (если порт открыт) или применяя эксплойт.


Подбирая пароль к Telnet, зловред оперирует вшитым списком популярных паролей. Из уязвимостей он использует давно известные возможности удаленного внедрения команд в SDK Realtek (CVE-2014-8361), цифровых видеорегистраторах производства MVPower, роутерах DGN1000 и DGN2000 от Netgear, а также RCE-баг, выявленный в 2016 году в IP-камерах 70 вендоров.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru