



Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

Ботнет ZHtrap создает ханипоты, чтобы облегчить себе поиск новых жертв

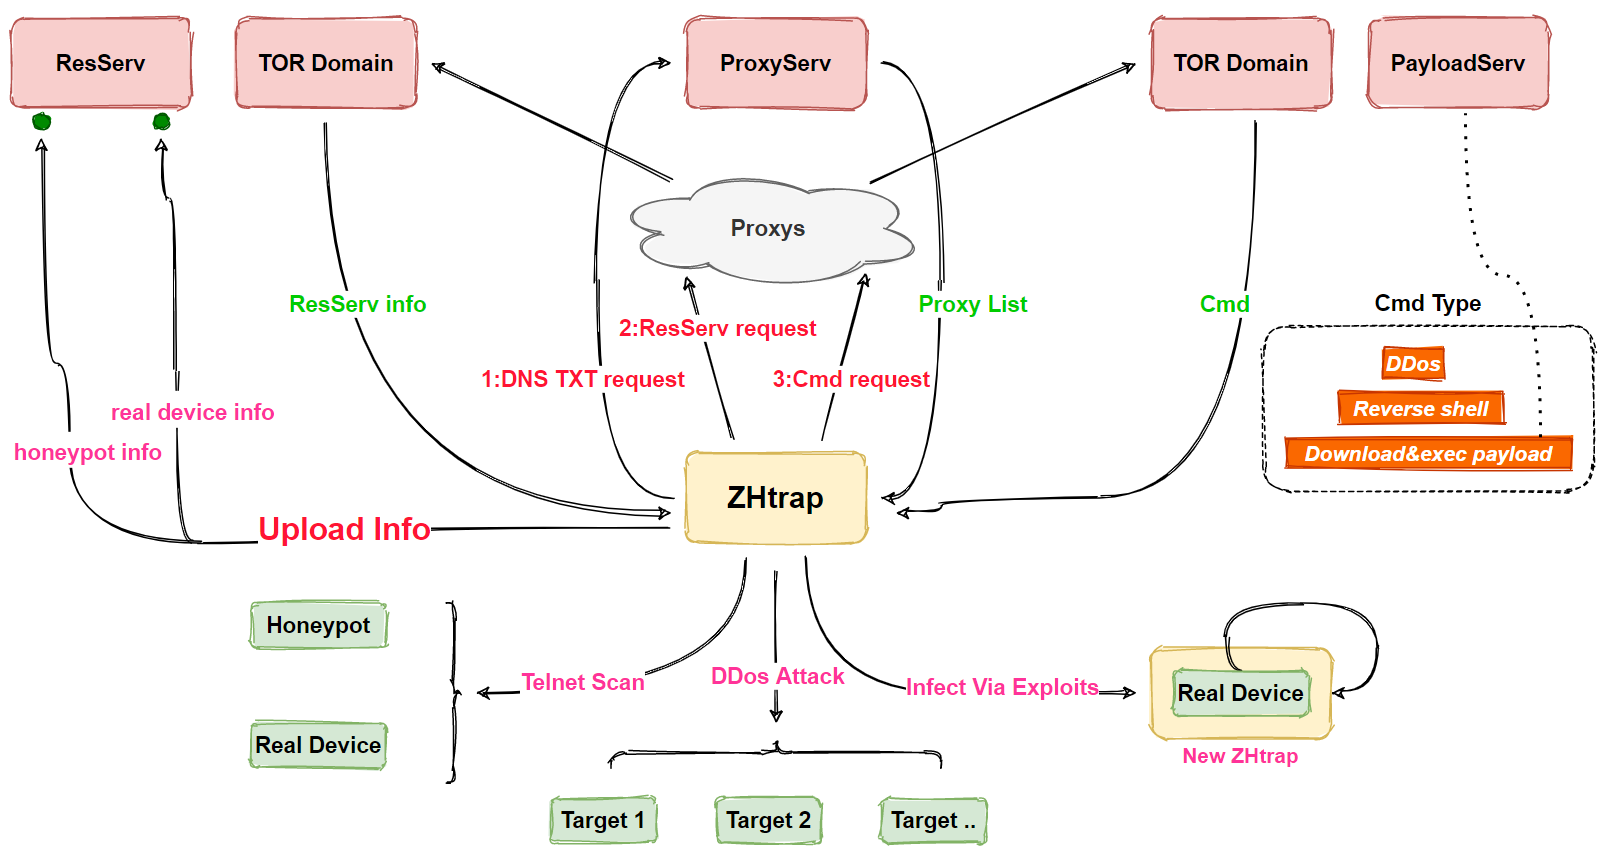
Обнаружен ботнет, умеющий превращать зараженные IP-камеры и роутеры в ловушки для поиска новых объектов, пригодных для дальнейшего распространения инфекции. Лежащий в его основе зловред, которого в Qihoo 360 нарекли ZHtrap, загружается на устройства с помощью эксплойта или путем подбора пароля для доступа к службе Telnet.

Проведенный в Qihoo 360 анализ показал, что новоявленный бот заимствует часть кода Mirai и способен атаковать устройства на микропроцессорах с различной архитектурой — x86, ARM, MIPS и проч. Он также умеет избавляться от конкурентов, принудительно завершая процессы, не включенные в его белый список.

Командная инфраструктура ботнета размещена в анонимной сети Tor. Доступ к C2-серверу осуществляется через сеть прокси, которые ZHtrap отыскивает, обращаясь к записям в DNS — почти так же, как это делает недавно обнаруженный IoT-бот Matryosh.


Основными задачами зловреда являются проведение DDoS-атак и поиск новых уязвимых устройств, которые он отыскивает, генерируя произвольные IP-адреса или используя информацию, собранную с помощью ловушки (ханипота). Он также может выполнять функции бэкдора, позволяя операторам загружать и запускать дополнительные вредоносные модули.

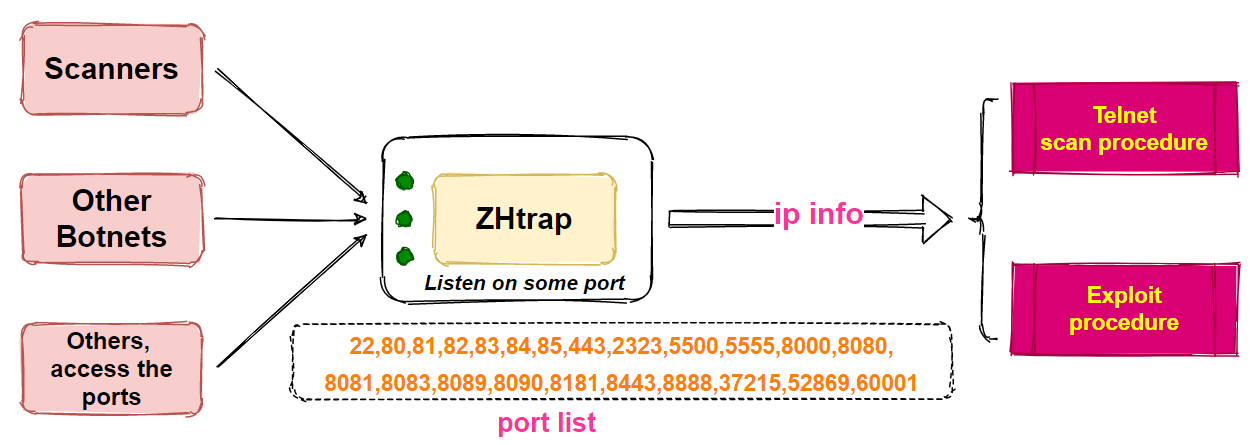
Для создания ханипота в сканер вредоноса встраивается модуль, обеспечивающий прослушку на 23 заданных портах и сбор IP-адресов устройств, пытающихся к ним подключиться. Список этих потенциально уязвимых или скомпрометированных устройств ZHtrap берет на вооружение, пытаясь провести атаку через Telnet (если порт открыт) или применяя эксплойт.


Подбирая пароль к Telnet, зловред оперирует вшитым списком популярных паролей. Из уязвимостей он использует давно известные возможности удаленного внедрения команд в SDK Realtek (CVE-2014-8361), цифровых видеорегистраторах производства MVPower, роутерах DGN1000 и DGN2000 от Netgear, а также RCE-баг, выявленный в 2016 году в IP-камерах 70 вендоров.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru