



Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

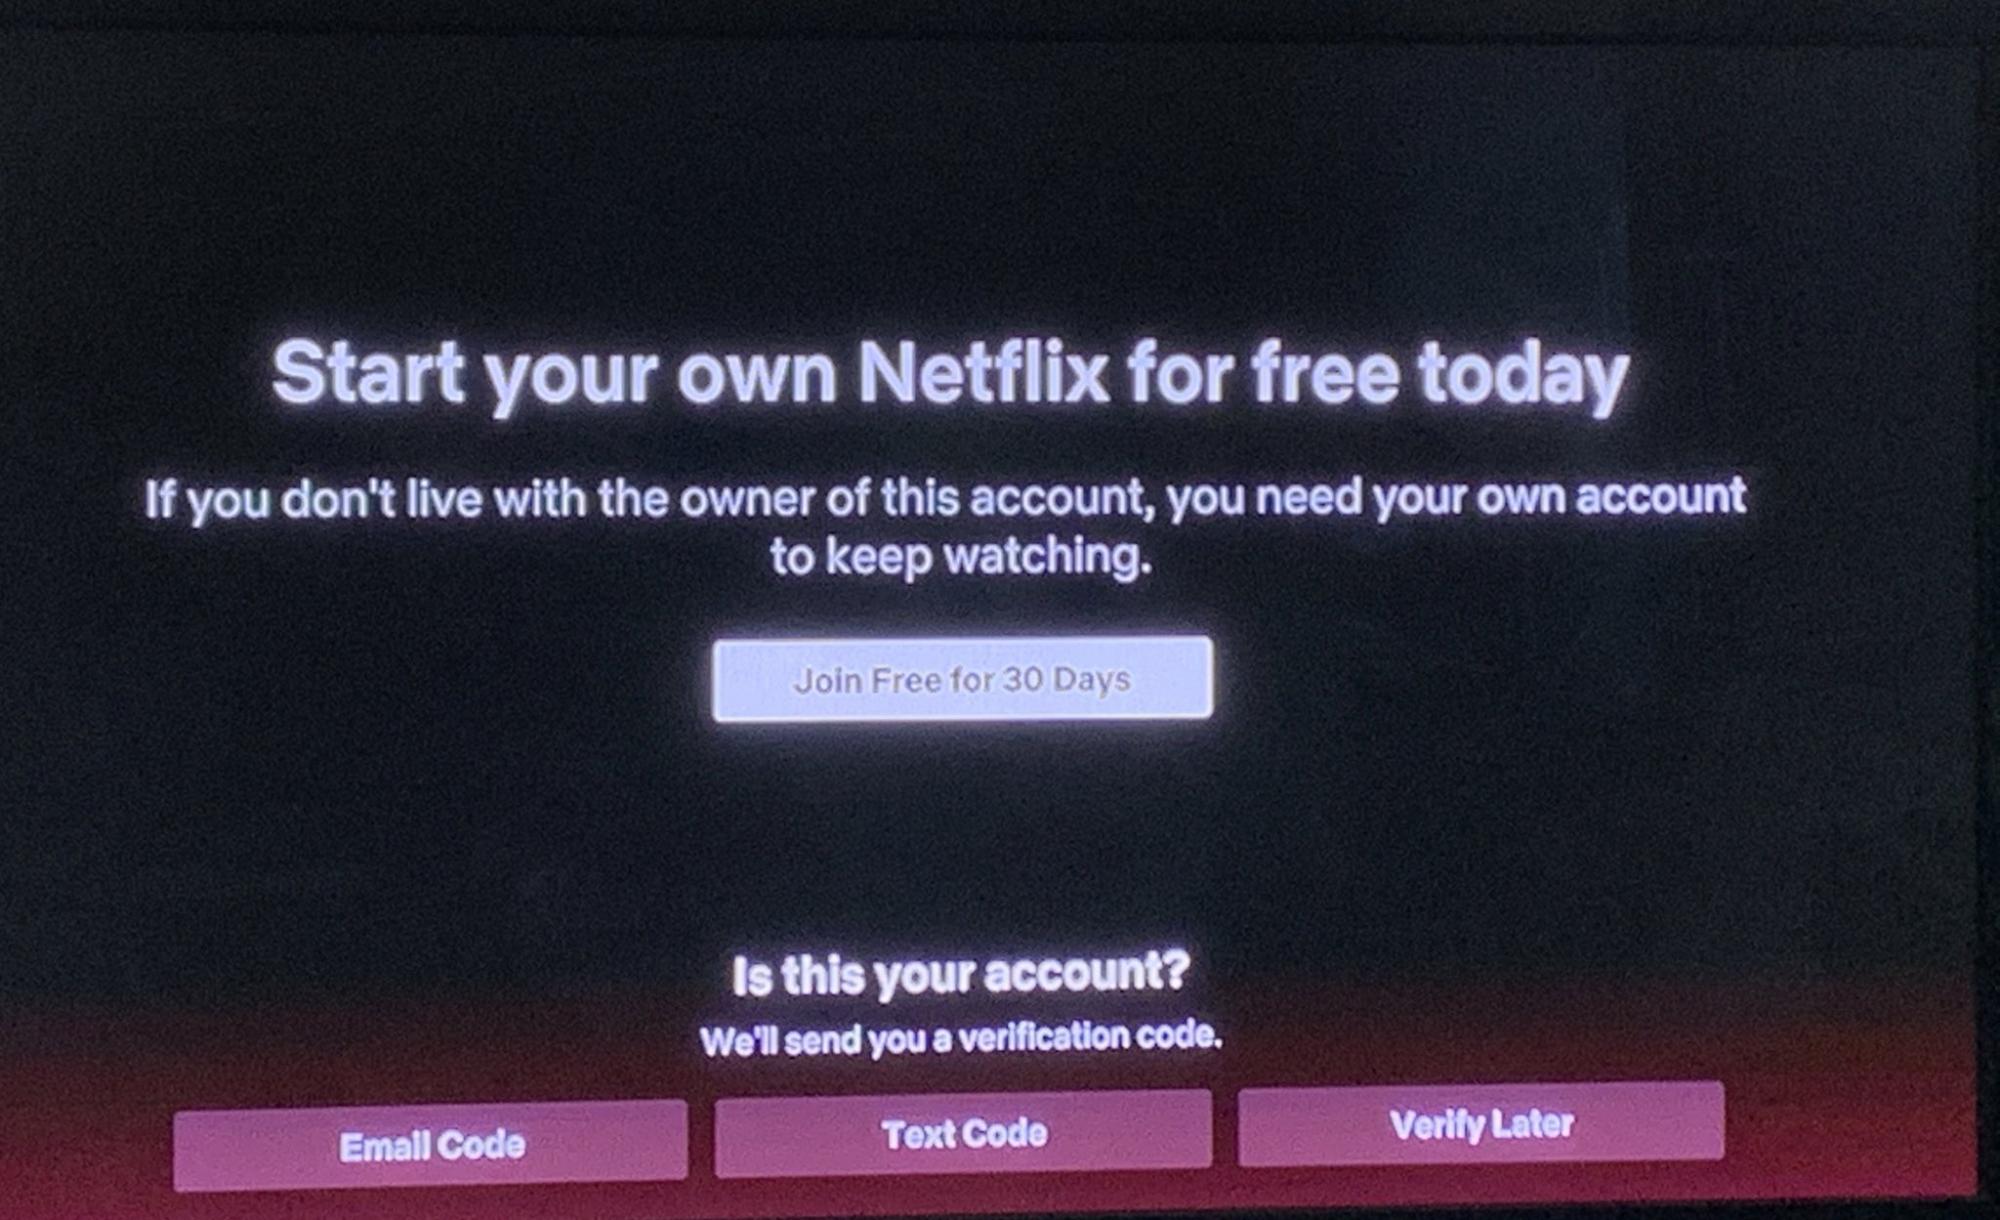
Netflix прорабатывает новую защитную функцию, призванную обезопасить аккаунты пользователей от злоумышленников. Теперь общие учётные записи нельзя будет использовать, если вы только не члены семьи, проживающие в одном доме.

Пользователи Netflix поделились в Twitter скриншотами, на которых видно, что сервис предлагает им зарегистрировать собственный аккаунт. Оказалось, что эти любители сериалов использовали общую семейную учётную запись, при этом не проживая в одном доме с другими родственниками.


Дело в том, что Netflix такими методами пытается бороться с непорядочными гражданами, которые не хотят платить за доступ, а предпочитают использовать взломанные учётные записи. Как правило, такие аккаунты можно легко приобрести у киберпреступников на форумах соответствующей тематики.

Если пересмотреть условия совместного доступа к учётным записям, злоумышленники не смогут смотреть фильмы и сериалы за счёт добропорядочных граждан, считают представители Netflix.

«Пока этот принцип запущен в тестовом режиме, а его основная задача — убедиться, что все юзеры пользуются аккаунтами на законных основаниях», — объяснили сотрудники американской компании.

По данным аналитиков из Recorded Future, на сегодняшний день как минимум 334 киберпреступные группировки продают доступ к взломанным учётным записям Netflix или же инструментам для подобного взлома.

Цены на аккаунты варьируются от 5 до 20 долларов, а вот брутфорс-инструмент обойдётся любителю халявы в сумму от 20 до 50 долларов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru