



Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix прорабатывает новую защитную функцию, призванную обезопасить аккаунты пользователей от злоумышленников. Теперь общие учётные записи нельзя будет использовать, если вы только не члены семьи, проживающие в одном доме.

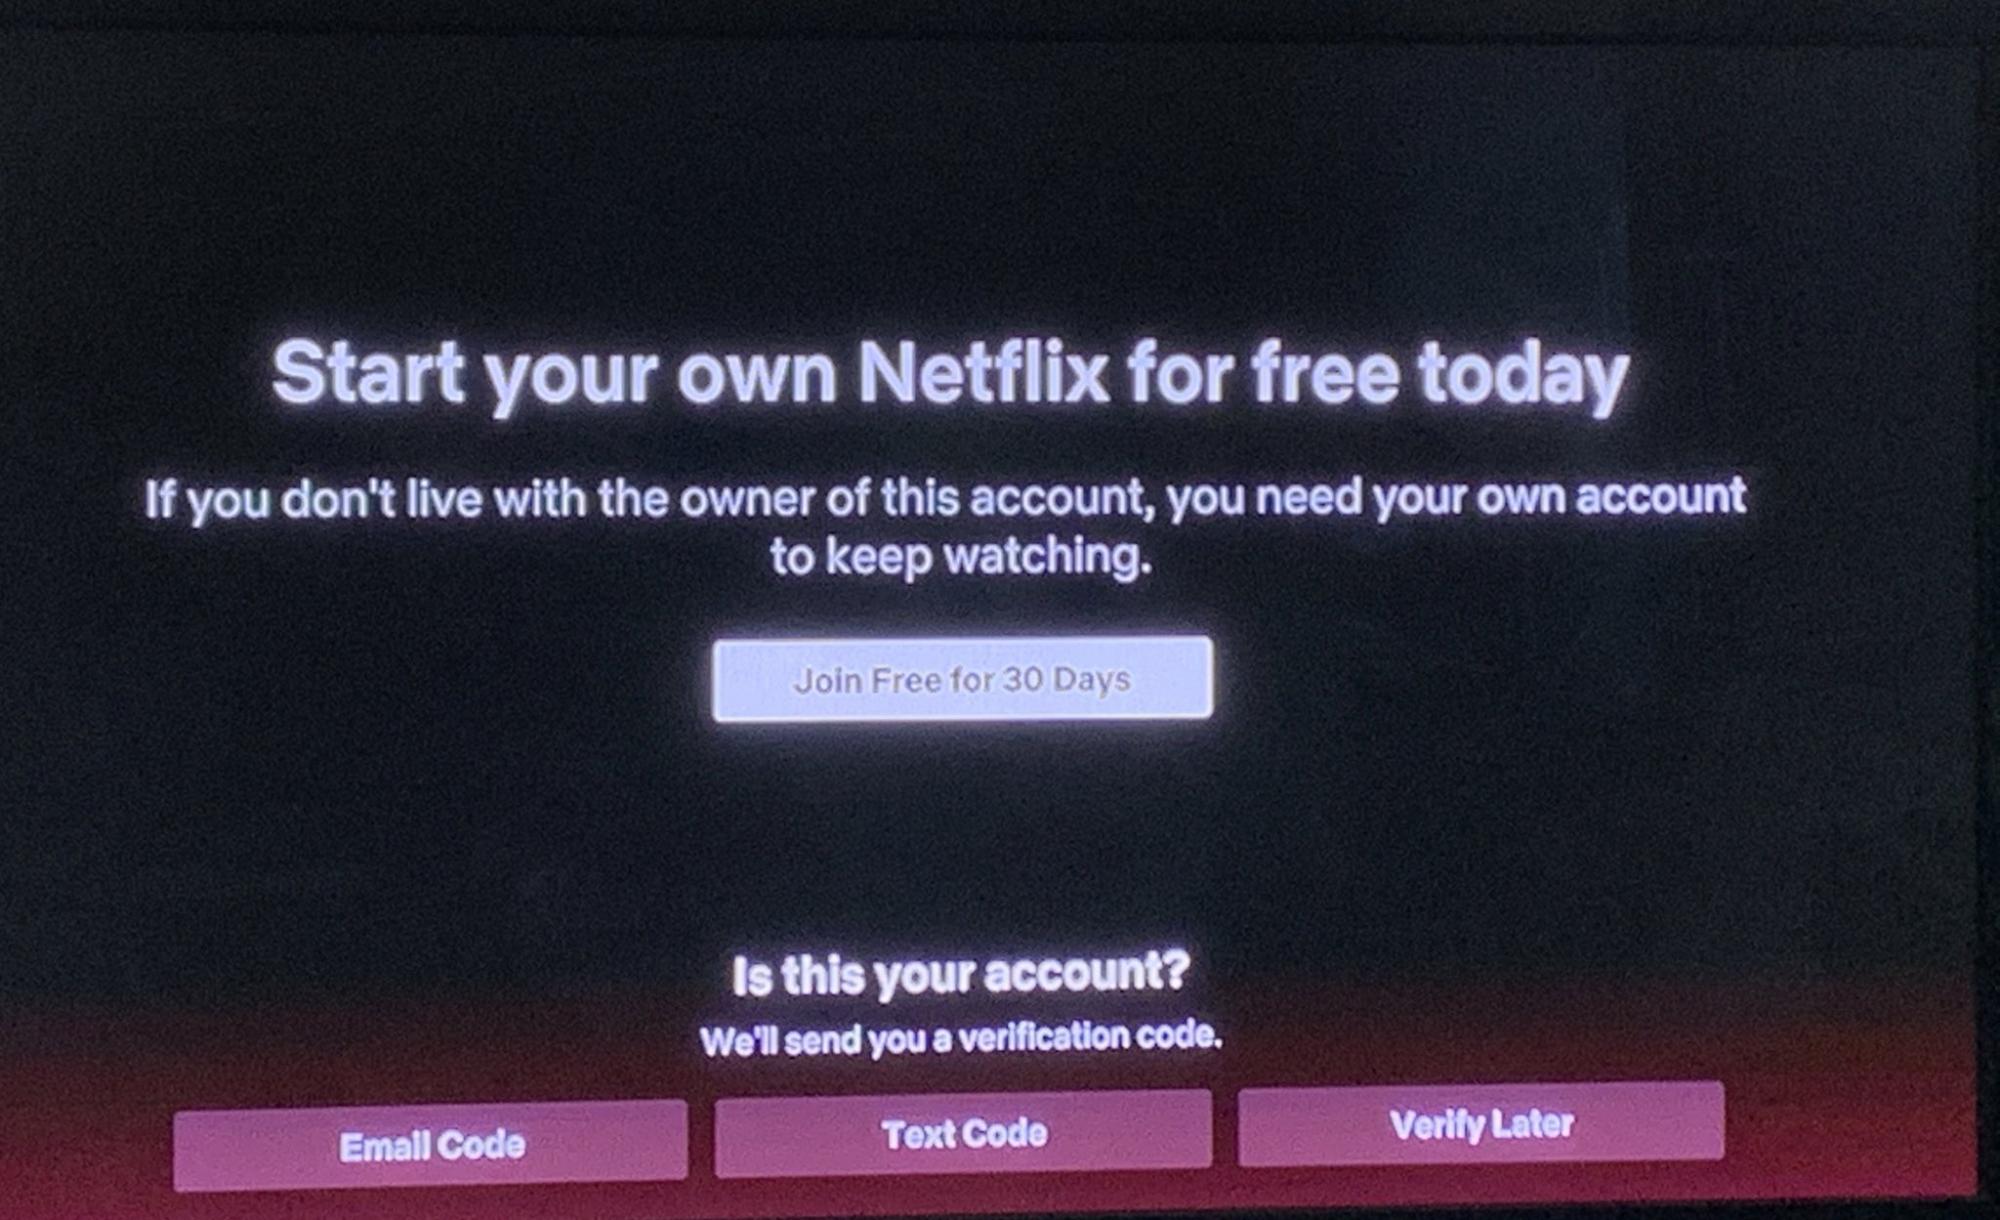
Пользователи Netflix поделились в Twitter скриншотами, на которых видно, что сервис предлагает им зарегистрировать собственный аккаунт. Оказалось, что эти любители сериалов использовали общую семейную учётную запись, при этом не проживая в одном доме с другими родственниками.


Дело в том, что Netflix такими методами пытается бороться с непорядочными гражданами, которые не хотят платить за доступ, а предпочитают использовать взломанные учётные записи. Как правило, такие аккаунты можно легко приобрести у киберпреступников на форумах соответствующей тематики.

Если пересмотреть условия совместного доступа к учётным записям, злоумышленники не смогут смотреть фильмы и сериалы за счёт добропорядочных граждан, считают представители Netflix.

«Пока этот принцип запущен в тестовом режиме, а его основная задача — убедиться, что все юзеры пользуются аккаунтами на законных основаниях», — объяснили сотрудники американской компании.

По данным аналитиков из Recorded Future, на сегодняшний день как минимум 334 киберпреступные группировки продают доступ к взломанным учётным записям Netflix или же инструментам для подобного взлома.

Цены на аккаунты варьируются от 5 до 20 долларов, а вот брутфорс-инструмент обойдётся любителю халявы в сумму от 20 до 50 долларов.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru