



Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый сложный бэкдор атакует системы Linux и участвует в операциях группы правительственных киберпреступников из Китая. К такому выводу пришли исследователи из компании Intezer, пролившие свет на недавно появившуюся киберугрозу.

Эксперты назвали новый вредонос «RedXOR». Согласно опубликованному анализу, злоумышленники маскируют своё детище под демон polkit.

К слову, специалисты также нашли общие черты у RedXOR и ранее уже зафиксированных в атаках PWNLNX, XOR.DDOS, Groundhog. Последние три экземпляра принято ассоциировать с киберпреступной группировкой Winnti Umbrella (или Axiom).

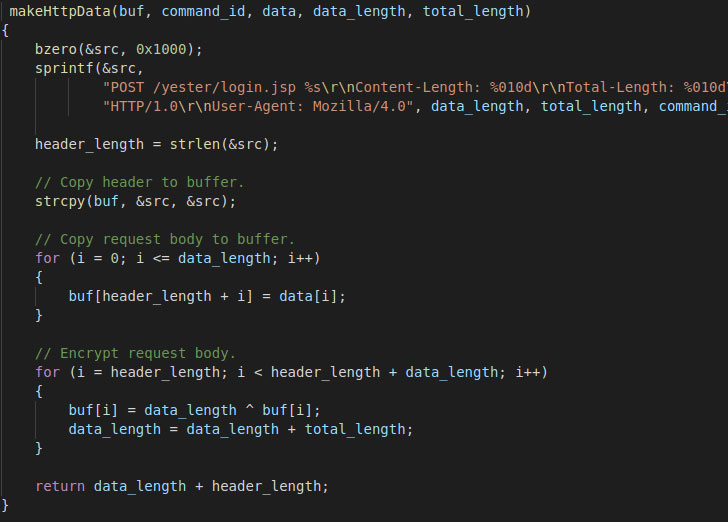
Имя «RedXOR» появилось не просто так — вредоносная программа шифрует сетевые данные с помощью алгоритма XOR. Также эксперты выяснили, что бэкдор собран с помощью устаревшего компилятора GCC. Скорее всего, его основная цель — старые версии Linux.

Как отметили в Intezer, на VirusTotal можно найти два образца вредоноса (раз и два). Один из них загрузили из Тайваня, второй — из Индонезии. Кстати, обе эти страны находятся под прицелом китайских хакеров.

Попав в систему, новый бэкдор создаёт скрытую директорию, в которой хранятся связанные с вредоносом файлы. После этого зловред уже полноправно устанавливает себя на устройство жертвы. Со своим командным центром (C2) RedXOR общается с помощью IP-адреса, порта и пароля, необходимого для аутентификации.

Бэкдор способен собирать системную информацию (MAC-адрес, имя пользователя, версия дистрибутива и ядра), производить операции с файлами, выполнять команды с системными привилегиями, запускать произвольные шелл-команды и даже удалённо обновляться.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru