



Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый сложный бэкдор атакует системы Linux и участвует в операциях группы правительственных киберпреступников из Китая. К такому выводу пришли исследователи из компании Intezer, пролившие свет на недавно появившуюся киберугрозу.

Эксперты назвали новый вредонос «RedXOR». Согласно опубликованному анализу, злоумышленники маскируют своё детище под демон polkit.

К слову, специалисты также нашли общие черты у RedXOR и ранее уже зафиксированных в атаках PWNLNX, XOR.DDOS, Groundhog. Последние три экземпляра принято ассоциировать с киберпреступной группировкой Winnti Umbrella (или Axiom).

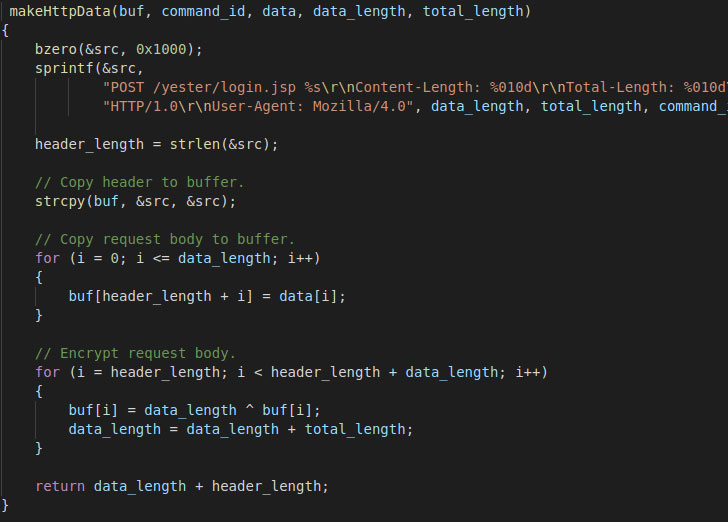
Имя «RedXOR» появилось не просто так — вредоносная программа шифрует сетевые данные с помощью алгоритма XOR. Также эксперты выяснили, что бэкдор собран с помощью устаревшего компилятора GCC. Скорее всего, его основная цель — старые версии Linux.

Как отметили в Intezer, на VirusTotal можно найти два образца вредоноса (раз и два). Один из них загрузили из Тайваня, второй — из Индонезии. Кстати, обе эти страны находятся под прицелом китайских хакеров.

Попав в систему, новый бэкдор создаёт скрытую директорию, в которой хранятся связанные с вредоносом файлы. После этого зловред уже полноправно устанавливает себя на устройство жертвы. Со своим командным центром (C2) RedXOR общается с помощью IP-адреса, порта и пароля, необходимого для аутентификации.

Бэкдор способен собирать системную информацию (MAC-адрес, имя пользователя, версия дистрибутива и ядра), производить операции с файлами, выполнять команды с системными привилегиями, запускать произвольные шелл-команды и даже удалённо обновляться.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru