



Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Киберпреступники, стоящие за распространением вредоносной программы Gootkit, ориентированной на финансовый сектор, значительно усовершенствовали платформу для доставки вредоносов жертвам. Теперь получившая имя Gootloader система распространяет и программы-вымогатели.

Платформу проанализировали исследователи компании Sophos, они же присвоили ей имя. Задача Gootloader в умелых руках злоумышленников — доставлять вредоносные файлы жертвам киберопераций.

Преступники используют платформу в целевых атаках на предприятия в США, Германии и Южной Корее. Известно, что в предыдущих кампаниях пострадали также пользователи из Франции.

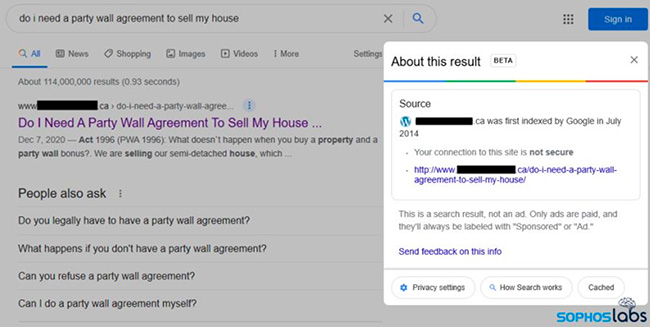
Схема Gootloader начинается со сложных методов социальной инженерии, в которой участвуют взломанные веб-сайты, вредоносные загрузчики и способы манипуляции SEO (Search Engine Optimization, поисковая оптимизация).

Операторы платформы подстроили всё таким образом, что при вводе поискового запроса в Google (и других системах) скомпрометированные ресурсы оказываются среди самых топовых результатов.


Дополнительно атакующие пытались учесть геолокацию посетителей вредоносных сайтов. Так, если на ресурс попадал человек из страны, которая не интересовала преступников, код сайта «на ходу» переписывался на безвредный. Если же заманить на площадку удавалось человека из «нужной страны», ему подсовывали фейковую страницу.

На этой странице присутствовала ссылка, якобы опубликованная администратором и ведущая на загрузку JavaScript-файла. Далее в ход вступали самые разные техники: многослойная обфускация, бесфайловая вредоносная программа и т. п.

«Судя по всему, разработчики Gootkit сместили фокус с доставки своего вредоноса на создание сложной платформы для доставки других зловредов. Теперь их система распространяет даже программы-вымогатели, среди которых можно отметить REvil», — утверждает эксперт Sophos Габор Заппанос.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru