



Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Киберпреступники, стоящие за распространением вредоносной программы Gootkit, ориентированной на финансовый сектор, значительно усовершенствовали платформу для доставки вредоносов жертвам. Теперь получившая имя Gootloader система распространяет и программы-вымогатели.

Платформу проанализировали исследователи компании Sophos, они же присвоили ей имя. Задача Gootloader в умелых руках злоумышленников — доставлять вредоносные файлы жертвам киберопераций.

Преступники используют платформу в целевых атаках на предприятия в США, Германии и Южной Корее. Известно, что в предыдущих кампаниях пострадали также пользователи из Франции.

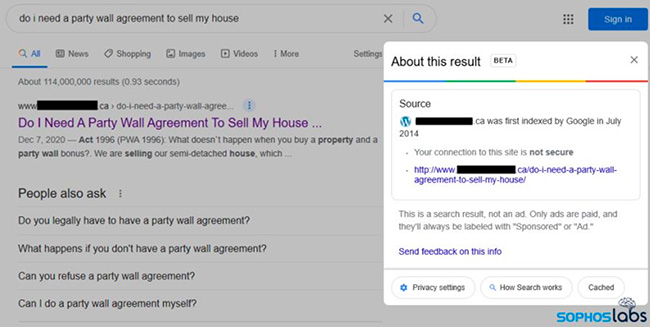
Схема Gootloader начинается со сложных методов социальной инженерии, в которой участвуют взломанные веб-сайты, вредоносные загрузчики и способы манипуляции SEO (Search Engine Optimization, поисковая оптимизация).

Операторы платформы подстроили всё таким образом, что при вводе поискового запроса в Google (и других системах) скомпрометированные ресурсы оказываются среди самых топовых результатов.


Дополнительно атакующие пытались учесть геолокацию посетителей вредоносных сайтов. Так, если на ресурс попадал человек из страны, которая не интересовала преступников, код сайта «на ходу» переписывался на безвредный. Если же заманить на площадку удавалось человека из «нужной страны», ему подсовывали фейковую страницу.

На этой странице присутствовала ссылка, якобы опубликованная администратором и ведущая на загрузку JavaScript-файла. Далее в ход вступали самые разные техники: многослойная обфускация, бесфайловая вредоносная программа и т. п.

«Судя по всему, разработчики Gootkit сместили фокус с доставки своего вредоноса на создание сложной платформы для доставки других зловредов. Теперь их система распространяет даже программы-вымогатели, среди которых можно отметить REvil», — утверждает эксперт Sophos Габор Заппанос.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru