



Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Американский филиал Kia Motors, одного из крупнейших автопроизводителей в мире, подвергся атаке операторов программы-вымогателя DoppelPaymer. Проникнув в систему, зашифровав важные файлы и выкрав конфиденциальную информацию, злоумышленники теперь требуют $20 миллионов за дешифратор.

Штаб-квартира американского филиала Kia Motors располагается в городе Ирвайн, штат Калифорния. На это неделе ИТ-системы этого отделения компании внезапно стали недоступны по всему миру.

Пострадала работа многих сервисов: мобильных приложений, основного веб-ресурса, внутренних сайтов и т. п. При посещении официальной веб-площадки пользователям выдавалась информация о сбое в работе ИТ-систем Kia Motors.

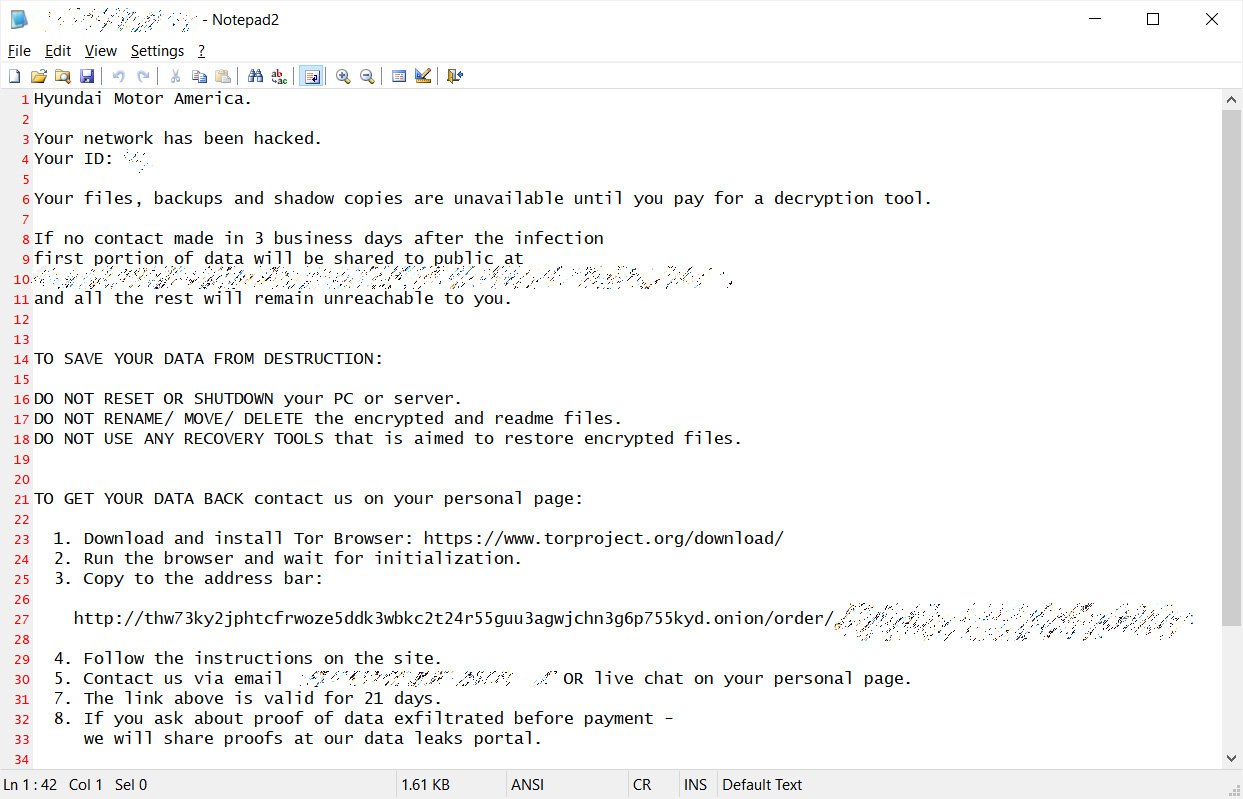
Оказалось, во всём виноват шифровальщик DoppelPaymer, чьи операторы успешно проникли в сети производителя автомобилей и оставили руководству записку с требованиями. Помимо прочего, в этой записке киберпреступники отмечали, что им удалось взломать Hyundai Motor, материнскую компанию Kia Motors. Однако последнее утверждение, судя по всему, — ложь.


Также злоумышленники дали компании 2-3 недели, после чего все украденные данные якобы будут опубликованы в общем доступе. Для этого операторы DoppelPaymer подняли специальный сайт, где выкладывают внутреннюю информацию компаний.

Вымогатели требуют у Kia Motors 404 биткоинов, что по текущему курсу равно приблизительно $20 миллионам. Если представители автопроизводителя будут тянуть с выплатой, сумма увеличится до 600 биткоинов (или $30 млн).

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru