



Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Американский филиал Kia Motors, одного из крупнейших автопроизводителей в мире, подвергся атаке операторов программы-вымогателя DoppelPaymer. Проникнув в систему, зашифровав важные файлы и выкрав конфиденциальную информацию, злоумышленники теперь требуют $20 миллионов за дешифратор.

Штаб-квартира американского филиала Kia Motors располагается в городе Ирвайн, штат Калифорния. На это неделе ИТ-системы этого отделения компании внезапно стали недоступны по всему миру.

Пострадала работа многих сервисов: мобильных приложений, основного веб-ресурса, внутренних сайтов и т. п. При посещении официальной веб-площадки пользователям выдавалась информация о сбое в работе ИТ-систем Kia Motors.

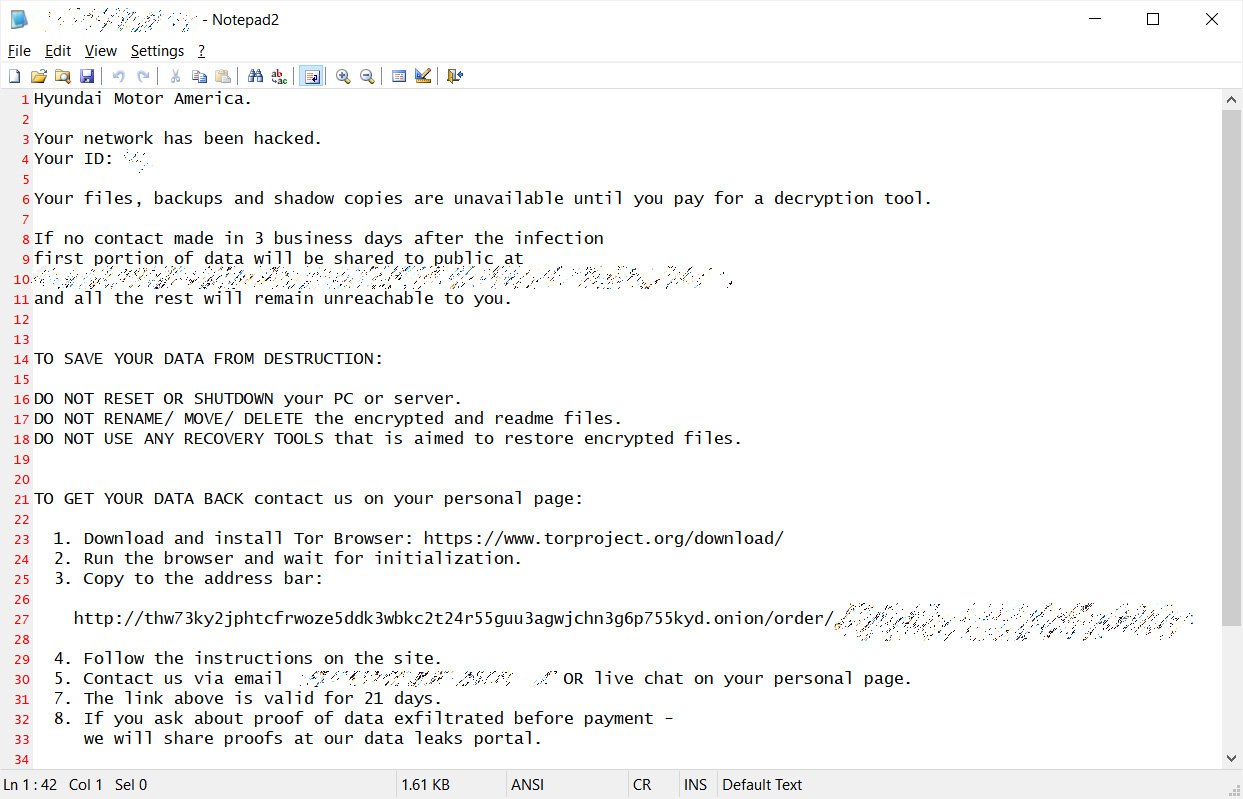
Оказалось, во всём виноват шифровальщик DoppelPaymer, чьи операторы успешно проникли в сети производителя автомобилей и оставили руководству записку с требованиями. Помимо прочего, в этой записке киберпреступники отмечали, что им удалось взломать Hyundai Motor, материнскую компанию Kia Motors. Однако последнее утверждение, судя по всему, — ложь.


Также злоумышленники дали компании 2-3 недели, после чего все украденные данные якобы будут опубликованы в общем доступе. Для этого операторы DoppelPaymer подняли специальный сайт, где выкладывают внутреннюю информацию компаний.

Вымогатели требуют у Kia Motors 404 биткоинов, что по текущему курсу равно приблизительно $20 миллионам. Если представители автопроизводителя будут тянуть с выплатой, сумма увеличится до 600 биткоинов (или $30 млн).

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru