



Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Французское агентство по кибербезопасности обвинило российских правительственных хакеров во взломе нескольких организаций, которые пользовались Centreon — софтом для ИТ-мониторинга. Франция считает, что за трёхлетней операцией стоит APT-группа Sandworm.

Специалисты описали атаки в подробном отчёте, согласно которому киберпреступники сосредоточили своё внимание на организациях, предоставляющих услуги веб-хостинга.

«Первая жертва правительственных хакеров датируется концом 2017 года. При этом кампания злоумышленников длилась до 2020 года», — пишут специалисты французского агентства по кибербезопасности (ANSSI).

Точкой входа Sandworm была платформа Centreon, предназначенная для мониторинга и разрабатываемая одноимённой французской компанией. По своим функциональным возможностям Centreon походила на Orion от SolarWinds, которая также стала причиной крупного взлома.

По словам ANSSI, киберпреступники атаковали установки Centreon, которые владельцы оставили подключёнными к Сети. При этом французские эксперты на данном этапе затрудняются сказать, задействовали ли хакеры уязвимость в Centreon или же просто подобрали пароли от аккаунтов администраторов.

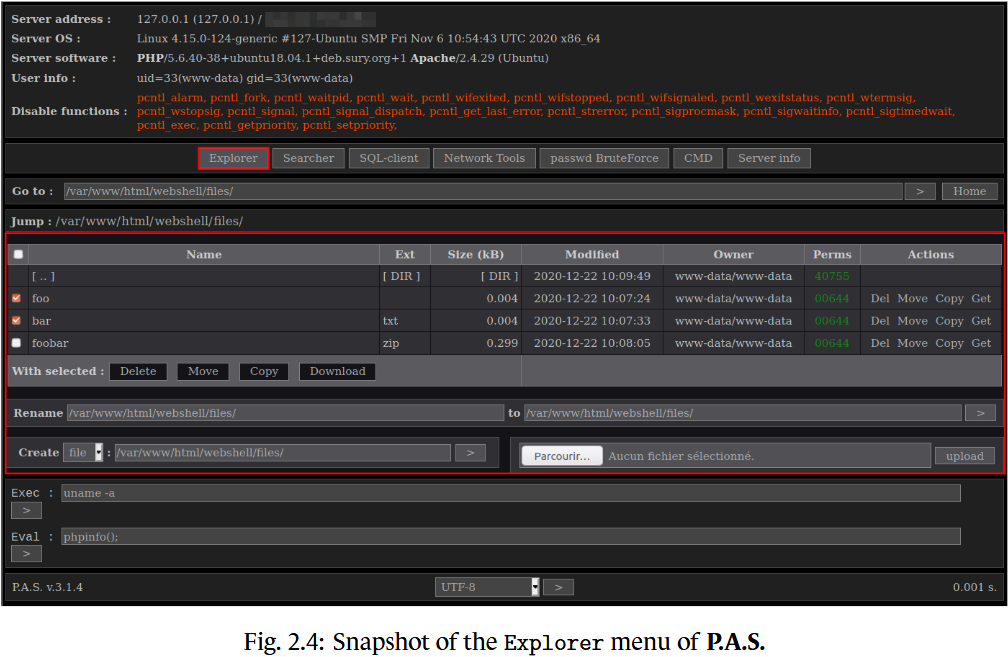
Так или иначе, злоумышленникам удалось установить веб-шелл, известный под именем P.A.S., а также бэкдор Exaramel. В связке эти два вредоноса позволили атакующим получить полный контроль над целевыми системами.


Представители ANSSI также объяснили, что им удалось связать атаки с киберпреступной группировкой, занимающейся целевыми атаками. В среде ИБ-специалистов эту группу принято называть Sandworm.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru