



Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Несколько наиболее значимых социальных площадок — Facebook, Instagram, TikTok и Twitter — на прошлой неделе начали совместную кампанию с целью пресечь деятельность пользователей, занимающихся торговлей взломанных аккаунтов. В результате представители соцсетей вышли на сотни профилей, играющих основную роль в преступной схеме.

Анализ деятельности злоумышленников вывел исследователей на конкретный форум для киберпреступников — OGUsers. На этой площадке тысячи людей продают доступ к взломанным учётным записям в соцсетях и на веб-сайтах.

Представители Facebook в беседе с Брайаном Кребсом (KrebsOnSecurity) уточнили, что им удалось забанить сотни аккаунтов, основная часть которых располагалась на площадке Instagram. Стоящие за этими аккаунтами злоумышленники использовали разные тактики для атаки пользователей: взлом, запугивание, вымогательство, шантаж, sextortion, SIM swapping и тому подобное.

Представители Twitter подтвердили тому же Кребсу, что вместе со специалистами Facebook они принимали участие в операции против аккаунтов злоумышленников, пытающихся торговать взломанными профилями пользователей.

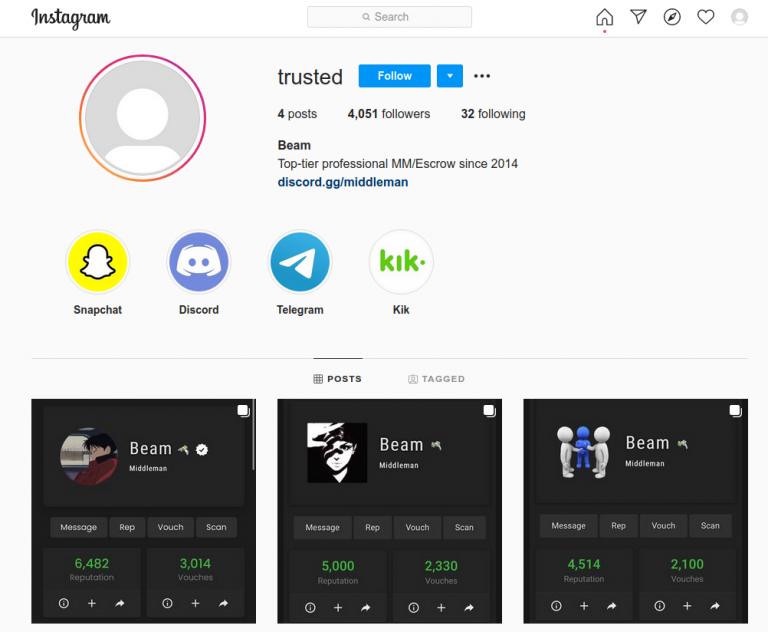
Одна из учётных записей, попавшая в поле зрения исследователей, насчитывала более четырёх тысяч подписчиков в Instagram. Аккаунт под именем «Trusted» активно участвовал в жизни форума OGUsers, чего не скрывал даже в описании своего профиля.


Эксперты в очередной раз призвали владельцев аккаунтов в социальных сетях максимально защищать свои учётные записи. Крайне важно придумать сложный пароль и включить двухфакторную аутентификацию (2FA).

Более того, поскольку сегодня Twitter и Facebook уже поддерживают электронные ключи, можно вполне воспользоваться этим дополнительным слоем защиты. В этом случае рядовые пользователи могут рассчитывать на относительную безопасность своих аккаунтов.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru