



Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Для обхода защитных почтовых шлюзов и фильтров авторы адресных фишинговых писем используют новаторский способ сокрытия вредоносного содержимого страницы. Теги JavaScript, внедряемые в HTML-код, шифруются с использованием азбуки Морзе.

Новая фишинговая компания стартовала, по всей видимости, в начале текущего месяца. Первые образцы мошеннических вложений были загружены на VirusTotal 2 февраля.

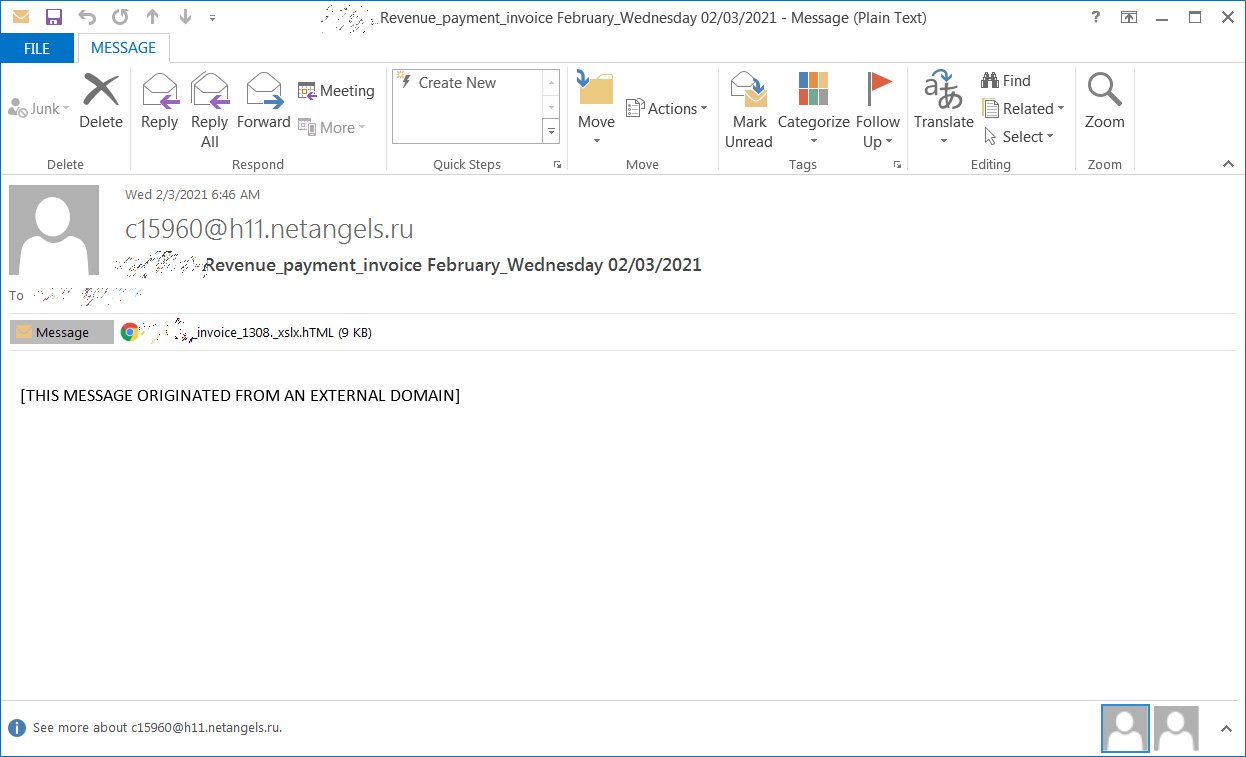
Поддельные сообщения замаскированы под требование оплаты услуг от имени некой организации. Прикрепленный файл, судя по названию, содержит счет-фактуру, выписанный на имя получателя письма, однако двойное расширение — ._xlsx.hTML — должно сразу насторожить адресата.


При просмотре вложения в текстовом редакторе эксперты обнаружили JavaScript, сопоставляющий буквы и цифры с символами азбуки Морзе. Этот сценарий расшифровывает код «морзянки», вызывая функцию decodeMorse(). На выходе получается шестнадцатеричная строка, декодирование которой выявляет теги JavaScript, подставляемые в HTML-код страницы.

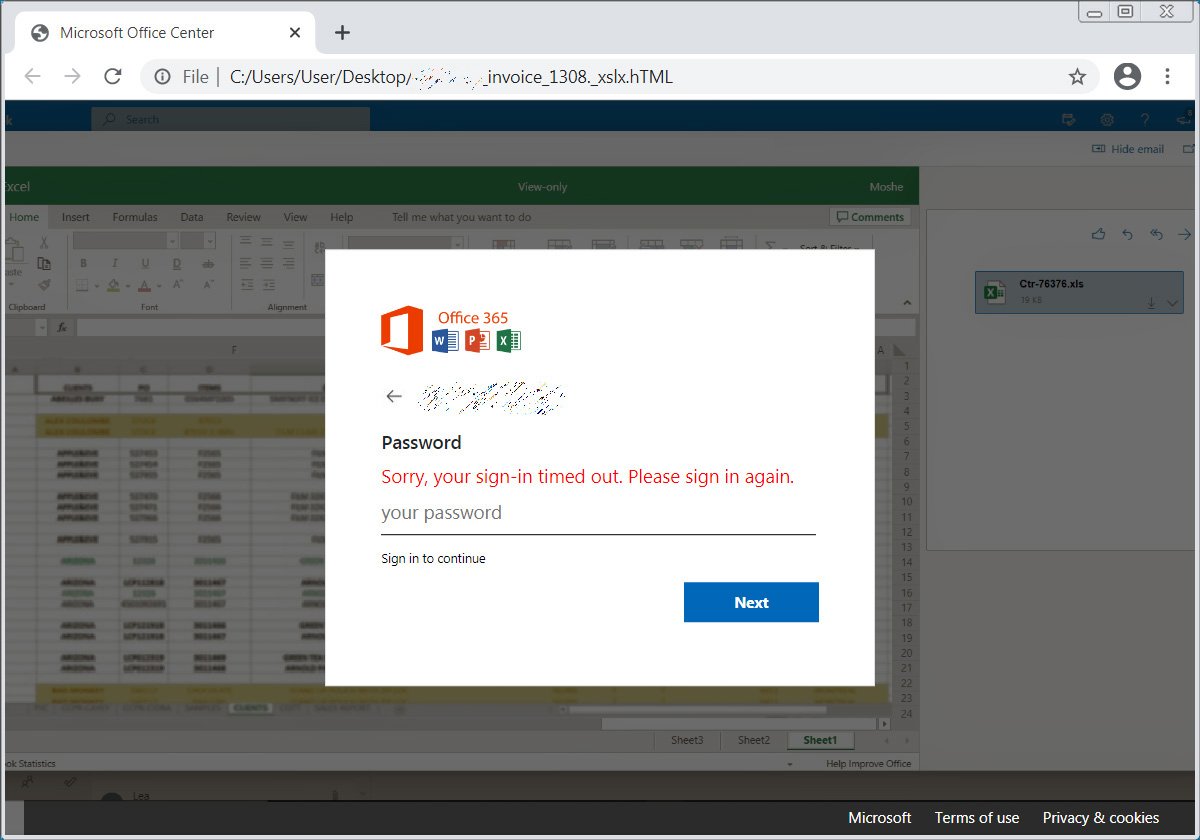
Внедрение скриптов в данном случае обеспечивает ресурсы, необходимые для рендеринга поддельной таблицы Excel с диалоговым окном — пользователю сообщается, что время авторизации истекло и нужно повторно ввести пароль. Если жертва последует этому указанию, данные из формы отправятся на сервер злоумышленников.

Для пущей убедительности фишинговая страница снабжена логотипом атакуемой компании — мошенники получают его с сайта logo.clearbit.comservice. Если требуемого значка там нет, они используют логотип Office 365.


Исследователям из BleepingComputer пока удалось выявить 11 мишеней текущей фишинговой кампании: SGS, Dimensional, Metrohm, SBI Mauritius Ltd (подразделение Государственного банка Индии), NUOVO IMAIE, Bridgestone, Cargeas, ODDO BHF Asset Management, Dea Capital, Equinti и Capital Four.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru