



Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Количество уязвимостей, обнаруженных в продуктах, используемых в автоматизированных системах управления (АСУ ТП), ощутимо выросло в 2020 году. Об этом говорит отчёт компании Claroty, специализирующейся на промышленной кибербезопасности.

Согласно собранной Claroty статистике, за весь 2020 год исследователи выявили 893 уязвимостей, что на 24,72% оказалось больше, чем годом ранее. Во втором полугодии 2020-го эксперты сообщили о 449 уязвимостях, затрагивающих продукты 59 вендоров.

Более 70% брешей получили статус критических или высокую степень опасности (по шкале CVSS). В первой половине прошлого года эта доля была несколько выше — 75%.

«Число уязвимостей АСУ ТП, обнаруженных в 2020 году, выросло на 32,89% в сравнении с 2018-м и на 24,72% — с 2019 годом. Основными причинами такого роста, скорее всего, являются риски, сопряжённые с проблемами безопасности промышленных систем», — пишут в отчёте специалисты Claroty.

71,49% обнаруженных уязвимостей АСУ ТП можно было использовать через сетевую атаку (эксплуатация проходит удалённо), а 89,98% не требуют никакого особо условия для успешной атаки. При этом о 60,8% багах стало известно благодаря сторонним экспертам.

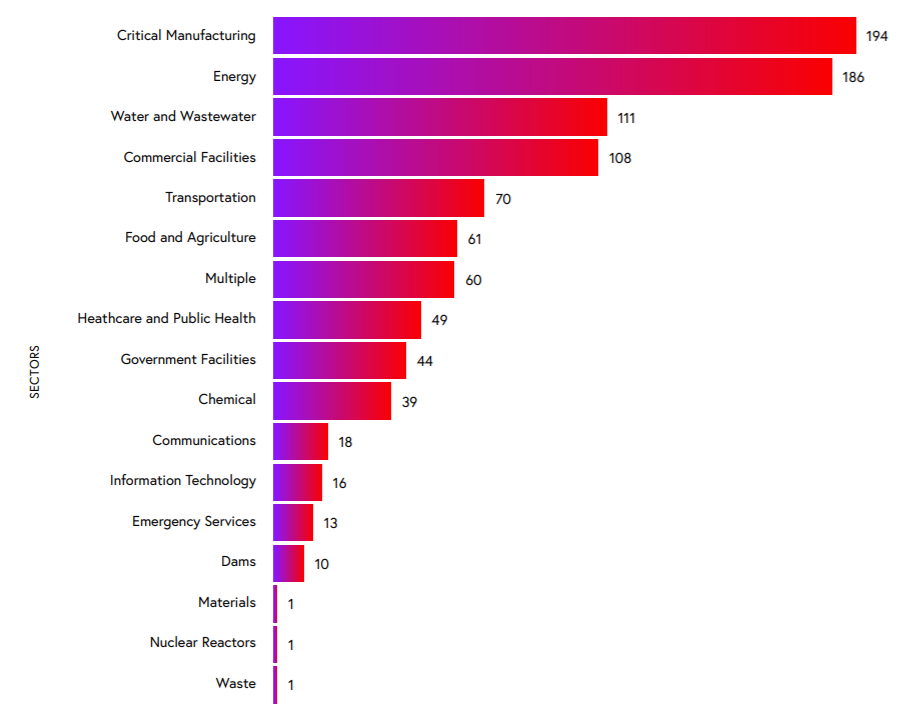
Во втором полугодии 2020 года критические проблемы безопасности распределились по секторам следующим образом: 194 в производстве, 186 в энергетике, 111 в водоперерабатывающей промышленности, 108 — в коммерческих объектах.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru