



Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы программы-вымогателя Fonix свернули свои операции и теперь предлагают всем жертвам воспользоваться мастер-ключом, позволяющим расшифровать все пострадавшие файлы. Пользователи смогут получить ключ абсолютно бесплатно.

Вредоносная программа Fonix также известна под именами Xinof и FonixCrypter, создатели выпустили её в «дикую природу» в июне 2020 года. У шифровальщика не получилось достичь масштабов таких вредоносов, как REvil, Netwalker или STOP, однако по состоянию на ноябрь 2020 года операторы добились небольшого скачка заражений.

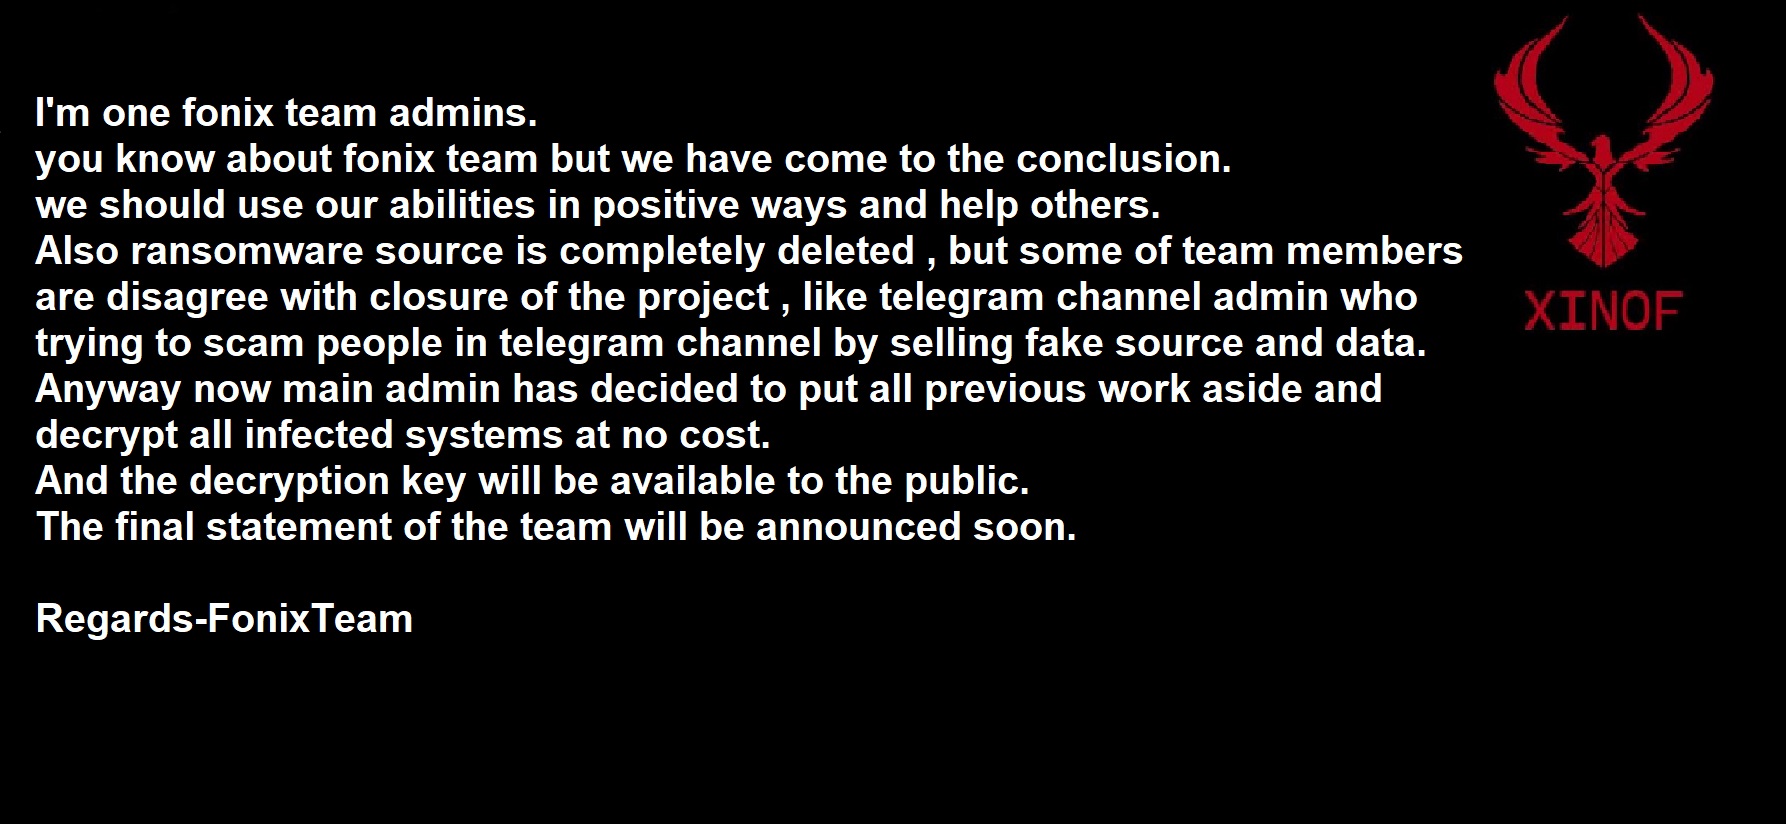
В конце прошлой недели пользователь Twitter, утверждающий, что он является оператором Fonix, заявил: кампании по распространению программы-вымогателя прекращены.


Предполагаемый администратор Fonix также отметил, что многие «участники» киберпреступной операции были недовольны решением прикрыть распространение вредоносной программы. Вполне вероятно, что они найдут другой шифровальщик, с помощью которого можно зарабатывать деньги.

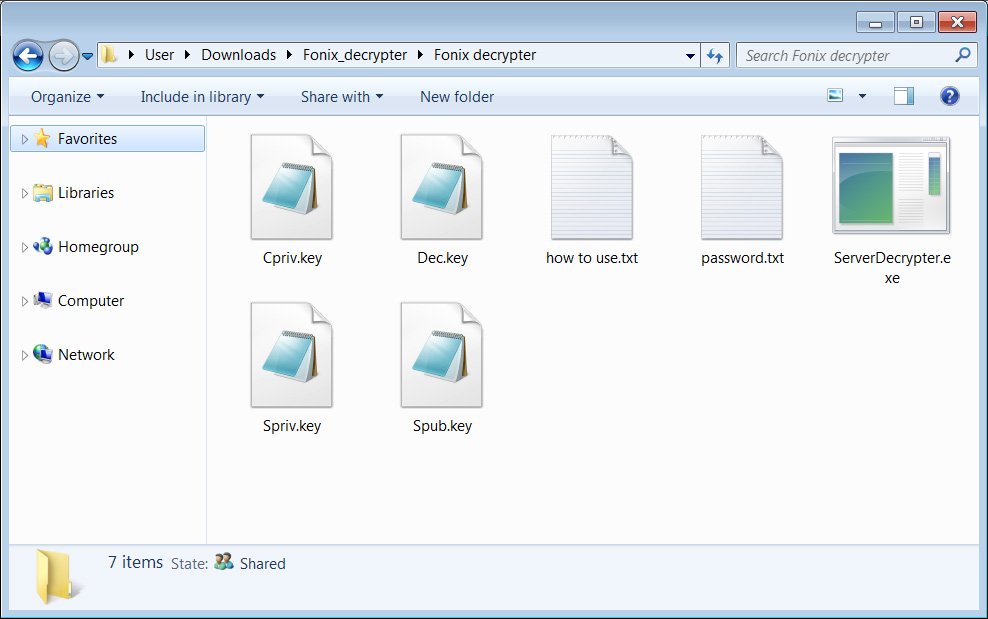
В другом твите назвавшийся оператором Fonix пользователь прикрепил ссылку на архив Fonix_decrypter.rar, содержащий как дешифратор, так и мастер-ключ.


Стоит учитывать, что это не совсем обычный дешифратор, которым может воспользоваться любой неподготовленный пользователь. Это больше похоже на инструмент администратора. Злоумышленники, скорее всего, использовали его в своих целях.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru