



Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Киберпреступная группировка разработала новый набор инструментов, позволяющий в режиме реального времени подстраивать фишинговые веб-страницы. В частности, тулкит способен менять логотипы и текст, поддерживая актуальность фейковой страницы и создавая полную иллюзию легитимного сайта.

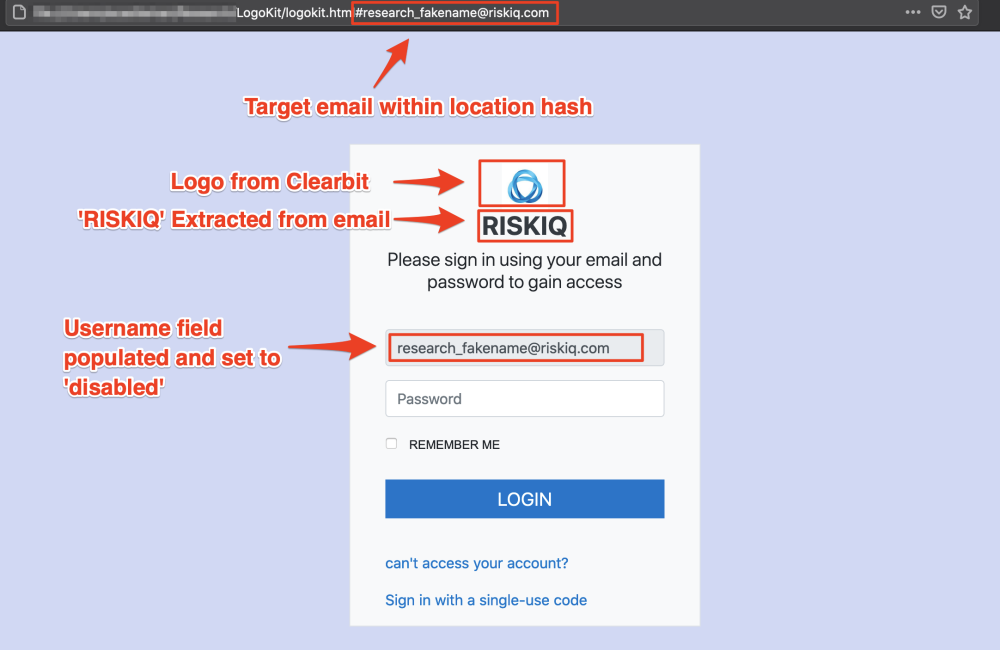
Разработка получила имя LogoKit, в настоящее время ей уже пользуются в киберпреступном мире. Об этом сообщили исследователи из компании RiskIQ. которые пристально следили за развитием и распространением LogoKit.

По словам специалистов, за последнюю неделю им удалось зафиксировать новый инструмент более чем на 300 доменах, а за последний месяц — более чем на 700 веб-сайтах. Известно, что операторы LogoKit отправляют жертвам фишинговые ссылки, содержащие адреса электронной почты целей.

«Как только жертва перейдёт по отправленной ссылке, LogoKit тут же подтянет логотип из стороннего сервиса — например, из базы данных favicon-файлов Clearbit или Google. Помимо этого, адрес электронной почты жертвы автоматически подставляется в соответствующее поле, усиливая иллюзию, что жертва уже была на этом сайте», — гласит отчёт RiskIQ.

«Если пользователь всё-таки введёт свой пароль, LogoKit выполнит AJAX-запрос, в котором отправит все учётные данные на сторонний ресурс, принадлежащий злоумышленникам. После этого жертву спокойно перенаправляют на легитимный официальный сайт».


LogoKit выгодно отличается от своих аналогов использованием набора JavaScript-функций, которые легко можно добавить к любой форме для ввода учётных данных или к сложным HTML-документам. Другие же фишинговые наборы, как правило, задействуют максимально достоверные шаблоны, замаскированные под страницы легитимных сайтов.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru