



Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Корпорация Intel на CES 2021 представила новые процессоры Core vPro 11-го поколения, при этом отметив одну из ключевых особенностей: в CPU добавили возможность детектирования программ-вымогателей на аппаратном уровне.

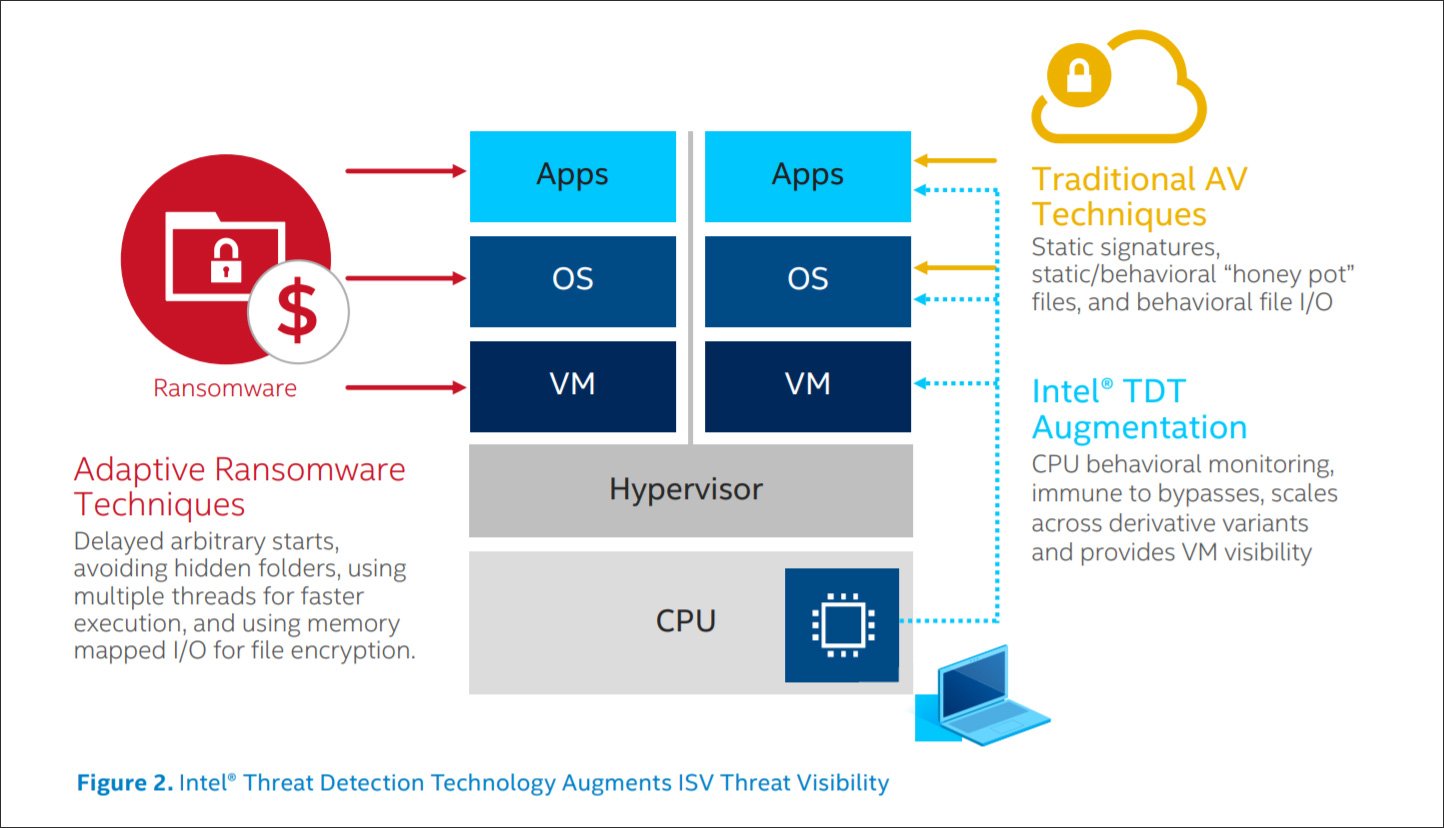
По словам техногиганта, нововведение берёт за основу защитные функции Intel Threat Detection Technology (Intel TDT) и Hardware Shield, которые запускаются и работают непосредственно в самом процессоре, то есть гораздо глубже, чем операционная система или прошивка.

Например, Hardware Shield, встроенная мера обеспечения безопасности, идёт «из коробки» в процессорах Intel и помогает им предотвращать выполнение вредоносного кода, ограничивая доступ к памяти в BIOS. Также в задачи Hardware Shield входит запуск ОС и гипервизора в специальной защищённой среде.

А вот Intel TDT может пригодиться для детектирования бесфайловых вредоносных программ, криптомайнеров, полиморфных зловредов и шифровальщиков в режиме реального времени. Для этого функция использует аппаратную телеметрию. Если Intel TDT выявит киберугрозу, защитному софту, интегрированному в платформу, направится специальное уведомление.


Теперь защитные возможности процессоров Intel станут ещё мощнее, поскольку компания Cybereason, специализирующаяся на кибербезопасности, планирует интегрировать свою платформу в Intel TDT. В результате, согласно замыслу корпораций, CPU будет успешнее детектировать шифровальщики на аппаратном уровне.

«Сочетание лучших в своём роде аппаратных, софтверных и защитных возможностей поможет положить конец эпохе двойного вымогательства, которое на сегодняшний день стоит организациям сотни миллионов долларов ежегодно», — заявил основатель и глава Cyberreason Лиор Див.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru