



Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Представители Microsoft назвали конечную цель киберпреступников, атаковавших корпорацию SolarWinds, — добраться до данных, хранящихся в облаке жертв. Именно ради этого злоумышленники развернули бэкдор Sunburst/Solorigate в локальной сети.

Команда Microsoft 365 Defender, изучившая кибероперацию, пришла к выводу, что для проникновения в сеть жертвы атакующие использовали бэкдор Sunburst. Уже следующим шагом преступники пытались получить доступ к данным в облаке.

«После такой крупной подготовительной фазы, которая помогла злоумышленникам создать внушительную точку опоры, им оставалось лишь выбрать жертву, с которой они хотели "работать" дальше», — пишет Microsoft.

«Исходя из результатов нашего расследования, следующие ступени атаки были направлены на получение доступа к облачным хранилищам атакованных организаций».

В предыдущей статье Microsoft также указывала на попытку киберпреступников сгенерировать SAML-токены, которые позволили бы пройти аутентификацию, необходимую для доступа к данным в облаке.


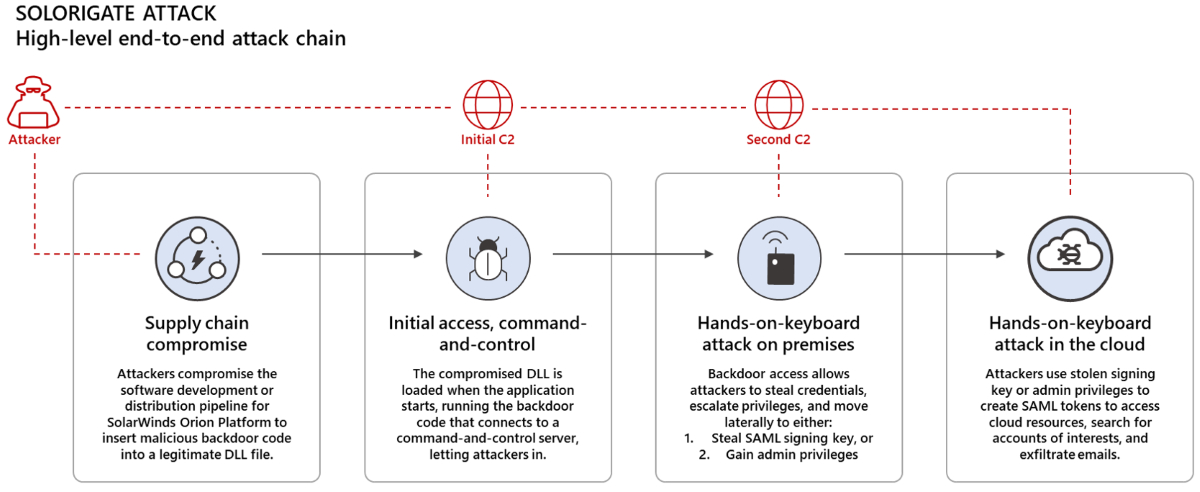
Исследователи из Microsoft 365 Defender расписали алгоритм, который взяли за основу злоумышленники:

  1. Использовать вредоносные DLL SolarWinds для активации бэкдора, который позволял атакующим удалённо контролировать устройство и управлять им.
  2. Использовать открытый бэкдором доступ для кражи учётных данных, повышения привилегий и латерального продвижения по сети.
  3. Использовать созданные собственноручно токены SAML для доступа к облачным ресурсам и извлечь электронные письма жертвы.
Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru