



Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Представители Microsoft назвали конечную цель киберпреступников, атаковавших корпорацию SolarWinds, — добраться до данных, хранящихся в облаке жертв. Именно ради этого злоумышленники развернули бэкдор Sunburst/Solorigate в локальной сети.

Команда Microsoft 365 Defender, изучившая кибероперацию, пришла к выводу, что для проникновения в сеть жертвы атакующие использовали бэкдор Sunburst. Уже следующим шагом преступники пытались получить доступ к данным в облаке.

«После такой крупной подготовительной фазы, которая помогла злоумышленникам создать внушительную точку опоры, им оставалось лишь выбрать жертву, с которой они хотели "работать" дальше», — пишет Microsoft.

«Исходя из результатов нашего расследования, следующие ступени атаки были направлены на получение доступа к облачным хранилищам атакованных организаций».

В предыдущей статье Microsoft также указывала на попытку киберпреступников сгенерировать SAML-токены, которые позволили бы пройти аутентификацию, необходимую для доступа к данным в облаке.


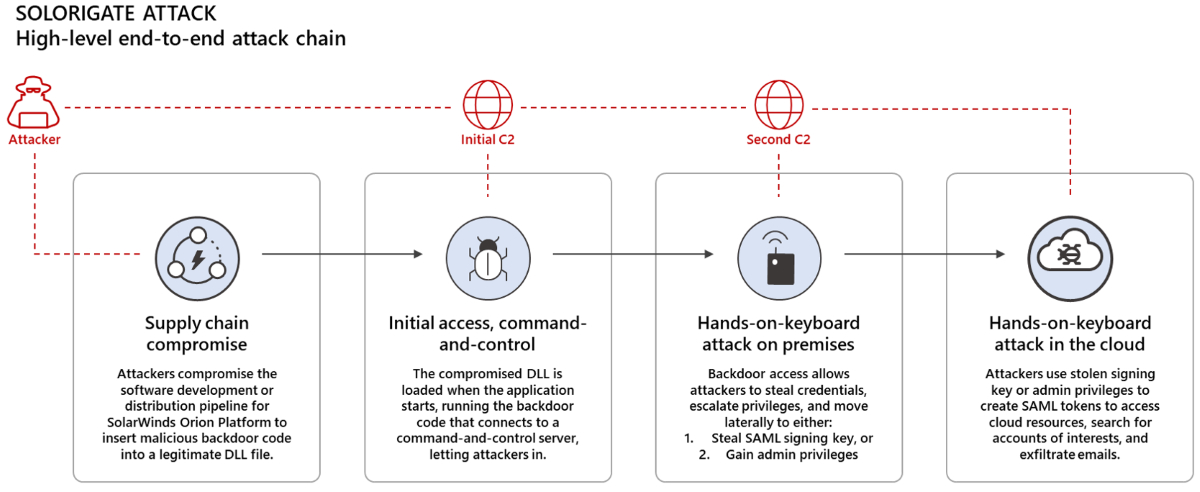
Исследователи из Microsoft 365 Defender расписали алгоритм, который взяли за основу злоумышленники:

  1. Использовать вредоносные DLL SolarWinds для активации бэкдора, который позволял атакующим удалённо контролировать устройство и управлять им.
  2. Использовать открытый бэкдором доступ для кражи учётных данных, повышения привилегий и латерального продвижения по сети.
  3. Использовать созданные собственноручно токены SAML для доступа к облачным ресурсам и извлечь электронные письма жертвы.
Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru