



Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

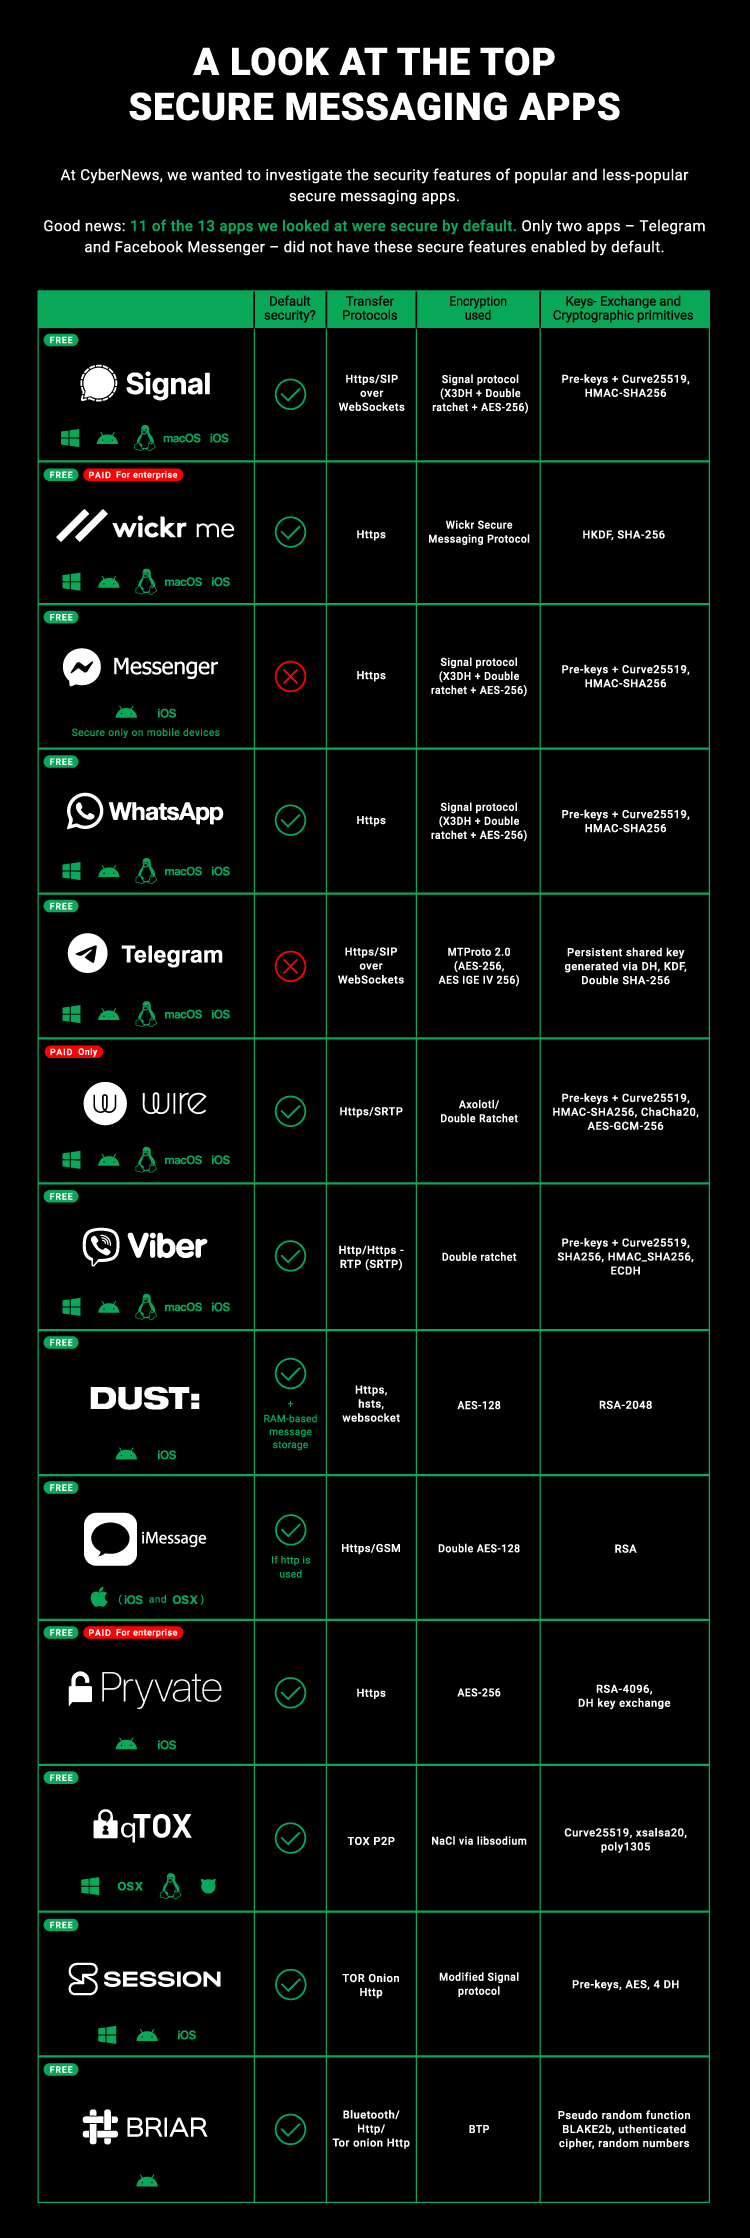
Анализ показал, что 11 из 13 популярных IM-клиентов обеспечивают высокую безопасность и приватность по умолчанию. Telegram и мессенджер Facebook тоже надежны, но лишь в том случае, когда пользователь включил соответствующие настройки.

Решив проверить заявленные качества современных IM-сервисов, команда исследователей при издательстве CyberNews отобрала для анализа не только топовые приложения (Signal, Facebook Messenger, Viber, Telegram, WhatsApp), но также менее популярные аналоги — Session, Briar, Wickr Me, Wire, Cyber Dust.

При оценке учитывалось использование стандартных методов шифрования и транспортных механизмов, криптографических базисных элементов (примитивов), а также надежность схемы обмена ключами.

Исследование позволило получить следующие результаты:

  • лишь два мессенджера из 13 не обеспечивают безопасность по умолчанию; такие настройки в них приходится включать вручную;
  • четыре защищенных приложения используют криптопротокол Signal — стандарт де факто, обеспечивающий сквозное шифрование;
  • P2P в качестве транспортного механизма используют только два мессенджера —Briar и Qtox, хотя такая организация обмена позволяет передавать сообщения адресату напрямую, без промежуточных серверов;
  • клиент iMessage, присутствующий в iPhone, iPad, Apple Watch и Mac, обеспечивает шифрование только на HTTPS-каналах; при использовании стандарта GSM (сети 2G и 3G) сообщения не шифруются;
  • три IM-сервиса предлагают платную подписку, расширяющую возможности для пользователей;
  • большинство мессенджеров используют для шифрования и защиты ключей криптоалгоритмы RSA и AES, которые в настоящее время считаются одними из самых надежных.

Полученные показатели аналитики свели в общую таблицу:


В заключение исследователи отметили, что ни один защищенный мессенджер не способен гарантировать 100%-ную безопасность и приватность. Это прежде всего софт, и как таковой он не застрахован от багов, которые можно отыскать и использовать при наличии времени и адекватных ресурсов. Человеческий фактор тоже нельзя сбрасывать со счетов: далеко не все защищают смартфон или рабочий компьютер паролем и прилежно устанавливают обновления по мере их выхода.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru