



Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

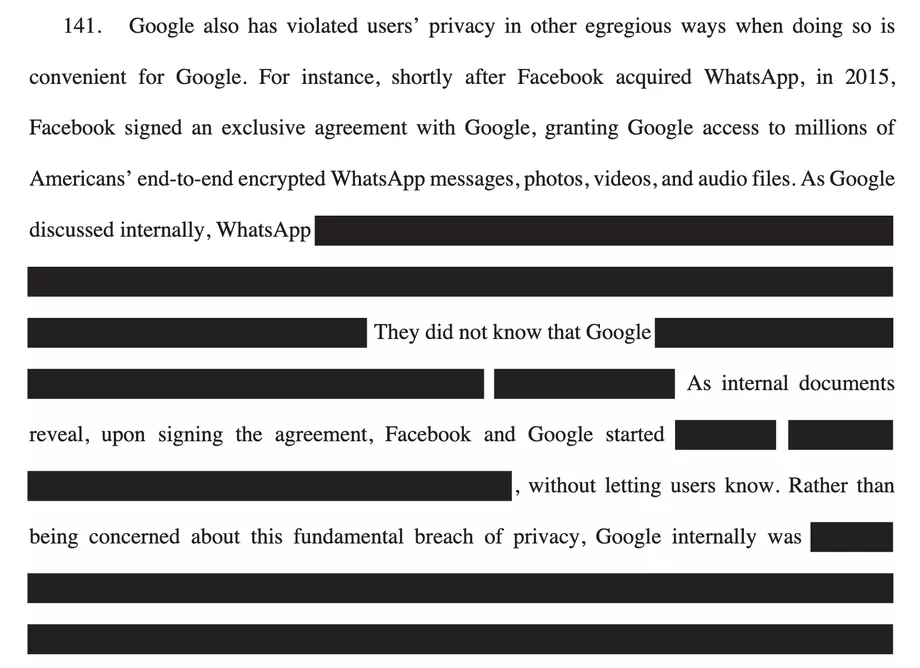
На этой неделе генеральный прокурор Техаса объявил начало антимонопольного дела против рекламного бизнеса Google. Помимо прочего, в жалобе упоминается некий сговор Google и Facebook, согласно которому поисковой гигант имел доступ к личным перепискам пользователей WhatsApp.

Документ говорит о том, что Google и Facebook заключили между собой определённое соглашение, подразумевающее передачу Google доступа к защищённым сквозным шифрованием сообщениям пользователей.


Тем не менее подобные заявления звучат странно, поскольку в случае сквозного шифрования у самого Facebook не должно быть доступа к перепискам людей в WhatsApp. Каким тогда образом этот доступ могли передать Google? В документе нет ответа на этот вопрос.

Ситуацию прояснил Алекс Стамос: доступ в действительности открывался к бэкап-файлам (резервным копиям), которые настраиваются пользователем и не шифруются end-to-end.

Google и Facebook по понятным причинам пока не дают никаких официальных заявлений на этот счёт. Однако оба интернет-гиганта отрицают факт договорённости по предоставлению доступа к сообщениям пользователей WhatsApp.

Например, в Google сослались на заявление генерального директора Сундар Пичаи, который ещё в июне писал:

«Мы никому не продаём ваши данные. Также мы не используем информацию из приложений, в которых вы храните личный контент: Gmail, Диск, Календарь и Фото».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru