



В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

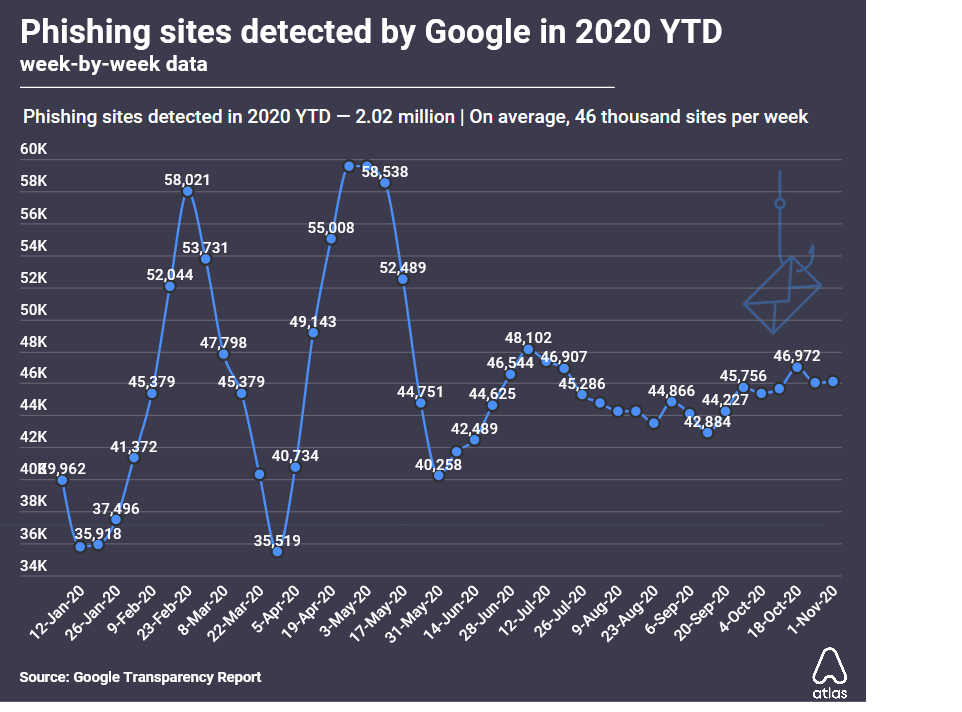
В период с января по октябрь текущего года в базу сервиса Google Безопасный просмотр  (Safe Browsing) было суммарно занесено 2,02 млн новых фишинговых сайтов — почти на 20% больше, чем за весь 2019 год. Столь значительные изменения аналитики связывают с ростом численности потенциальных жертв: частные компании и госсектор массово переводят сотрудников на удаленную работу из-за COVID-19. К тому же панические настроения, вызванные пандемией, притупляют бдительность, что тоже на руку злоумышленникам.

Согласно статистике Google, в этом году ее защитный сервис в среднем фиксировал по 46 тыс. фишинговых сайтов в неделю. Пиковые показатели наблюдались в феврале и начале мая. В большинстве случаев фишеры создавали фальшивые страницы на взломанных сайтах, чтобы не утруждать себя регистрацией доменов.


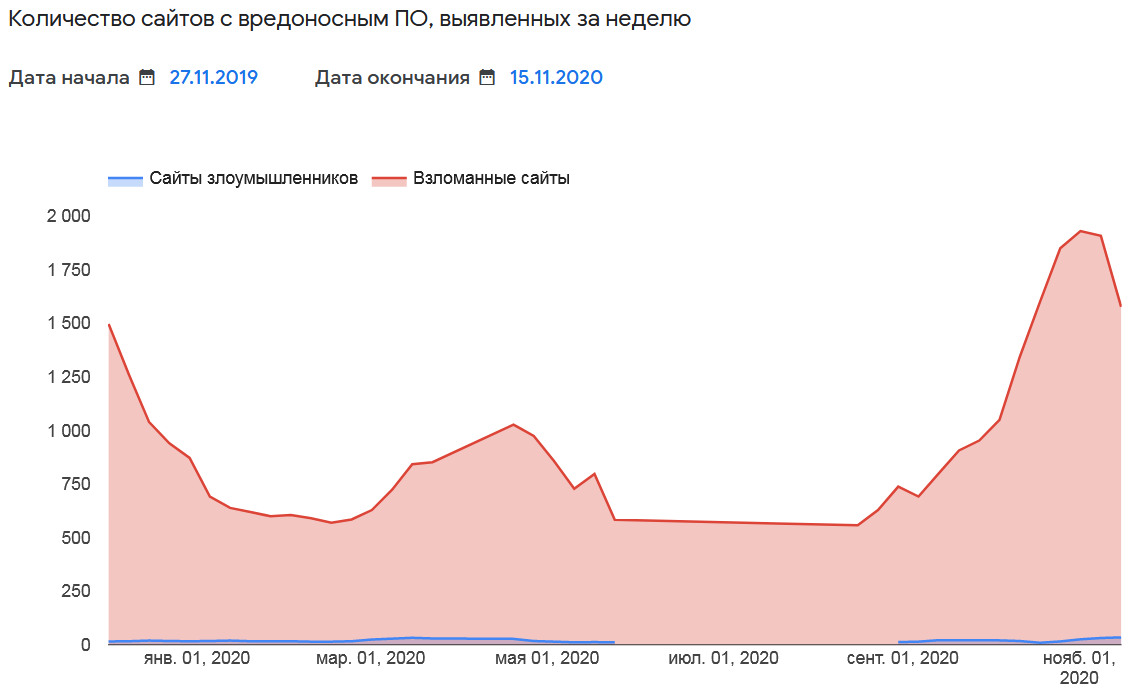
Вредоносных сайтов оказалось на порядок меньше; распространители зловредов тоже предпочитали размещать свои ловушки на скомпрометированных ресурсах.


Примечательно, что COVID-19 лишь усугубил и без того плачевную ситуацию. Специалисты Atlas VPN проанализировали данные Google Safe Browsing за последние пять лет и обнаружили, что количество фишинговых сайтов с каждым годом увеличивается в среднем на 13%. Исследователи также не преминули отметить, что этот тренд в целом совпадает с общим ростом интернет-активности.

К сожалению, переселяясь в виртуальное пространство, люди зачастую ведут себя неосмотрительно и не внимают доброму совету. По этой причине фишинг и иные формы интернет-мошенничества были и остаются существенной угрозой, несмотря на все усилия экспертов и провайдеров.

Представляя результаты исследования, аналитики отметили, что мошенники часто маскируют свои ловушки под веб-сервисы Google и даже могут вывести их в топ поисковой выдачи путем SEO-манипуляций. Чтобы не стать жертвой мошенничества, пользователь должен соблюдать нехитрые правила:

  • тщательно проверяйте URL сайта; подлог могут выявить слишком длинный адрес, ошибки в имени домена или присутствие необычных символов; 
  • по возможности используйте защищенные соединения, признаком которых являются https:// в начале адреса и зеленый значок замка; никогда не вводите конфиденциальные данные на сайтах, не использующих шифрование; 
  • обращайте внимание на правописание — мошенники редко утруждают себя работой над ошибками; при возникновении подозрений следует просмотреть контактную и копирайт-информацию на сайте, а достоверность встроенных ссылок можно проверить наведением курсора мыши.  
Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru