



В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

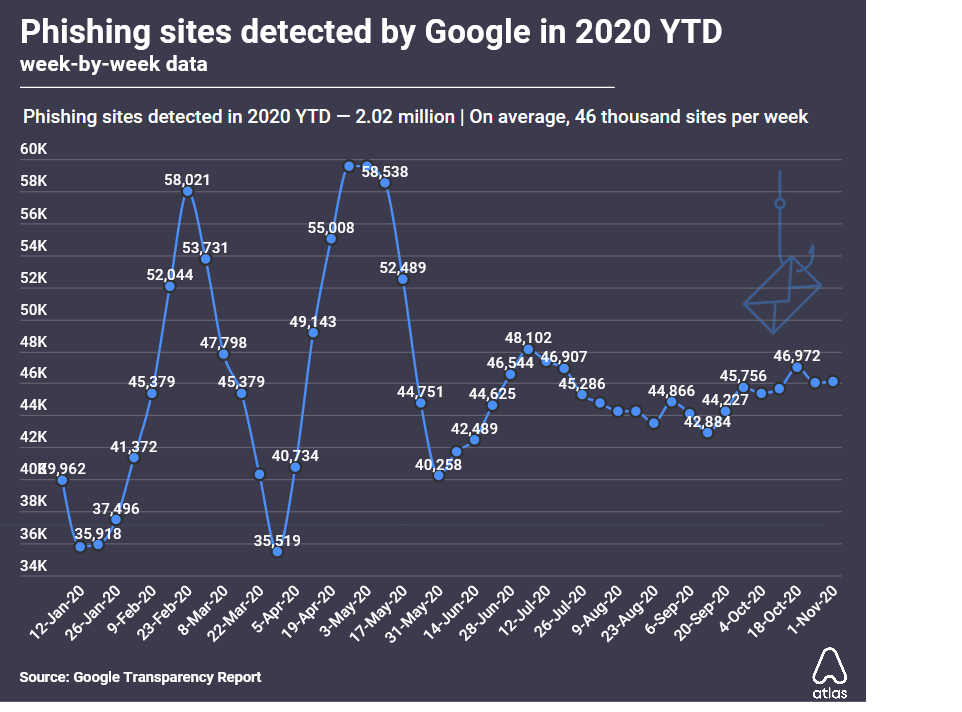
В период с января по октябрь текущего года в базу сервиса Google Безопасный просмотр  (Safe Browsing) было суммарно занесено 2,02 млн новых фишинговых сайтов — почти на 20% больше, чем за весь 2019 год. Столь значительные изменения аналитики связывают с ростом численности потенциальных жертв: частные компании и госсектор массово переводят сотрудников на удаленную работу из-за COVID-19. К тому же панические настроения, вызванные пандемией, притупляют бдительность, что тоже на руку злоумышленникам.

Согласно статистике Google, в этом году ее защитный сервис в среднем фиксировал по 46 тыс. фишинговых сайтов в неделю. Пиковые показатели наблюдались в феврале и начале мая. В большинстве случаев фишеры создавали фальшивые страницы на взломанных сайтах, чтобы не утруждать себя регистрацией доменов.


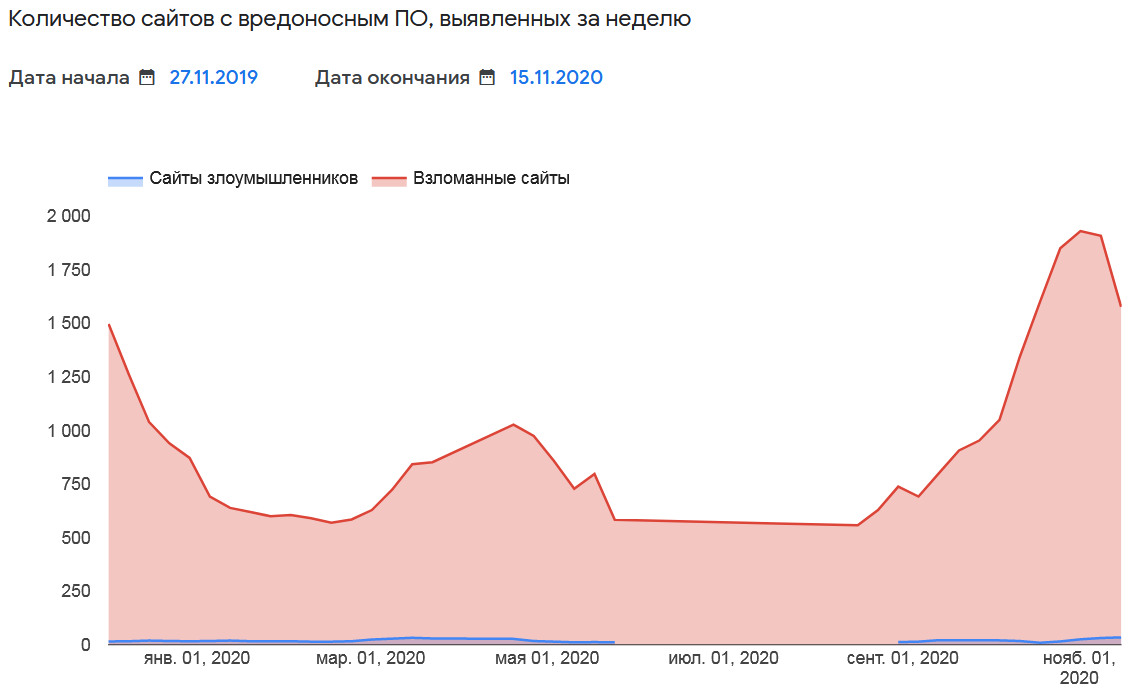
Вредоносных сайтов оказалось на порядок меньше; распространители зловредов тоже предпочитали размещать свои ловушки на скомпрометированных ресурсах.


Примечательно, что COVID-19 лишь усугубил и без того плачевную ситуацию. Специалисты Atlas VPN проанализировали данные Google Safe Browsing за последние пять лет и обнаружили, что количество фишинговых сайтов с каждым годом увеличивается в среднем на 13%. Исследователи также не преминули отметить, что этот тренд в целом совпадает с общим ростом интернет-активности.

К сожалению, переселяясь в виртуальное пространство, люди зачастую ведут себя неосмотрительно и не внимают доброму совету. По этой причине фишинг и иные формы интернет-мошенничества были и остаются существенной угрозой, несмотря на все усилия экспертов и провайдеров.

Представляя результаты исследования, аналитики отметили, что мошенники часто маскируют свои ловушки под веб-сервисы Google и даже могут вывести их в топ поисковой выдачи путем SEO-манипуляций. Чтобы не стать жертвой мошенничества, пользователь должен соблюдать нехитрые правила:

  • тщательно проверяйте URL сайта; подлог могут выявить слишком длинный адрес, ошибки в имени домена или присутствие необычных символов; 
  • по возможности используйте защищенные соединения, признаком которых являются https:// в начале адреса и зеленый значок замка; никогда не вводите конфиденциальные данные на сайтах, не использующих шифрование; 
  • обращайте внимание на правописание — мошенники редко утруждают себя работой над ошибками; при возникновении подозрений следует просмотреть контактную и копирайт-информацию на сайте, а достоверность встроенных ссылок можно проверить наведением курсора мыши.  
Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru